 AIREITER
不少 AI 做出的應用程式,最後都停在 localhost。Cursor 在 11 月 5 日推出的 Build Live Apps,想解決的正是從提示詞到可分享網址之間的落差。綜合其更新日誌、官方文件與早期使用者的提問來看,它很適合透過 Cursor SSO 存取的內部工具與原型;但面對複雜後端或合規要求嚴格的正式環境,目前還不夠成熟。
Build Live Apps 到底幫你部署了什麼
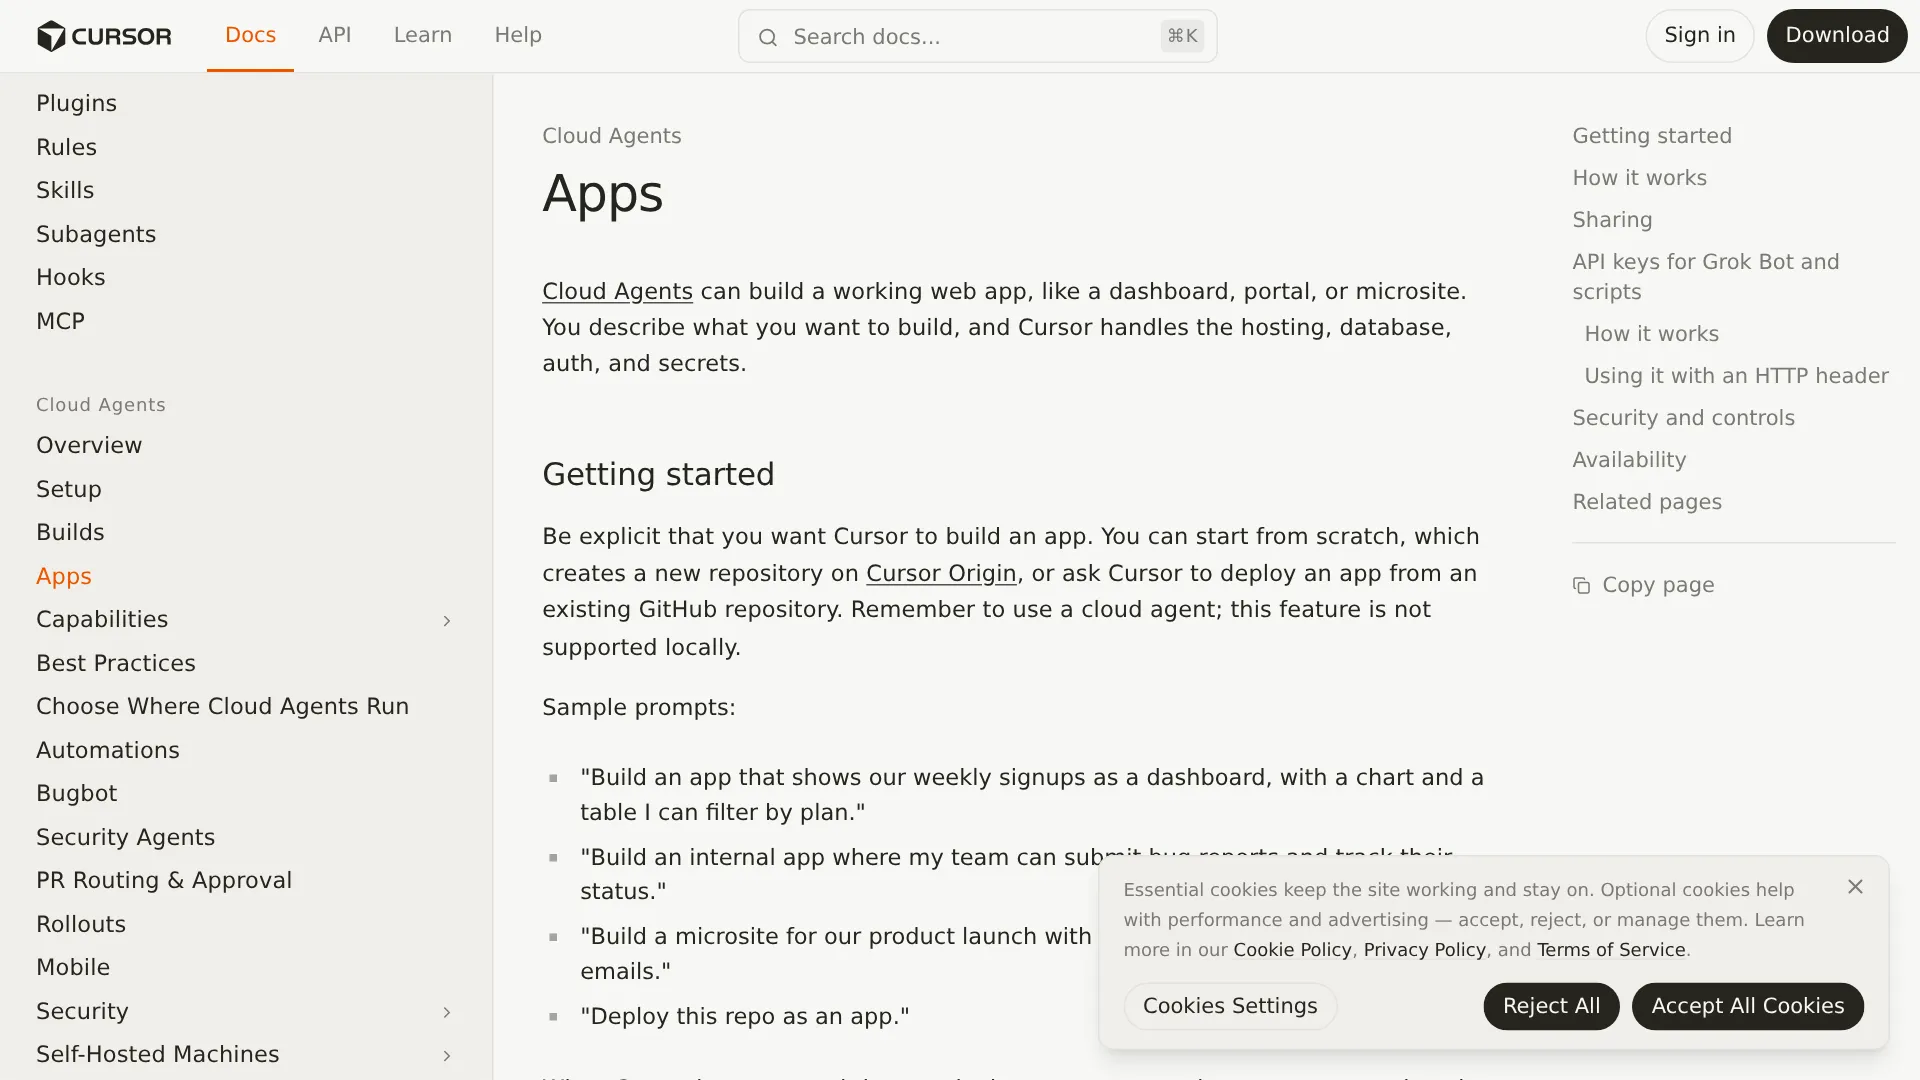
Build Live Apps 是一套由雲端代理執行的工作流程:你用自然語言描述需求,代理將其做成可部署的 Web 應用程式。Cursor 在 2026 年 11 月 5 日的更新日誌中公布這項功能;Apps 文件描述的流程則是,先向雲端代理下指令、在側邊托盤預覽、選定網址、通過安全檢查,最後明確執行發布並取得公開連結。
提示詞必須說清楚。Cursor 文件指出,你應直接要求代理建立一個應用程式。專案可以在 Cursor Origin 從零開始,系統會建立新的儲存庫;也可以從既有的 GitHub 儲存庫開始,由 Cursor 負責部署。不過,只有雲端代理能建立 Apps。
需要資料儲存時,Cursor 會佈建一個 PostgreSQL 資料庫。託管服務會部署在每位使用者或每個團隊各自專屬、相互隔離的託管帳戶中。團隊 App 使用 Cursor SSO 驗證,收到連結的人必須先登入 Cursor 才能開啟;個人方案使用者也能發布不需登入的公開 App。
但有些限制從第一天就得納入考量。GitLab 支援仍在規劃中,尚未提供;自訂網域也尚未獲得確認。Cursor 表示發布者可選擇唯一網域,文件也提到日後可更換 URL,但兩者都沒有說明如何綁定自訂網域。
官方頁面並未列出支援的框架、執行環境、部署區域、Postgres 版本、備份方式、擴展行為、頻寬配額或 SLA。託管服務在法律上與 Cursor 服務分開,並以「現況提供」與「可用時提供」為原則;Cursor 也保留撤銷或暫停子網域與 App 的權利。
發布前必過的關卡:4 項固定檢查加上 AI 審查
App 不會因為準備完成就自動公開,使用者必須明確按下發布。每次發布都會執行四項強制檢查;即使團隊關閉另外提供的 AI 審查,這四項仍無法停用:
- 偵測到 App 檔案含有 API key 或存取權杖時,阻止發布。
- 阻擋私鑰、服務帳戶金鑰等憑證檔案。
- 將
.env檔案排除在發布套件之外。 - 移除 source map,避免訪客從瀏覽器還原原始碼。
若檢查失敗,Cursor 會列出問題;你可以要求代理修正後重新嘗試。
額外的 AI 安全審查會讀取應用程式檔案,並可在發布前攔下嚴重問題。團隊管理員能為這份審查提示詞加入組織專屬指示。自訂指示可以補充規則,卻不能移除或削弱 Cursor 內建檢查。管理員可以略過部分發布封鎖,但面對惡意程式碼、硬編碼的機密資訊或外洩憑證時,無法強制發布。這些設定的變更都會記錄在團隊稽核日誌中。
真正更重要的是:這道關卡沒有證明什麼。
「問題在於,通過安全檢查並不能證明你的 App 讓正確的人取得正確的權限。」 —— @0node0,真實使用者
Cursor 明確舉出的例子是機密資訊與外洩憑證,但並未表示每個 App 都會接受授權測試、資料列層級權限測試、SQL injection 涵蓋測試、相依套件掃描或商業邏輯審查。TechRepublic 在 11 月 6 日的分析也指出同一件事:應以不同權限的多個帳戶測試,因為文件沒有顯示系統會防止一位已登入使用者讀取另一位使用者的資料。
大家最常問的三件事:費用、Vercel 與機密資訊
託管要額外付費嗎? Cursor 尚未公布獨立的託管或資料庫定價,Build Live Apps 也沒有單獨訂閱方案。它包含在可使用雲端代理的付費方案中。以下具體價格來自 TechRepublic 的方案表,而非 Cursor 的功能頁面:
| 方案 | 列示價格 | Build Live Apps 存取權 |
|---|---|---|
| Plus | $8/month | 否,無雲端代理 |
| Premium | $30/month | 是,符合資格的最低個人方案 |
| Super | $100/month | 是,使用額度較大 |
| Ultra | $200/month | 是,列出的額度最高 |
| Team | From $30/user/month | 是,另提供管理控制功能 |
| Enterprise | Custom | 是,依政策而定 |
Cursor 採用共用的每週 AI 使用額度(見 TechRepublic 的方案拆解),但 Cursor 在這些頁面上沒有公布各級距的 token、請求次數或運算資源數字。第三方模型可能另行收費(TechRepublic)。資料庫、儲存空間、流量與併發限制同樣未說明。$30 應視為入場門檻,而非總營運成本;在把面向客戶的工作負載放上內建託管前,先確認配額。
Build Live Apps 能取代 Vercel 嗎? 若是複雜後端或合規敏感的正式環境,現在還不行。內建流程適合 Postgres、SSO 與分享連結的組合;GitHub 搭配 Vercel、Netlify、Railway、Render 或 VPS 的傳統路線,仍較適合自訂架構與受監管資料。下表會依場景完整區分。Reddit 的託管討論串反覆回到同一個判斷標準:工作負載有多麼具狀態性、是否需要長時間運作,決定了該選哪種主機。
「我在時間軸上看到的大多數 Cursor demo 都聚焦在 UI……多數並沒有部署給真正付費的線上使用者。」 —— @mayowaoshin,真實使用者
機密資訊存在哪裡?代理看得到嗎? Cursor 文件表示,寫程式的代理永遠看不到機密值。當 App 需要資料倉儲或外部 API 時,會要求使用者提供機密資訊。團隊機密通常由團隊管理員在 Apps 儀表板建立,也可以稍後透過同一個儀表板新增。
團隊管理員可查看每個團隊 App 與每一筆團隊機密資訊。這是治理機制,但也是在貼上正式環境金鑰前必須理解的信任邊界。指令碼、CI 工作與 Grok Bot 等自動化客戶端,存取受保護 App 時使用標頭金鑰 x-cursor-app-token,而不是 cookie 或查詢參數。
哪些情境適合內建部署,哪些仍該走傳統路線
| 情境 | 內建 Live Apps | 傳統部署(Vercel / Railway / VPS) |
|---|---|---|
| SSO 保護的內部儀表板、報名追蹤器、入職入口網站 | 最適合,最快取得分享連結 | 除非 App 超出配額,否則過度配置 |
| 附有電子郵件表單的公開行銷微型網站 | 個人方案可透過公開分享使用 | 若需要自訂網域、分析或 edge caching,請走傳統路線 |
| 需要 Postgres、Cursor SSO 與管理員取消發布功能的 App | 原生支援,具隔離託管帳戶、明確發布流程與稽核日誌 | 得自行重建驗證、資料庫與審查關卡 |
| 自訂驗證、Cursor 以外的 SAML/OIDC、重度依賴 RLS 的 Supabase schema | 風險較高;管理員可見機密資訊,權限模型尚未獲得驗證 | 採傳統路線,自行掌控驗證與資料層 |
| 長時間執行的後端、worker、cron、WebSocket、非 Postgres 儲存體 | 未有文件說明,沒有執行環境或擴展規格 | 只要需要其中任一項,就採傳統路線 |
| GitLab 原始碼、local-agent 工作流程、受監管的資料駐留地或 SLA | 不可行;僅支援 GitHub 或 Origin、雲端代理與現況託管 | 採傳統路線 |
| 正式金流、webhook、PII | 僅適合試行;通過檢查後仍須獨立驗證授權 | 採用具 staging、branch protection 與受限金鑰的傳統路線 |
傳統路線也保有自身的設定工作:MCP 設定、託管憑證、環境變數與 RLS 強化。某位開發者從落地頁到 Vercel、再到 Supabase auth 的四週流程,就呈現了這點。
分享前先做完這份上線檢查表
Cursor 的檢查能攔下外洩機密與憑證檔案,但剩下的風險包括權限、環境設定、非同步副作用,以及沒有人真正讀過的程式碼。即使只是內部工具,首次分享前也應跑過這份清單。
- 從乾淨狀態重新建置,再檢視 diff。 要求代理執行真正的正式版 build,而不是 dev server。針對付款、驗證與資料寫入,逐一開啟每個變更檔案檢查。如果專案膨脹到 diff 已無法審閱,不要繼續對著混亂內容下提示詞;先還原 checkpoint,再把工作拆小。
- 用兩個帳戶測試權限。 分別以管理員與受限成員身分登入。由使用者 A 建立資料,再嘗試以使用者 B 讀取、編輯與刪除。安全報告通過,不能證明資料列擁有權設定正確。
- 端到端稽核機密資訊。 確認沒有金鑰被打包進前端程式碼、沒有
.env被發布,而且每個外部憑證都採用仍能正常運作的最小權限範圍。將正式資料庫的直接 URL 從代理可存取的環境中移除。有一則 r/cursor 回報提到,Cursor 直接部署到正式 Supabase,而非經由 GitHub。 - 實際操演非同步流程。 觸發真實 webhook、重試一次,並在中途終止它。檢查併發使用下的 connection pool 行為。無聲失敗的 webhook 與耗盡的連線池,正是使用者常在上線後才發現的問題。
- 先定義更新與回復流程。 確認誰能發布、誰能略過發布封鎖、誰能取消發布,以及稽核日誌存放在哪裡。記錄錯誤發布如何回復、schema migration 如何執行,因為文件說明了發布,卻沒有描述版本歷史或回復機制。
「一旦 App 離開 localhost,它的機密資訊也會隨之帶出去。」 —— @1PasswordDev,針對每個 App 機密隔離的真實使用者
只要上述任一步沒有答案,例如沒有 staging 專案、沒有第二個測試帳戶或沒有回復方案,就應先把 App 留在僅限團隊的連結上,或繼續使用傳統技術堆疊,直到補齊為止。
FAQ
Build Live Apps 是否需要付費 Cursor 方案?
需要。Build Live Apps 僅能在啟用雲端代理的付費方案使用。$8/month 的 Plus 不符合資格;$30/month 的 Premium 則是符合資格的最低個人方案。
Cursor 可以從既有儲存庫建立 App 嗎?
可以,可從既有 GitHub 儲存庫開始,或在 Cursor Origin 從零建立。GitLab 支援尚在規劃中但仍不可用,local agents 也無法建立 App。
團隊 App 可以公開嗎?
Team 與 Enterprise 方案預設停用公開分享。管理員可在 Apps 儀表板啟用這項功能;個人方案則能直接發布公開 App。
Cursor 支援自訂網域嗎?
Cursor 表示發布者可選擇唯一網域,且日後可以更換,但更新日誌與文件都未確認自訂網域對應功能。在 Cursor 有進一步文件前,應假設只能使用 Cursor 管理的 URL。
指令碼或機器人要如何存取私有 App?
佈建 Cursor API key,並在每次請求中透過 x-cursor-app-token 標頭傳送。個人金鑰可開啟擁有者本來就能開啟的所有項目;團隊金鑰僅能開啟被明確授權的團隊 App。
取消發布 App 後會發生什麼事?
管理員可取消發布任何團隊 App;停用公開 App 後,既有公開 App 會恢復為僅限團隊可見。Cursor 沒有說明取消發布後的資料保留、備份或匯出行為。
Build Live Apps 消除了從可運作原型到可用連結之間的託管設定工作,但它不會取代程式碼審查、權限測試與權責分工;後面這些,才決定其他人能否安全使用成果。
延伸閱讀: Best LLM for Coding Agents 2026 · Cursor Projects Beta Review · Cursor Router Explained