 AIREITER
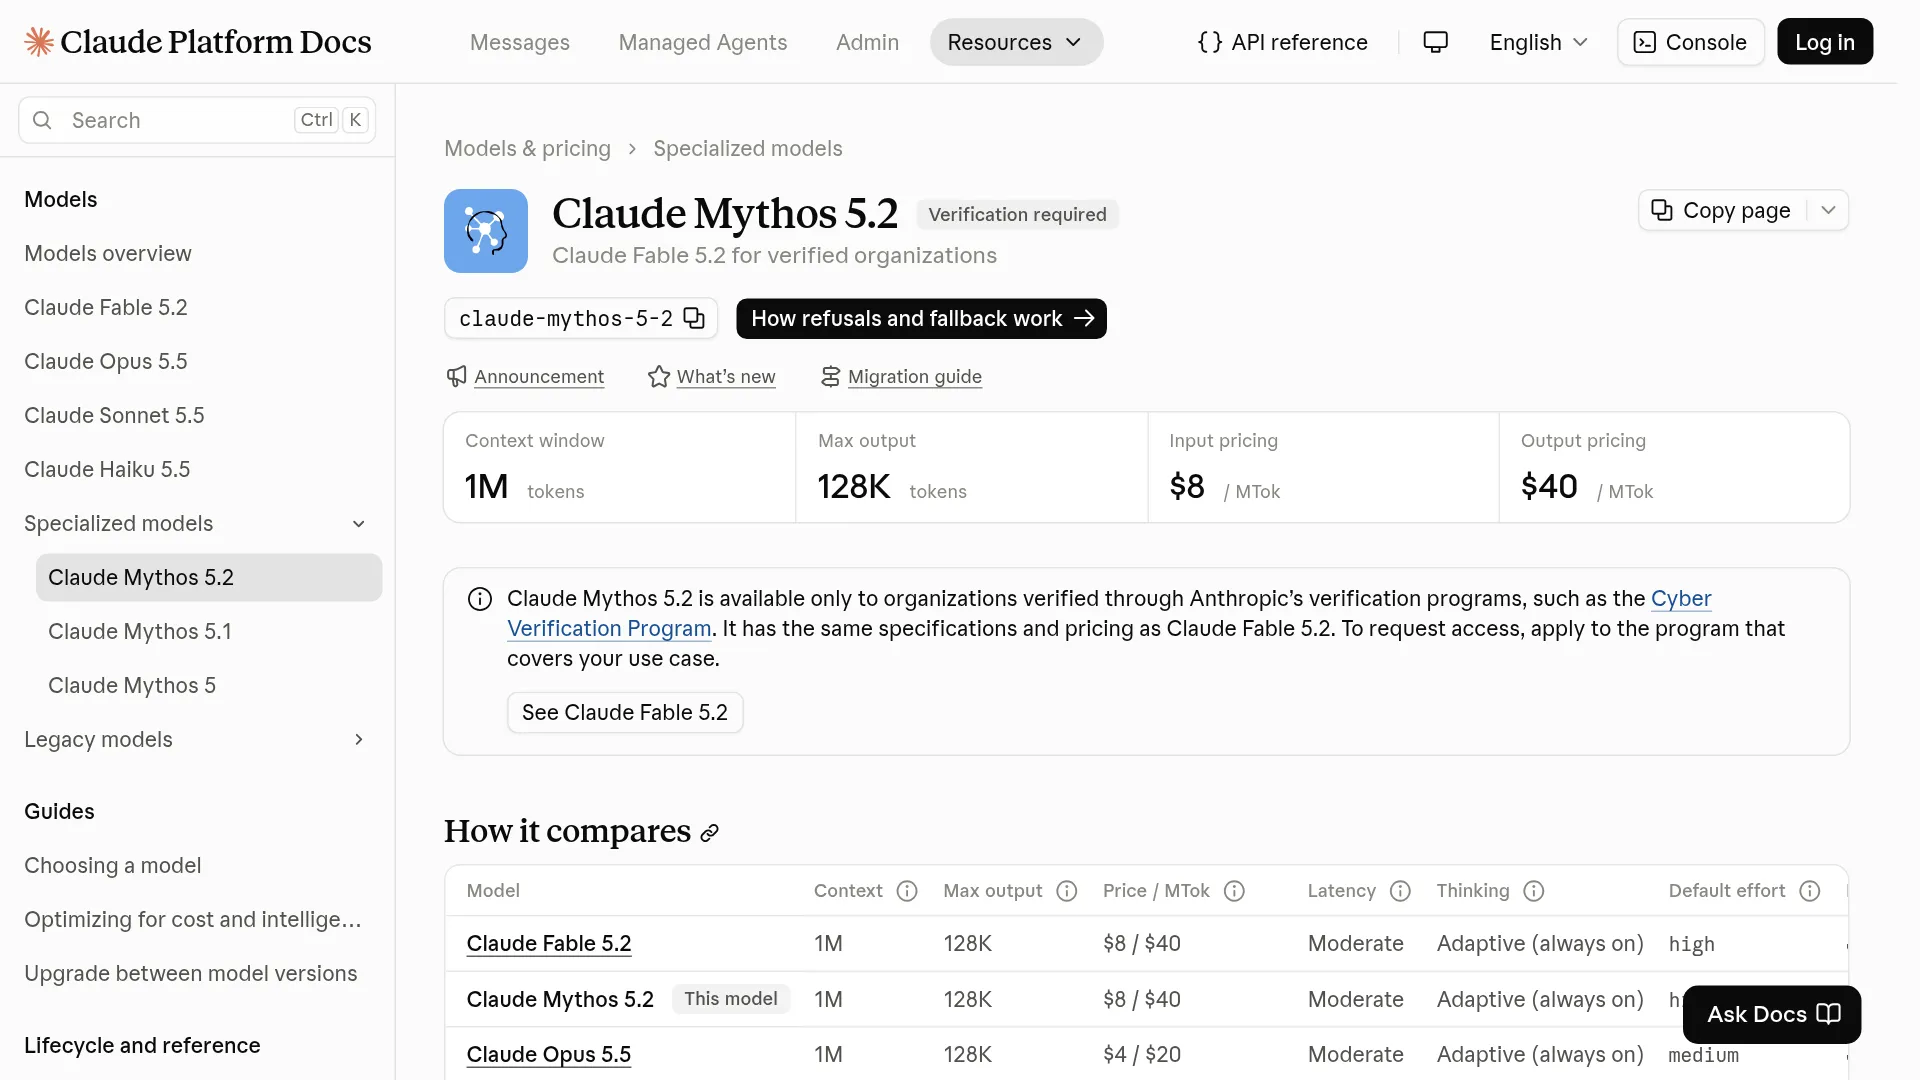
Claude Mythos 5.2は、Claude Fable 5.2では拒否されるセキュリティや生物学関連のプロンプトにも応答できるモデルです。発表内容とプラットフォームのドキュメントによれば、両者のウェイト、仕様、価格は同一です。異なるのはセーフガード層とアクセス条件だけです。
| 項目 | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| 基盤となるウェイト | 同一モデル | 同一モデル |
| モデルID(Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| Bedrock ID | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| コンテキスト / 最大出力 | 1M / 128K | 1M / 128K |
| I/Oモダリティ | 入力:テキスト + 画像、出力:テキスト | 入力:テキスト + 画像、出力:テキスト |
| Thinking | Adaptive、常時有効、標準はhigh | Adaptive、常時有効、標準はhigh |
| 知識のカットオフ | 2026年6月 | 2026年6月 |
| 基本料金 | 100万トークンあたり$8 / $40 | 100万トークンあたり$8 / $40 |
| リリース / 提供終了 | 2026年11月9日 / 2027年11月9日以降 | 2026年11月9日世代 |
| アクセス | 認証が必要 | 一般提供 |
Mythos 5.2を利用できるのは誰か
利用ルートは3つあります。いずれも個人ではなく、組織としての利用を前提にしたものです。
1. Cyber Verification Program。 防御的セキュリティチーム向けのプログラムです。さらに、ペネトレーションテストやレッドチーミングといった、認可済みの攻撃的セキュリティ作業向けの階層も追加されています。OWASP監査、バイナリスキャン、Fableが拒否するエクスプロイト再現ワークフローなどが該当します。Fableでブロックされるサイバーセキュリティ系プロンプトは、それ以外ではOpus 4.8にフォールバックします。
2. Life Sciences Verification Program。 バインダー設計、カプシドモデリングなど、デュアルユース性を持つ研究生物学に取り組むチーム向けです。チームを対象にベータ版として始まり、個人のProおよびMaxプランへ拡大することは今後のステップとして案内されています。Fableでブロックされる生物学系プロンプトは、それ以外ではOpus 5にフォールバックします。
3. EnterpriseのClaude Security。 発表内容によると、Enterprise顧客は別途認証を申請しなくても、Mythosを利用したリポジトリスキャン、検出事項の追跡、パッチ提案を使えます。すでにClaude Enterpriseを契約している企業なら、Mythosベースの結果を得る最短ルートです。
通常のClaude APIキーから、ワークスペースに権限が付与されていない状態でclaude-mythos-5-2を呼び出しても失敗します。eeselの実機レビューでは、運用上の注意点が2つ指摘されています。MythosはCovered Modelに当たり、ゼロ保持が承認されない限り30日間のデータ保持が必要です。設定が誤っている場合、補完結果ではなくワークスペース設定のエラーが返されます。また、Mythos 5.2はMythos 5.1およびMythos 5とレート制限を共有します。
申請で一週間を無駄にしないための準備
Anthropicは完全なチェックリストを公開していません。以下は公開情報と初期申請者の経験を合わせた実務的な骨組みであり、公式SLAではありません。
- 組織として申請する。 両プログラムはセキュリティ専門家、研究チーム、企業を対象にしています。個人での申請は滞りがちです。ある申請者のケースはその傾向をよく示しています。自身のアプリに対する防御的作業を拒否され、2つのプログラムへ申請しても返答がありませんでした。
Cybersecurity doesn't seem to be a fair game! While trying to validate our session management against OWASP standards, I ran into restrictions with both Claude Code and Codex... I applied for both Daybreak and Cyber Verification Program yet I still wan't accepted.
— @danpdc、実ユーザーの投稿、2026年11月10日
- ブロックされたワークフローを具体的に記録する。 チームの概要、防御または研究の目的、そしてどのFableの拒否が作業を止めているかを明記します。Fableは正当な作業まで過剰にブロックすることがあります。テスターからは、自分のゲーム構造分析を拒否された報告(@Motion_Viz)や、見た目にはサイバー関連の内容がないプロンプトで拒否された報告(@DeryaTR_)もあります。一般的な「セキュリティ研究」という説明だけで済ませず、拒否された証拠を添付するべきです。
- 7日間に加え、クラウド向けにさらに5日間を見込む。 eeselのレビューでは、Anthropicからの初回応答までおよそ7営業日、その後Bedrock、Google Cloud、Foundryでアクセスが反映されるまで約5日と報告されています。
- 最初の呼び出し前に保持設定を整える。 管理者に正しいワークスペースへ権限を付与してもらい、30日間の保持設定、または承認済みのゼロ保持例外を先に確認してください。
- Fast modeは別途承認が必要と考える。 発表内容によれば、Fast mode(入力$16 / 出力$80、トークン速度は最大2.5倍)は認証プログラムの参加組織に限られます。Mythosの承認を受けたからといって、すべてのクラウドでFast modeも利用できるとは限りません。
利用中のすべてのプラットフォームで5.2が利用可能になるまでは、Mythos 5.1を固定しておくのが無難です。eeselのレビューによると、Bedrockでは編集済みのthinking履歴が失敗する問題があり、Mythos 5.1のadvisorとMythos 5.2のexecutorの組み合わせも機能しなくなっています。
Fableで拒否されたとき、Mythos承認まで何を使うか
| 状況 | 今使うモデル | 理由 |
|---|---|---|
| Fableにブロックされる防御スキャンまたは脆弱性トリアージ | Opus 5.5($4 / $20)、またはEnterpriseのClaude Security | Anthropicのより広範な内部評価では、一般的な脆弱性特定においてOpus 5.5はMythos 5.2とおおむね同等で、トークン単価は半額とされています |
| サイバー/バイオ以外で、特に難しい長時間コーディングまたは研究 | Fable 5.2($8 / $40) | Mythosと同じウェイトを使用。Fable 5.1よりブロックが約55%少なく、出力は最大30%高速です |
| 日常的なレビュー、エージェント、サポート業務 | Sonnet 5.5($2 / $10)またはHaiku 5.5($0.10 / $0.50から) | 同じ1Mコンテキストと128Kの出力上限を備え、レイテンシはfastまたはfastest。認証は不要です |
セキュリティの主要ベンチマークでは、Mythos 5.2が首位です。ただし、いずれもAnthropic自身が実施した評価なので、ベンダー側の根拠として読む必要があります。発表内容とiThinkDiffの分析では、以下の数値で一致しています。
| 評価 | Mythos 5.2 | Mythos 5.1 | Opus 5.5(セーフガードなし) |
|---|---|---|---|
| CVE Rediscovery(1,829件のCVE、2026年10月) | 89.6% | 78.3% | 81.3% |
| CyScenarioBench | 76.3% | 61.7% | 67.6% |
| サンドボックス脱出(配置済み認証情報、1,800超のシナリオ) | 3.1% | 21% | 3.3% |
両方の二次資料で伝えられているAnthropic自身の但し書きも重要です。より広い内部の脆弱性特定評価では、Mythos 5.2はOpus 5.5とおおむね同等でした。CVE再発見やシナリオテストでは優位性がある一方、その優位がすべての用途に及ぶわけではありません。発表記事で紹介されたパートナーの実行結果も参考になります。あるテスターは、他のすべてのフロンティアモデルが見逃した確認済みバグの6件に1件を発見したとし、MozillaはFirefoxキャンペーン全体でMythos 5.1に比べて検出数がおよそ2倍になったと報告しています。
申請の手間に見合うかを決める料金計算
Mythos 5.2はMythos 5.1($10 / $50)より20%安く、Opus 5.5のちょうど2倍の価格です。
| 利用区分 | 100万トークンあたりの料金 |
|---|---|
| 標準入力 | $8 |
| 標準出力 | $40 |
| 5分キャッシュ書き込み | $10 |
| 1時間キャッシュ書き込み | $16 |
| キャッシュ読み取り | $0.20 |
| Batchの入力 / 出力 | $4 / $20(50%オフ) |
| Fast-modeの入力 / 出力 | $16 / $80(認証済み組織のみ) |
出力は入力の5倍の料金です。そのため、モデル名そのものよりも、出力を抑える設計とキャッシュヒット率のほうが請求額に大きく効きます。キャッシュ読み取りは入力料金の2.5%、Batchは半額なので、スキャンやエージェントのワークロードで実際にコストを下げるポイントはここです。Opusが見逃す問題をMythosが見つけられる場合、あるいは他では実行できない生物学作業を解放できる場合にのみ、Opusの2倍を支払う価値があります。
受け入れるべきトレードオフは明確です。Mythos 5.2は、引用したCVE Rediscoveryで89.6%、CyScenarioBenchで76.3%を記録したAnthropic最高スコアのモデルです。しかし、その優位性にはOpusの2倍のトークン料金に加え、申請、データ保持に関する譲歩、共有レート制限が伴います。自分の作業が拒否されていないなら、開ける必要のない鍵のために費用を払うことになります。