 AIREITER
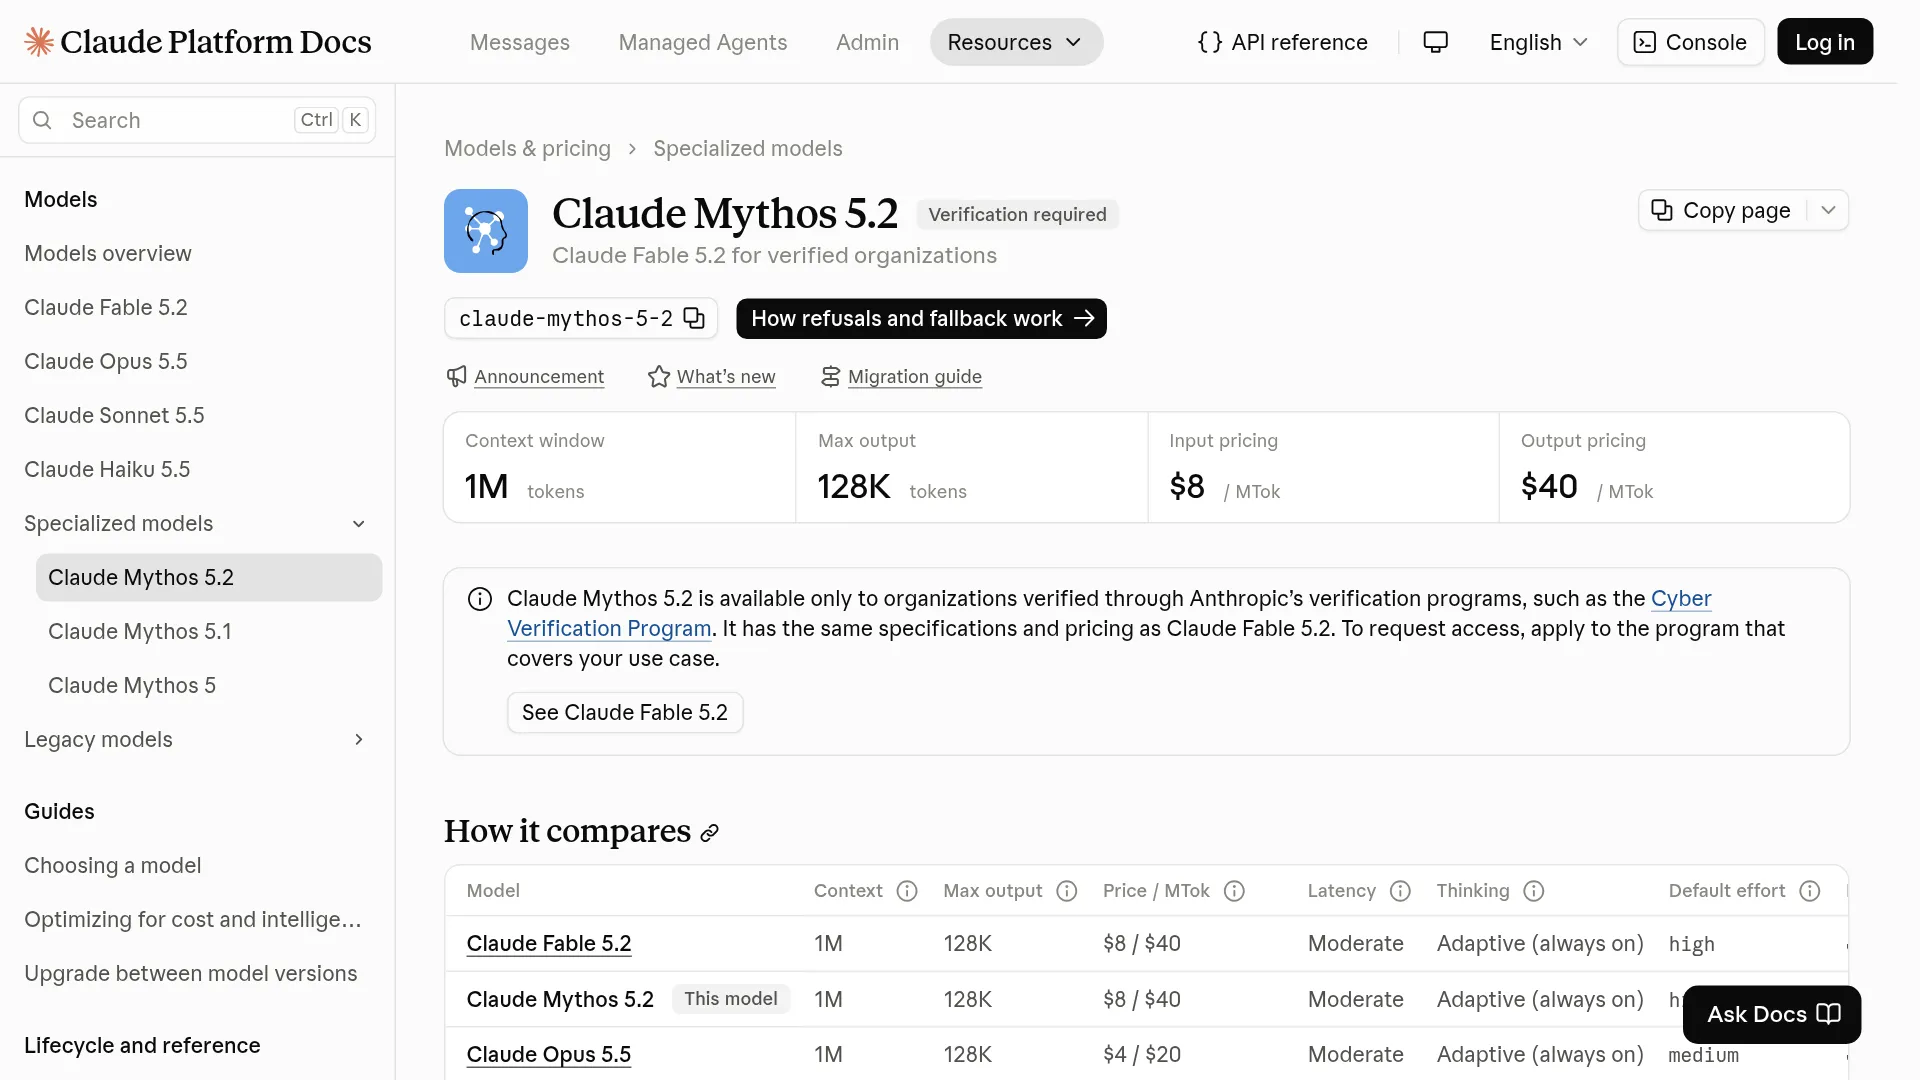
Claude Mythos 5.2 gestisce richieste di sicurezza e biologia che Claude Fable 5.2 rifiuta. Come indicano l’annuncio di lancio e la documentazione della piattaforma, i due modelli hanno gli stessi pesi, specifiche e prezzi: a cambiare sono soltanto il livello di guardrail e le regole di accesso.
| Caratteristica | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Pesi sottostanti | Stesso modello | Stesso modello |
| ID modello (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| ID Bedrock | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Contesto / output massimo | 1M / 128K | 1M / 128K |
| Modalità I/O | Testo + immagini in input, testo in output | Testo + immagini in input, testo in output |
| Thinking | Adattivo, sempre attivo, high predefinito | Adattivo, sempre attivo, high predefinito |
| Cutoff della conoscenza | Giugno 2026 | Giugno 2026 |
| Prezzo base | $8 / $40 per MTok | $8 / $40 per MTok |
| Rilascio / ritiro | 9 nov 2026 / non prima del 9 nov 2027 | Generazione del 9 nov 2026 |
| Accesso | Verifica obbligatoria | Generalmente disponibile |
Chi può davvero ottenere l’accesso
Le strade sono tre, e tutte ruotano attorno a un’organizzazione.
1. Cyber Verification Program. È destinato ai team di sicurezza difensiva e, nei livelli più recenti, anche ad attività offensive autorizzate come penetration test e red teaming. È il percorso adatto per audit OWASP, scansioni binarie o workflow di riproduzione degli exploit che Fable rifiuta. Per le richieste cyber bloccate da Fable, l’alternativa è Opus 4.8.
2. Life Sciences Verification Program. Pensato per team impegnati nella biologia di ricerca: progettazione di binder, modellazione di capside e attività dual use analoghe. È stato avviato in beta per i team; l’estensione ai singoli abbonati Pro e Max è indicata come passo futuro. Per le richieste biologiche rifiutate da Fable, l’alternativa è Opus 5.
3. Claude Security su Enterprise. Secondo l’annuncio di lancio, i clienti Enterprise ottengono scansione dei repository basata su Mythos, tracciamento delle vulnerabilità e suggerimenti di patch senza presentare una domanda di verifica separata. Se la vostra azienda paga già Claude Enterprise, è la via più rapida verso risultati supportati da Mythos.
Invocare claude-mythos-5-2 con una normale chiave Claude API, senza che l’autorizzazione sia collegata al workspace, non funziona. La prova pratica di eesel evidenzia due insidie operative: Mythos è un Covered Model e richiede una conservazione dei dati di 30 giorni, salvo approvazione della zero retention; con un’impostazione errata del workspace restituisce un errore di configurazione anziché completamenti. Inoltre, Mythos 5.2 condivide il rate limit con Mythos 5.1 e Mythos 5.
Come candidarsi senza perdere una settimana
Anthropic non pubblica una checklist completa: quanto segue combina la struttura documentata con l’esperienza dei primi candidati, e non costituisce una SLA ufficiale.
- Candidarsi come organizzazione. Entrambi i programmi si rivolgono a professionisti della sicurezza, team di ricerca e aziende. Le candidature individuali si arenano con regolarità. La settimana raccontata da un candidato è indicativa: lavoro difensivo sulla propria app rifiutato e nessuna risposta alle domande inviate a due programmi:
La cybersecurity non sembra essere un gioco alla pari! Cercando di validare la gestione delle sessioni rispetto agli standard OWASP, mi sono scontrato con restrizioni sia in Claude Code sia in Codex... Ho fatto domanda sia per Daybreak sia per il Cyber Verification Program, ma non sono ancora stato accettato.
— @danpdc, post di un utente reale, 10 novembre 2026
- Documentare il workflow bloccato. Indicate il team, l’obiettivo difensivo o di ricerca e quali rifiuti di Fable stanno impedendo il lavoro. Fable tende a bloccare anche attività legittime: alcuni tester segnalano rifiuti nell’analisi della struttura dei propri giochi (@Motion_Viz) e per prompt senza contenuti cyber evidenti (@DeryaTR_). Allegate quindi le prove dei rifiuti, non un generico paragrafo sulla “ricerca di sicurezza”.
- Mettere in conto 7 giorni più 5 per i cloud. La recensione di eesel parla di circa sette giorni lavorativi per la risposta iniziale di Anthropic e di altri cinque circa prima che l’accesso si propaghi a Bedrock, Google Cloud o Foundry.
- Risolvere la retention prima della prima chiamata. Fate associare dall’amministratore l’autorizzazione al workspace corretto e verificate prima l’impostazione di retention di 30 giorni, oppure l’eccezione zero-retention approvata.
- Considerare la fast mode un’approvazione separata. La fast mode ($16 input / $80 output, fino a 2,5x la velocità in token) resta riservata ai membri dei programmi di verifica, secondo l’annuncio di lancio. Non date per scontato che l’approvazione per Mythos la includa su ogni cloud.
Mantenete Mythos 5.1 fissato finché la 5.2 non sarà disponibile su tutte le piattaforme che usate. La recensione di eesel segnala problemi con la cronologia del thinking modificata su Bedrock e il mancato abbinamento tra un advisor Mythos 5.1 e un executor Mythos 5.2.
Fable vi blocca? Cosa usare finché Mythos non viene approvato
| Situazione | Cosa usare ora | Perché |
|---|---|---|
| Scansione difensiva o triage delle vulnerabilità bloccato da Fable | Opus 5.5 ($4 / $20), oppure Claude Security su Enterprise | Le valutazioni interne più ampie di Anthropic collocano Opus 5.5 grossomodo alla pari con Mythos 5.2 nell’identificazione generale delle vulnerabilità, a metà del prezzo per token |
| Programmazione o ricerca lunga e complessa, senza contenuti cyber/bio | Fable 5.2 ($8 / $40) | Stessi pesi di Mythos; circa il 55% di blocchi in meno rispetto a Fable 5.1 e output fino al 30% più veloce |
| Revisioni di routine, agenti, workload di supporto | Sonnet 5.5 ($2 / $10) o Haiku 5.5 (da $0.10 / $0.50) | Stesso contesto da 1M e limite di output da 128K, latenza fast o fastest, nessuna verifica |
Sui principali benchmark di sicurezza — tutti condotti da Anthropic, quindi da leggere come evidenza del fornitore — Mythos 5.2 è in testa. L’annuncio di lancio e l’analisi di iThinkDiff concordano sui numeri:
| Valutazione | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (senza guardrail) |
|---|---|---|---|
| CVE Rediscovery (1.829 CVE, ott 2026) | 89,6% | 78,3% | 81,3% |
| CyScenarioBench | 76,3% | 61,7% | 67,6% |
| Sandbox escape (credenziali inserite, oltre 1.800 scenari) | 3,1% | 21% | 3,3% |
La precisazione di Anthropic, ripresa da entrambi gli approfondimenti secondari, è che nella sua più ampia valutazione interna sull’identificazione delle vulnerabilità Mythos 5.2 risulta grosso modo alla pari con Opus 5.5. Il vantaggio è concreto nella riscoperta di CVE e nei test di scenario, ma non è universale. Un ulteriore riscontro arriva dai test dei partner citati nel post di lancio: un tester ha trovato un bug confermato su sei che tutti gli altri modelli frontier avevano mancato, mentre Mozilla ha riportato circa il doppio delle scoperte rispetto a Mythos 5.1 nelle campagne su Firefox.
Il conto da fare: vale la pena affrontare la burocrazia?
Mythos 5.2 costa il 20% in meno di Mythos 5.1 ($10 / $50) ed esattamente 2x Opus 5.5:
| Utilizzo | Prezzo per milione di token |
|---|---|
| Input standard | $8 |
| Output standard | $40 |
| Scrittura cache da 5 minuti | $10 |
| Scrittura cache da 1 ora | $16 |
| Lettura cache | $0.20 |
| Input / output batch | $4 / $20 (50% di sconto) |
| Input / output fast mode | $16 / $80 (solo organizzazioni verificate) |
L’output costa 5x l’input: disciplina sull’output e percentuale di cache hit incidono quindi più del nome del modello sulla fattura. Le letture della cache al 2,5% del prezzo dell’input e il batch a metà prezzo sono i punti in cui workload di scansione e agenti risparmiano davvero. Mythos giustifica il suo costo doppio rispetto a Opus solo quando trova ciò che Opus non vede o sblocca lavoro biologico che nessun altro modello esegue.
Il compromesso da accettare è questo: Mythos 5.2 è il modello Anthropic con il punteggio più alto nei test CVE Rediscovery (89,6%) e CyScenarioBench (76,3%) citati, ma ogni punto di vantaggio costa il doppio dei token di Opus, oltre a una candidatura, una concessione sulla retention e un rate limit condiviso. Se il vostro lavoro non viene rifiutato, state pagando per serrature che non dovrete mai scassinare.