 AIREITER
Un agente de programación capaz de editar archivos, instalar paquetes y llamar a APIs necesita algo más que una advertencia en el prompt del sistema. NVIDIA OpenShell saca esos permisos del agente y los coloca en un sandbox gobernado por políticas, pero deja en tus manos la parte más difícil: redactar políticas completas y validar el despliegue.
En resumen: OpenShell delimita el runtime, no crea ni gestiona agentes
NVIDIA OpenShell es un runtime de código abierto para agentes autónomos. La documentación de su versión 0.1.x describe un Gateway, un Supervisor por sandbox, controles del sistema operativo para el sistema de archivos y los procesos, red mediada, vinculación de credenciales y herramientas para revisar políticas. Está pensado para envolver agentes como Codex y Claude Code sin tener que reescribirlos, según el blog técnico de NVIDIA del 28 de septiembre de 2026 (NVIDIA Technical Blog).
La distinción clave está entre contención e inteligencia. OpenShell puede bloquear una escritura de archivo o una petición de red no autorizada, pero no puede hacer que una política incompleta detecte todas las rutas indirectas hacia la misma acción de negocio. Lo probaría en proyectos controlados de programación e infraestructura de agentes, pero no asumiría que un sandbox demuestra por sí solo que un agente de producción es seguro.
Qué controla realmente OpenShell
OpenShell separa la gestión de la flota de las cargas de trabajo. El Gateway administra los sandboxes y las políticas, el Supervisor media las peticiones que salen de la carga de trabajo y el Sandbox ejecuta el agente con restricciones del sistema operativo (NVIDIA Technical Blog).
| Capa | Qué protege | ¿Puede cambiar durante la ejecución? |
|---|---|---|
| Sistema de archivos | Archivos y directorios | No; hay que recrear el sandbox |
| Procesos | Privilegios y comportamiento de las llamadas al sistema | No; hay que recrear el sandbox |
| Red | Hosts, puertos, binarios y determinadas operaciones de API | Sí |
| Credenciales del proveedor | Secretos utilizados en endpoints aprobados | Sí |
OpenShell aplica las políticas por debajo de la capa de aplicación y mantiene las credenciales reutilizables fuera del agente, incorporándolas únicamente a las peticiones aprobadas (OpenShell README).
«OpenShell es el runtime seguro y privado para flotas de agentes autónomos de IA». — NVIDIA OpenShell README (fuente)
La seguridad es más sólida en los límites del sistema y más frágil al diseñar las políticas
Los controles documentados de OpenShell son útiles porque bloquean por defecto en varios límites de infraestructura. Pero no sustituyen el modelado de las acciones que el agente puede combinar.
Archivos, procesos y red: una visión operativa conjunta
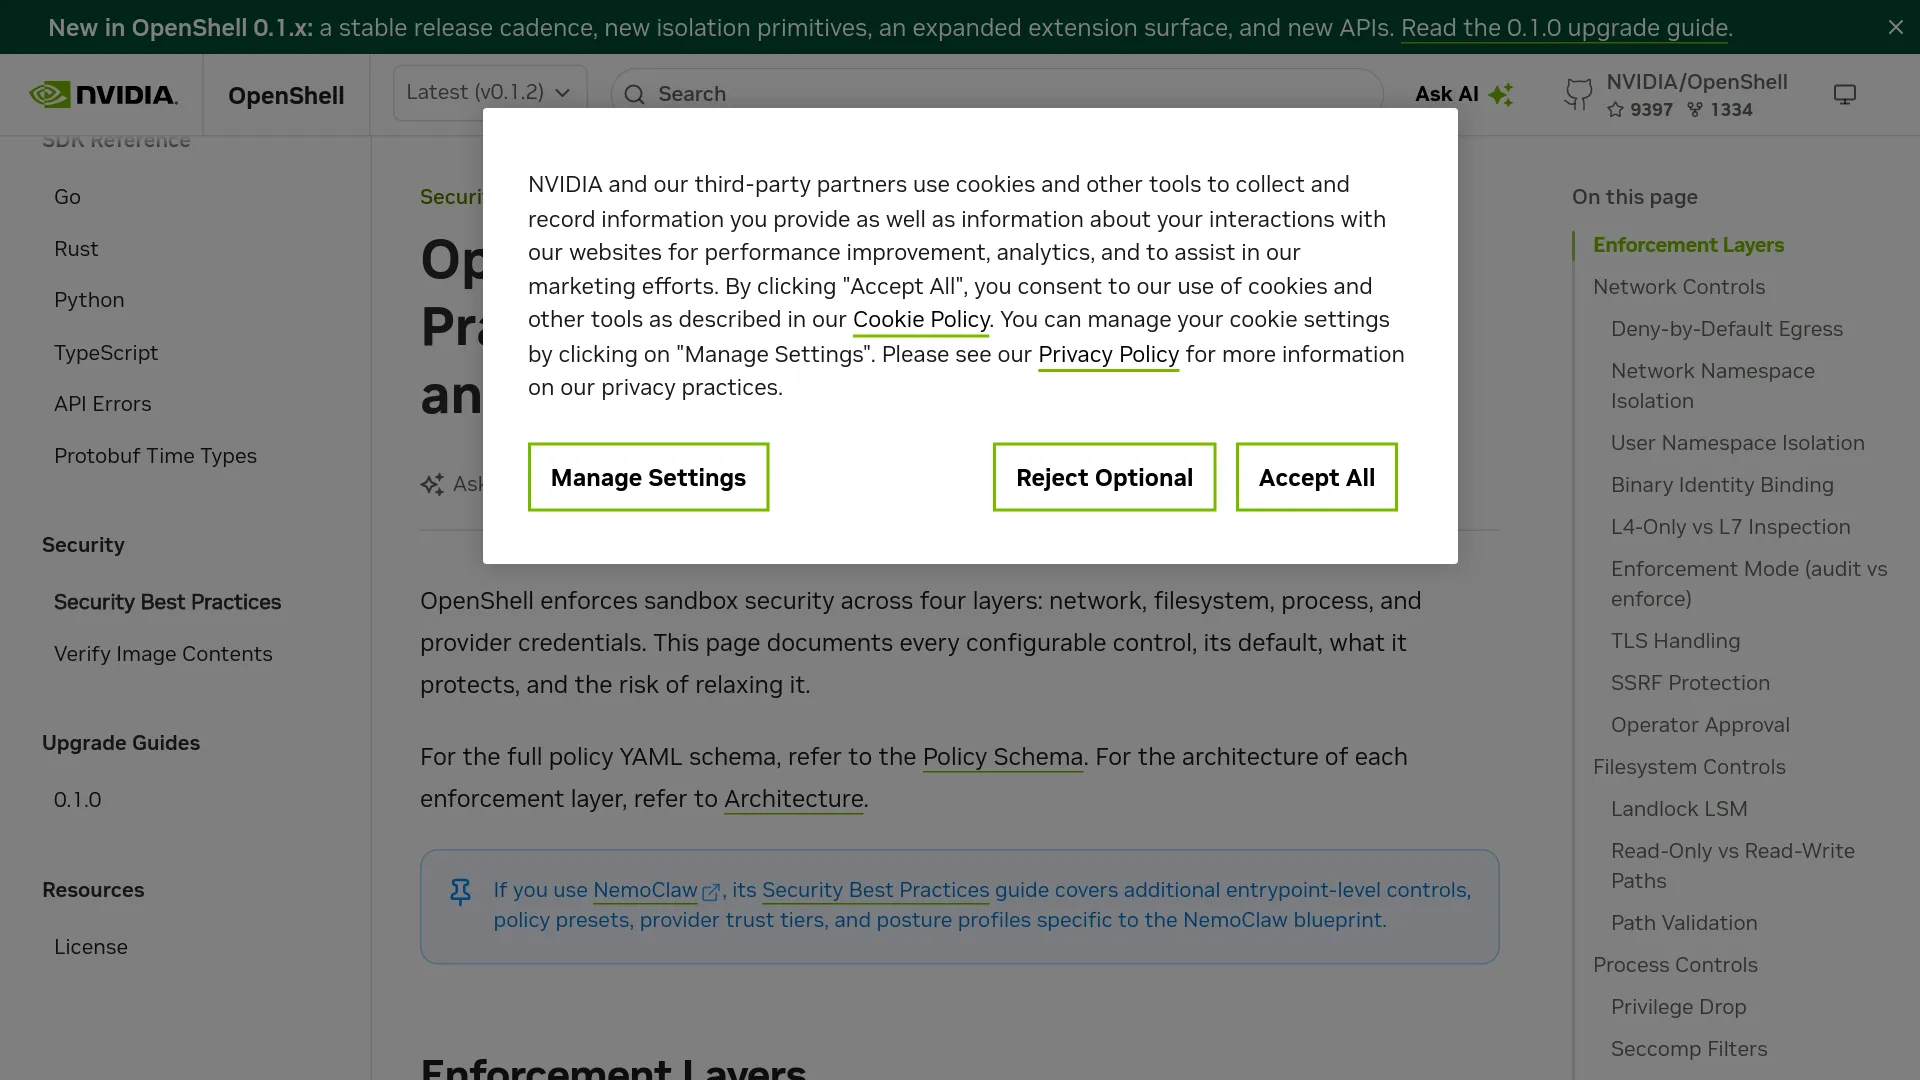
La guía de seguridad más reciente describe Landlock para controlar el acceso al sistema de archivos, seccomp y la reducción de privilegios para restringir procesos, y un proxy CONNECT con evaluación de políticas OPA para el tráfico saliente (OpenShell Security Best Practices). Las rutas del sistema de archivos que no figuran en la política son inaccesibles, el tráfico saliente se deniega por defecto y las reglas de red pueden vincular el acceso a la identidad de un binario.
Las reglas de red pueden ir mucho más allá de comprobar host y puerto. Las políticas REST pueden inspeccionar métodos y rutas; las de GraphQL, operaciones y campos raíz; y las de WebSocket, handshakes y mensajes. La contrapartida es operativa: las reglas amplias son más fáciles de mantener, mientras que las específicas ofrecen una defensa más precisa.
Las restricciones del sistema de archivos y de los procesos quedan fijadas al iniciar el sandbox. Los permisos de red sí pueden actualizarse con el sandbox en ejecución, aunque cada aprobación se convierte en una revisión de política persistente para esa instancia. Es una forma cómoda de iterar sin convertir todos los controles en elementos mutables.
Las credenciales se median; no se vuelven inocuas por arte de magia
La mediación de credenciales limita la exposición, pero no puede hacer seguro un endpoint demasiado permisivo. Una política de API de solo lectura puede restringir una credencial que técnicamente tiene permisos de escritura; no puede corregir una política que ya permite operaciones destructivas.
La guía de seguridad recomienda empezar con las reglas L7 en modo audit, revisar las peticiones reales y pasar después a enforce. El modo de auditoría registra las infracciones, pero las deja pasar, así que sirve para descubrir problemas, no para bloquear tráfico en producción.
Cómo evaluar OpenShell sin confundir una demo con un resultado de seguridad
El tutorial oficial de NVIDIA utiliza curl y la API REST de GitHub sin autenticación para mostrar accesos denegados, reglas de solo lectura y sustitución de políticas en vivo; es una guía de aprendizaje, no una prueba independiente (NVIDIA Technical Blog).
Usa el tutorial para responder a tres preguntas de configuración:
- ¿Puede tu agente iniciarse sin acceso a la red y recibir únicamente los endpoints que necesita?
- ¿Puedes expresar en tus APIs la diferencia importante entre las operaciones de lectura y escritura?
- ¿Puede el equipo de operaciones revisar las denegaciones y las revisiones de políticas sin conceder al agente permiso para aprobar su propia petición?
Para un piloto real, añade casos adversarios: intentos de usar symlinks y atravesar rutas, instalación de paquetes, procesos secundarios de shell, binarios alternativos, credenciales enviadas como placeholders al host equivocado y combinaciones de acciones permitidas individualmente. Los materiales públicos no ofrecen mediciones de latencia, sobrecarga de arranque ni tasas independientes de escape, así que recopila esos datos en tu propio entorno en lugar de convertir las afirmaciones arquitectónicas del producto en resultados de prueba.
Qué puede frenar una decisión de producción
Hay tres limitaciones que deberían pesar en una decisión de producción:
- Madurez y compatibilidad. El repositorio indica compatibilidad con Linux, macOS con Apple Silicon y Windows mediante WSL 2 experimental, con Docker, Podman o virtualización del host como opciones de ejecución. Kubernetes necesita un CNI que haga cumplir
NetworkPolicy; los espacios de nombres de usuario de Kubernetes también requieren versiones recientes del kernel, Kubernetes y el runtime, y la compatibilidad con GPU en esa combinación no está verificada (OpenShell README; Security Best Practices). - Composición de políticas. Una prueba realizada por un usuario real, @liyun0016, informó de que las pruebas de denegación explícita funcionaron, pero que editar un repositorio, modificar CI y activar CI podían combinarse para crear una ruta no autorizada hacia producción (publicación). OpenShell aplica las reglas que escribes; no define las reglas de negocio que hayas olvidado.
- Calidad de las evidencias. NVIDIA informa de experimentos adversarios de larga duración sin escrituras en repositorios protegidos, pero no publica en el material técnico citado el número de modelos, las referencias comparativas, las tasas de falsos positivos ni una reproducción independiente. Tómalo como evidencia del proveedor, no como una certificación.
«OpenShell es claramente bueno haciendo cumplir las reglas que le das. Pero… la capa de políticas parece ser el verdadero cuello de botella». — @liyun0016 (fuente)
¿Quién debería usar NVIDIA OpenShell ahora?
| Situación | Decisión |
|---|---|
| Agente de programación local con archivos sensibles | Merece un piloto si los requisitos de runtime para Linux/macOS encajan y las políticas empiezan siendo restrictivas |
| Flota de agentes de un equipo con varios espacios de trabajo | Encaja cuando se necesitan espacios aislados, revisión compartida de políticas y mediación de credenciales |
| Despliegue de Kubernetes con uso intensivo de GPU | Conviene probarlo con cuidado; la compatibilidad entre espacios de nombres de usuario y GPU requiere una validación independiente |
| Agente de producción desatendido con amplia autoridad sobre el negocio | No dependas solo de OpenShell; añade aprobaciones de negocio, controles a nivel de acción, registro y reversión |
| Necesidad de un sandbox sencillo para código Python | Compara un sandbox diseñado específicamente para ese caso; OpenShell puede ofrecerte más plano de control del que necesitas |
Mi recomendación es hacer un piloto acotado, no una migración general: elige un agente, un espacio de trabajo, una política de red con denegación por defecto y un conjunto pequeño de tareas reversibles. Mide el ruido de las peticiones bloqueadas, el tiempo de arranque, el mantenimiento de las políticas y si una secuencia de acciones permitidas puede cruzar un límite de negocio.
Preguntas frecuentes sobre NVIDIA OpenShell
¿NVIDIA OpenShell necesita una GPU NVIDIA?
El README documenta rutas de ejecución con CPU y GPU, y menciona Docker, Podman y la virtualización del host. El runtime no se presenta como una herramienta que requiera una GPU NVIDIA, pero debes validar la combinación exacta de controladores y despliegue que necesitas.
¿OpenShell está listo para producción?
OpenShell 0.1.x cuenta con una línea de versiones documentada, pero los materiales oficiales no ofrecen una certificación de seguridad independiente ni benchmarks de rendimiento amplios. Trátalo como una pieza de infraestructura que debes validar según tu propio modelo de amenazas, no como una garantía universal para producción. El repositorio indica la licencia Apache 2.0; contempla tus propios costes de cómputo, operación del Gateway, mantenimiento de políticas y pruebas de seguridad (OpenShell README).
Veredicto general: aprobado.
¿Puede OpenShell ejecutar Claude Code o Codex?
El blog técnico de NVIDIA menciona Claude Code y Codex entre los agentes compatibles. El runtime está pensado para envolver cargas de trabajo de agentes existentes, no para obligarte a reescribirlas.
¿Se pueden cambiar las reglas del sistema de archivos sin recrear un sandbox?
No. La guía de seguridad clasifica los controles del sistema de archivos y de los procesos como estáticos. Las políticas de red y las asignaciones de proveedores sí pueden cambiar mientras el sandbox está en ejecución.
¿Cuál es la diferencia entre OpenShell y Docker?
Docker proporciona una primitiva de contenerización. OpenShell añade una capa de políticas orientada a agentes para controlar el sistema de archivos, los procesos, la red, las operaciones de API, las credenciales y la revisión de políticas. Ambas herramientas también pueden aparecer juntas en el mismo despliegue.