 AIREITER
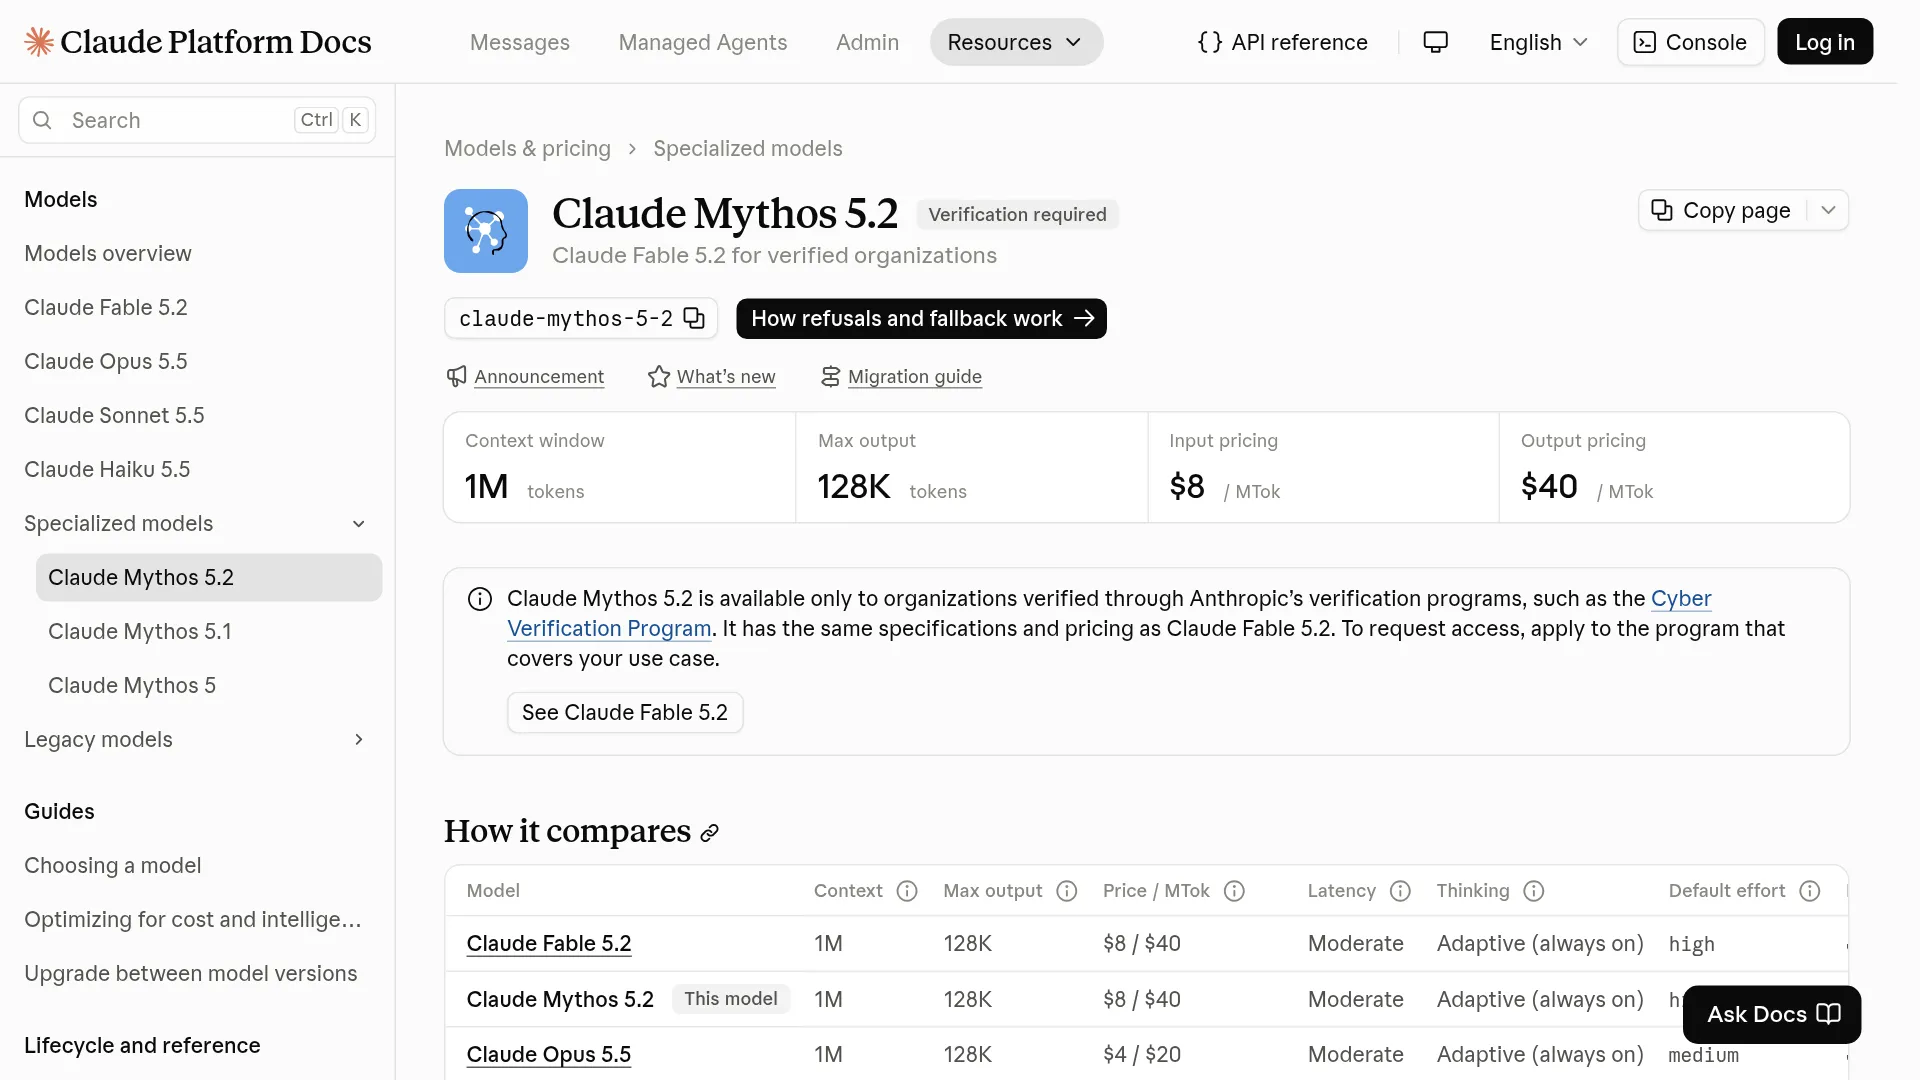
Claude Mythos 5.2 está pensado para responder a consultas de seguridad y biología que Claude Fable 5.2 rechaza. Según el anuncio de lanzamiento y la documentación de la plataforma, ambos modelos comparten pesos, especificaciones y precio. La diferencia está en la capa de salvaguardas y en las reglas de acceso:
| Atributo | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Pesos subyacentes | Mismo modelo | Mismo modelo |
| ID del modelo (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| ID en Bedrock | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Contexto / salida máxima | 1M / 128K | 1M / 128K |
| Modalidades de entrada y salida | Texto e imágenes de entrada, texto de salida | Texto e imágenes de entrada, texto de salida |
| Razonamiento | Adaptativo, siempre activo, high por defecto | Adaptativo, siempre activo, high por defecto |
| Fecha de corte del conocimiento | Junio de 2026 | Junio de 2026 |
| Precio base | $8 / $40 por MTok | $8 / $40 por MTok |
| Lanzamiento / retirada | 9 de noviembre de 2026 / no antes del 9 de noviembre de 2027 | Generación del 9 de noviembre de 2026 |
| Acceso | Requiere verificación | Disponible de forma general |
Quién puede acceder realmente
Hay tres vías de acceso y todas están orientadas a organizaciones.
1. Cyber Verification Program. Está dirigido a equipos de seguridad defensiva y también incorpora niveles para trabajos ofensivos autorizados, como pruebas de penetración y red teaming. Es la vía adecuada para una auditoría de OWASP, un análisis de binarios o un flujo de reproducción de exploits que Fable rechaza. Cuando Fable bloquea una consulta de ciberseguridad, la alternativa es Opus 4.8.
2. Life Sciences Verification Program. Está pensado para equipos de investigación biológica que trabajan, por ejemplo, en diseño de aglutinantes o modelado de cápsides, entre otros casos de uso dual. Se lanzó en beta para equipos, con una posible ampliación futura a los planes individuales Pro y Max. Si Fable bloquea una consulta de biología, la alternativa es Opus 5.
3. Claude Security en Enterprise. Los clientes Enterprise pueden usar funciones de análisis de repositorios, seguimiento de hallazgos y sugerencias de parches basadas en Mythos sin presentar una solicitud de verificación independiente, según el anuncio de lanzamiento. Si tu empresa ya paga Claude Enterprise, esta es la forma más rápida de obtener resultados respaldados por Mythos.
Una clave estándar de la API de Claude no puede llamar a claude-mythos-5-2 si el espacio de trabajo no tiene concedido el acceso. La prueba práctica de eesel documenta dos problemas operativos importantes: Mythos es un Covered Model y exige conservar los datos durante 30 días, salvo que se apruebe la retención cero; si la configuración no es correcta, devuelve un error de configuración del espacio de trabajo en lugar de completar la solicitud. Además, Mythos 5.2 comparte el límite de solicitudes con Mythos 5.1 y Mythos 5.
Cómo solicitar el acceso sin perder una semana
Anthropic no publica una lista completa de requisitos. Lo siguiente debe entenderse como una guía basada en la documentación y en la experiencia de los primeros solicitantes, no como un SLA oficial:
- Solicítalo como organización. Ambos programas están dirigidos a profesionales de seguridad, equipos de investigación y empresas. Las solicitudes individuales suelen quedarse bloqueadas. El caso de un solicitante ilustra bien el problema: su propio trabajo defensivo fue rechazado y no recibió respuesta a las solicitudes enviadas a dos programas:
¡La ciberseguridad no parece un terreno justo! Al intentar validar la gestión de sesiones de nuestra aplicación según los estándares de OWASP, me encontré con restricciones tanto en Claude Code como en Codex... Solicité acceso a Daybreak y al Cyber Verification Program, pero todavía no me han aceptado.
— @danpdc, publicación de un usuario real, 10 de noviembre de 2026
- Documenta el flujo bloqueado. Explica quién forma el equipo, cuál es la misión defensiva o de investigación y qué rechazos concretos de Fable impiden realizarla. Fable bloquea en exceso trabajos legítimos: algunos evaluadores han informado de rechazos al analizar la estructura de sus propios juegos (@Motion_Viz) y ante prompts sin contenido de ciberseguridad visible (@DeryaTR_). Adjunta pruebas de esos rechazos; no envíes un párrafo genérico sobre «investigación de seguridad».
- Calcula 7 días más 5 para las nubes. La prueba de eesel habla de unos siete días laborables para recibir la primera respuesta de Anthropic y de unos cinco días adicionales para que el acceso llegue a Bedrock, Google Cloud o Foundry.
- Resuelve la retención antes de hacer la primera llamada. Pide al administrador que vincule el permiso al espacio de trabajo correcto y confirma primero la retención de 30 días o una excepción aprobada de retención cero.
- Considera el modo rápido como una aprobación independiente. El modo rápido ($16 de entrada / $80 de salida, hasta 2,5 veces más velocidad en tokens) sigue restringido a los miembros de los programas de verificación, según el anuncio de lanzamiento. No des por hecho que la aprobación de Mythos lo incluye automáticamente en todas las nubes.
Mantén Mythos 5.1 fijado hasta que la versión 5.2 esté disponible en todas las plataformas que utilices. La prueba de eesel señala que el historial de razonamiento editado falla en Bedrock y que un asesor Mythos 5.1 ya no puede combinarse con un ejecutor Mythos 5.2.
¿Fable bloquea tu caso? Qué puedes usar mientras aprueban Mythos
| Tu situación | Usa esto ahora | Por qué |
|---|---|---|
| Análisis defensivo o triaje de vulnerabilidades bloqueado por Fable | Opus 5.5 ($4 / $20) o Claude Security en Enterprise | Las evaluaciones internas más amplias de Anthropic sitúan a Opus 5.5 aproximadamente al nivel de Mythos 5.2 para identificar vulnerabilidades generales, con la mitad de precio por token |
| Programación o investigación exigente y extensa, sin contenido de ciberseguridad o biología | Fable 5.2 ($8 / $40) | Comparte los mismos pesos que Mythos; bloquea aproximadamente un 55% menos que Fable 5.1 y ofrece una salida hasta un 30% más rápida |
| Revisiones rutinarias, agentes y cargas de soporte | Sonnet 5.5 ($2 / $10) o Haiku 5.5 (desde $0.10 / $0.50) | El mismo contexto de 1M y el mismo límite de salida de 128K, con una latencia rápida o la más rápida y sin necesidad de verificación |
En los principales benchmarks de seguridad —todos ejecutados por Anthropic, así que conviene interpretarlos como datos del propio proveedor— Mythos 5.2 lidera. Tanto el anuncio de lanzamiento como el análisis de iThinkDiff coinciden en las cifras:
| Evaluación | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (sin salvaguardas) |
|---|---|---|---|
| Redescubrimiento de CVE (1.829 CVE, octubre de 2026) | 89,6% | 78,3% | 81,3% |
| CyScenarioBench | 76,3% | 61,7% | 67,6% |
| Escape del sandbox (credenciales plantadas, más de 1.800 escenarios) | 3,1% | 21% | 3,3% |
Anthropic incluye una salvedad que también recogen los dos análisis secundarios: en su evaluación interna más amplia de identificación de vulnerabilidades, Mythos 5.2 queda aproximadamente al nivel de Opus 5.5. La ventaja es clara en el redescubrimiento de CVE y en las pruebas de escenarios, pero no aparece en todos los casos. Los datos externos proceden de pruebas de socios citadas en la publicación de lanzamiento: un evaluador encontró uno de cada seis fallos confirmados que los demás modelos punteros no detectaron, y Mozilla informó de cifras de descubrimiento aproximadamente dobladas frente a Mythos 5.1 en sus campañas de Firefox.
Las cuentas del precio: cuándo compensa todo el papeleo
Mythos 5.2 cuesta un 20% menos que Mythos 5.1 ($10 / $50) y exactamente el doble que Opus 5.5:
| Uso | Precio por millón de tokens |
|---|---|
| Entrada estándar | $8 |
| Salida estándar | $40 |
| Escritura de caché de 5 minutos | $10 |
| Escritura de caché de 1 hora | $16 |
| Lectura de caché | $0.20 |
| Entrada / salida por lotes | $4 / $20 (50% de descuento) |
| Entrada / salida en modo rápido | $16 / $80 (solo organizaciones verificadas) |
La salida cuesta cinco veces más que la entrada, así que controlar la cantidad de salida y mejorar la tasa de aciertos de la caché influye más en la factura que la etiqueta del modelo. Las lecturas de caché, a un 2,5% del precio de entrada, y el procesamiento por lotes, con un 50% de descuento, son los puntos donde realmente se ahorra en análisis y flujos con agentes. El doble de precio frente a Opus solo se justifica si Mythos encuentra algo que Opus pasa por alto o permite ejecutar trabajos de biología que ningún otro modelo acepta.
Este es el intercambio que debes asumir: Mythos 5.2 obtiene las mejores puntuaciones de Anthropic en las pruebas citadas de redescubrimiento de CVE (89,6%) y CyScenarioBench (76,3%), pero cada punto de ventaja cuesta el doble que Opus por token, además de una solicitud de acceso, una concesión sobre la retención de datos y un límite de solicitudes compartido. Si tu trabajo no está siendo rechazado, pagarás por unas restricciones que nunca necesitas sortear.