 AIREITER
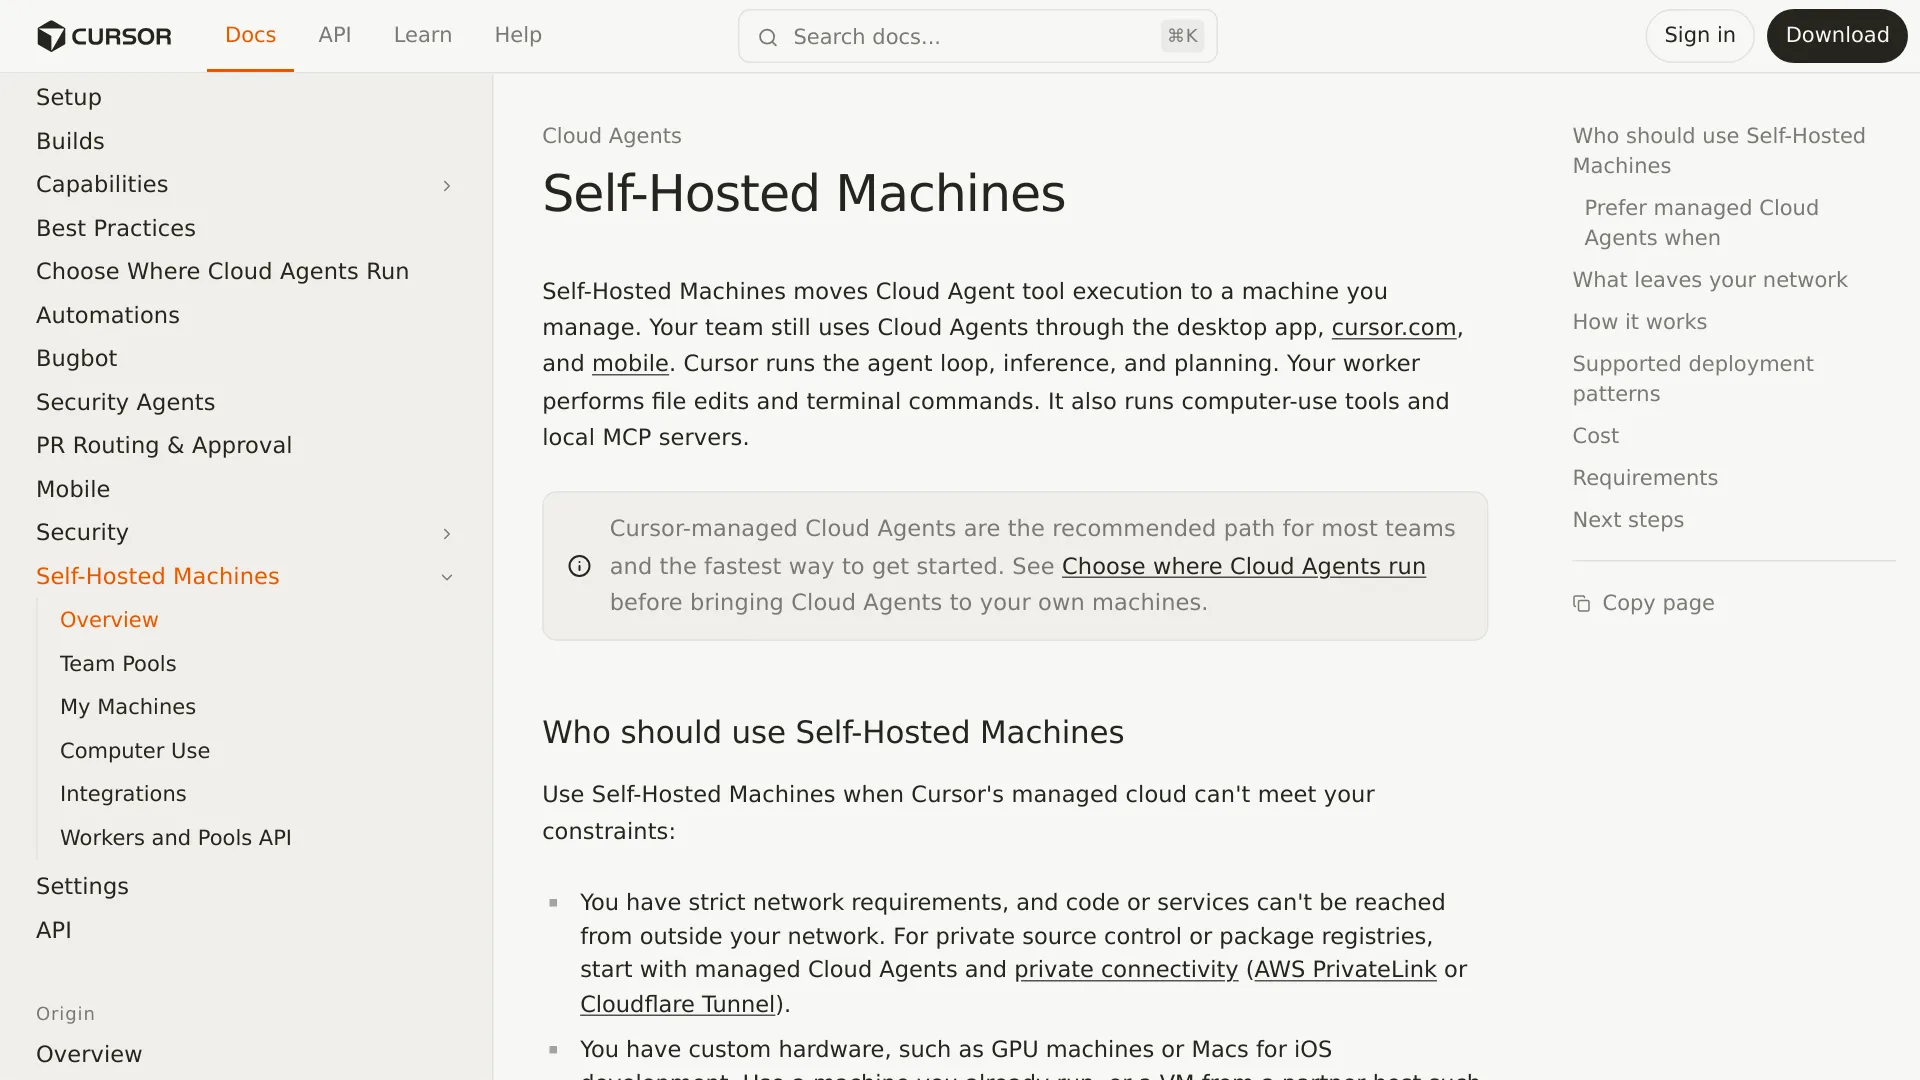
Worker 就算部署在防火牆後方,仍可能把程式碼片段、終端機輸出、差異檔與螢幕截圖傳送給 Cursor。Cursor Self-Hosted Machines 是自架執行環境,不是自架 agent,也不是與外界隔離的 Cursor 部署。
本文聚焦於哪些資料會跨越邊界,以及各項控制措施實際改變了什麼,參考 Cursor 的2026 年 9 月 2 日公告、Self-Hosted Machines 文件與資料使用政策。
先用一張表看懂資料邊界
Cursor 會把 Cloud Agent 的執行流程拆分到雲端與由你管理的 worker。「Self-hosted」描述的是執行位置,並不代表所有系統或資料路徑都在你的環境內。
| 資料或系統 | 執行或存放位置 | 是否可能抵達 Cursor? | 相關控制或限制 |
|---|---|---|---|
| Agent 迴圈、推論與規劃 | Cursor 雲端 | 原本就在 Cursor | 不會因 Self-Hosted Machines 而移出 Cursor。 |
| 檔案編輯與終端機指令 | 你的 worker | 結果可能會回傳 | 由 worker 執行工具。 |
| 完整 checkout 與建置快取 | 你的 worker | 不會因架構本身而傳輸 | 完整工作副本留在本機。 |
| 機器本機憑證 | 你的 worker | 不會因架構本身而傳輸 | 避免讓秘密出現在指令、輸出或產物中。 |
| 檔案內容與差異檔 | 你的 worker,接著進入 agent 上下文/結果 | 需要時會傳送 | Privacy Mode 針對的是訓練用途,不是資料傳輸。 |
| 終端機輸出與本機 MCP 結果 | 你的 worker,接著成為工具結果 | 回傳時會傳送 | 結果可能包含程式碼或敏感資料。 |
| 螢幕截圖與桌面串流 | 你的 worker,產生/分享時再傳至 Cursor | 會 | 電腦操作工作階段可能會串流 agent 桌面。 |
| 影片、螢幕截圖與日誌參照 | 由 Cursor 管理的產物儲存空間 | 預設會 | 封鎖產物主機即可停用上傳。 |
| 使用 API 金鑰發出的模型請求 | Cursor 的處理路徑 | 會 | BYOK 不會繞過 Cursor 後端。 |
關鍵差異其實很簡單:完整 repository 可以留在你的機器上,但其中被選出的上下文仍可能為了推論而經由網路傳送出去。這是部分執行控制,不代表保證完全不對外傳輸。
Cursor 實際把哪些工作搬到你的基礎架構
Self-Hosted Machines 把工具執行移到由客戶控制的機器上。Worker 可以編輯檔案、執行指令、存取內部服務、操作瀏覽器,以及連接本機 MCP 伺服器;Cursor 則把 agent 迴圈、推論、規劃與工作階段協調留在雲端。
Worker 透過 Cursor CLI 指令 agent worker start 啟動,並與 Cursor 建立長時間存在的 HTTPS 對外連線。Cursor 表示,這條連線由 worker 主動向外建立,因此不需要開放入站連接埠、公開 IP 位址或 VPN 通道。
文件描述的工作階段流程如下:
- 使用者在 Cursor 介面啟動 Cloud Agent 工作階段。
- Cursor 的雲端 agent 迴圈規劃下一個動作。
- Cursor 經由 worker 連線傳送工具呼叫。
- Worker 執行指令、編輯、瀏覽器操作或 MCP 操作。
- Worker 回傳結果,供下一個推論步驟使用。
Worker 仍需要對 api2.cursor.sh 與 api2direct.cursor.sh 建立對外連線;CLI 更新與部分電腦操作功能的設定,也可能需要 downloads.cursor.com。只允許對外連線可以避免外部主動進入你的網路,但 worker 仍不是離線模型執行環境。
Cursor 將這種拆分定位在幾類需求:私有 repository 或託管 worker 無法觸及的服務、GPU 或 Mac 等特殊硬體,以及自訂作業系統或建置映像檔。如果你唯一的要求是私有網路連線,Cursor 的runtime 選擇指南建議先考慮具備 allowlist 的託管 Cloud Agents、類似 Tailscale 的網路、AWS PrivateLink 或 Cloudflare Tunnel。
哪些資料可能離開 worker?Privacy Mode 又改變了什麼?
Cursor 文件明確列出 worker 可能傳送的資料,包括檔案內容、終端機輸出、差異檔、螢幕截圖、本機 MCP 結果與路由中繼資料。這裡其實要分開看三件事:傳送了什麼、是否會用於訓練,以及會保留多久。
Privacy Mode 管的是訓練用途,不是禁止外傳
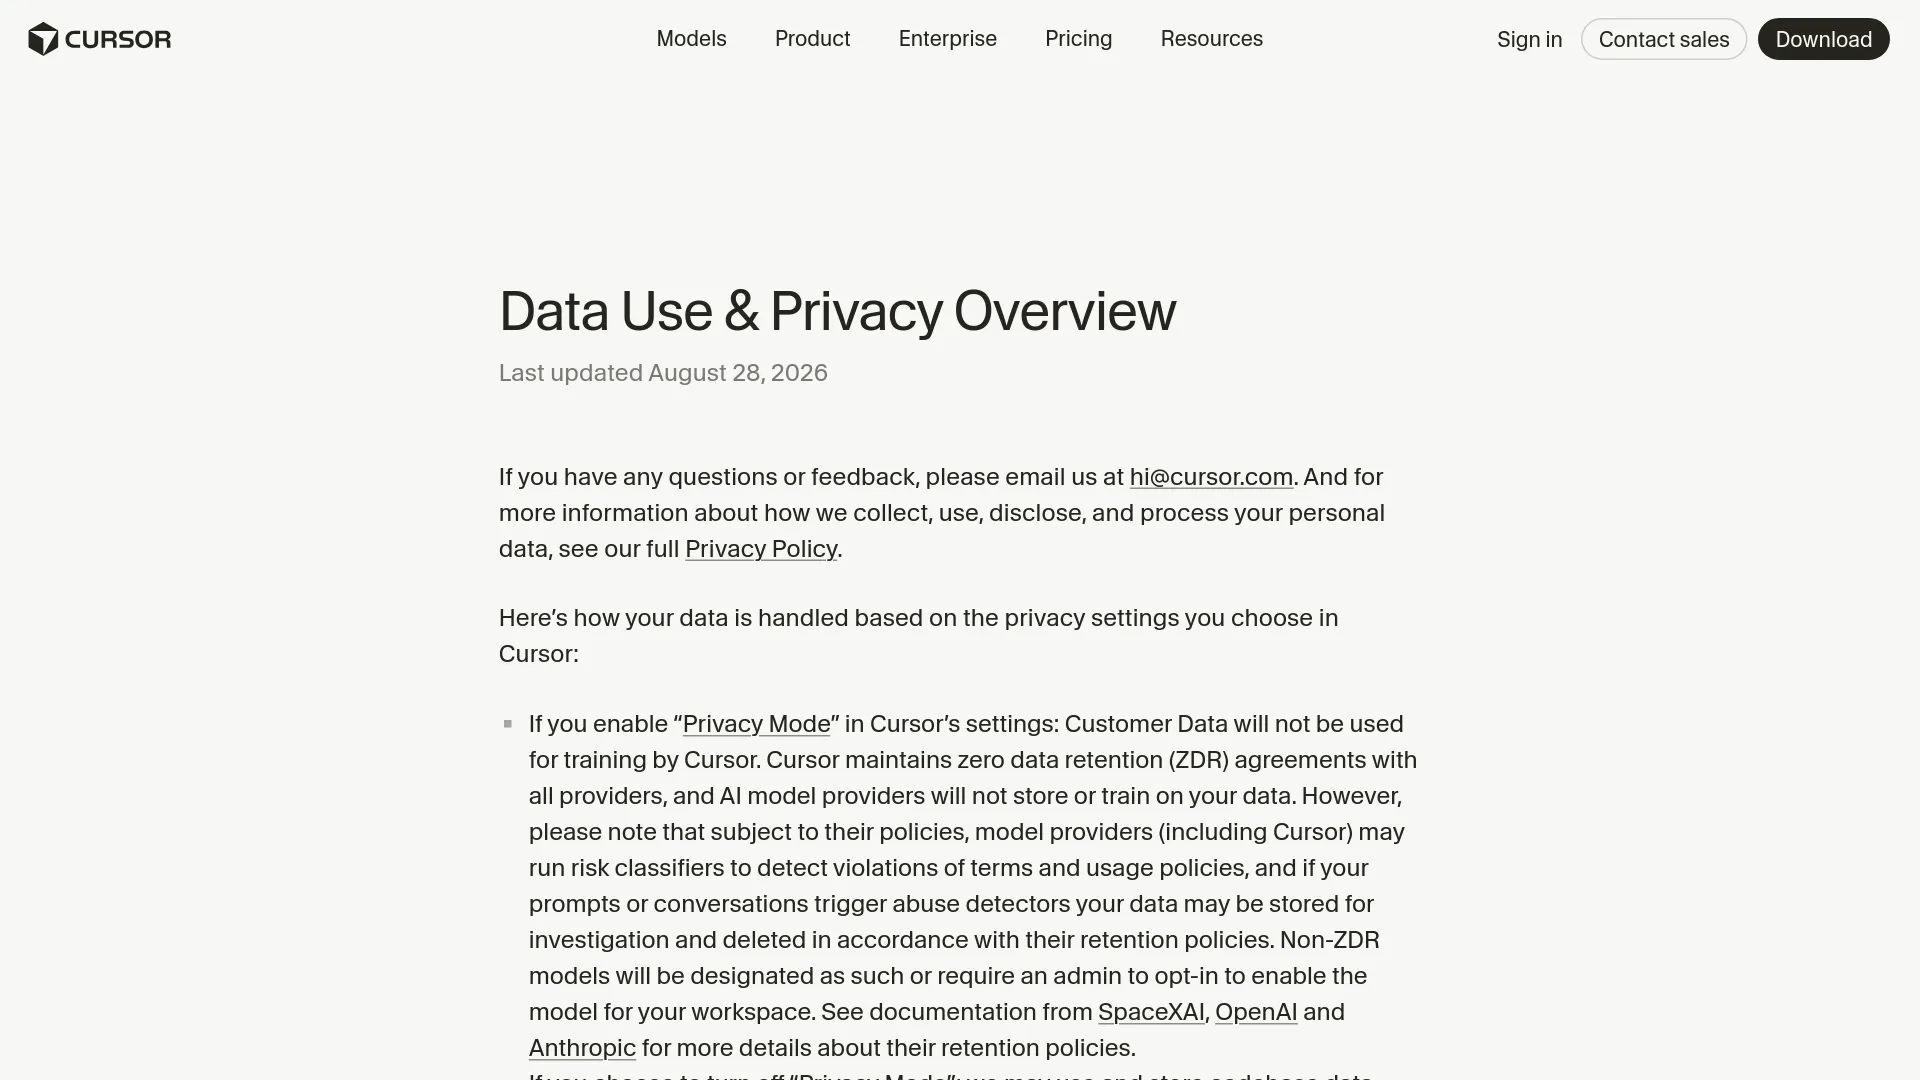
Cursor 的Data Use & Privacy Overview更新於 2026 年 8 月 28 日。頁面表示,Privacy Mode 會阻止 Cursor 將 Customer Data 用於訓練,並指出 Cursor 已與供應商維持零資料保留協議。不過,同一頁面也列出限制:風險分類器可能為了調查而保留提示詞或對話,系統也可能基於延遲與網路效率原因暫時快取檔案。
Cursor 表示,快取檔案會使用由客戶端產生的金鑰加密,而金鑰會在請求期間存放於 Cursor 伺服器。這是 Cursor 對資料保留與保護方式的說明,並不能證明請求從未抵達 Cursor 伺服器。
API 金鑰的細節同樣重要。Cursor 明確表示,使用自己的供應商 API 金鑰不會繞過其後端,因為請求仍會經過 Cursor 進行最終提示詞組裝。BYOK 可以改變模型使用權限由誰授權,但不應被當成從客戶端直接連到模型供應商的隱私路徑。
一位實際使用者在評估這項功能時,也指出了相同的架構差異:
「重要邊界:Cursor 的 self-hosted machines 搬移的是執行環境,不是整個 agent。Cursor 表示推論與規劃仍在其雲端進行;工具輸出會回傳,而且可能包含程式碼。進行安全性審查時,應把它視為自架執行,而不是自架 agent。」— @ham_zax,X
關閉產物上傳,不等於建立資料氣隙
Cursor 提供了一個範圍很窄、但可以阻止產物上傳的方法:封鎖對 cloud-agent-artifacts.s3.us-east-1.amazonaws.com 的對外 HTTPS 流量。工具呼叫與工具結果仍可正常運作,但螢幕截圖、影片與日誌參照不會出現在 pull request 或 Cursor dashboard 中。
如果組織不需要視覺化產物,這項設定確實有用。但它不是完整的隱私方案,因為檔案內容、終端機輸出、差異檔、推論期間使用的螢幕截圖,以及 MCP 結果,仍可能透過 agent 工作階段連線回傳。
MCP 的傳輸方式也會造成實際差異。Cursor 的Team Pools 文件表示,命令式、也就是 stdio MCP 伺服器,會在 worker 上執行,並能連到私有網路。HTTP/SSE MCP 伺服器則由 Cursor 後端處理 OAuth、工作階段快取與驗證。因此,檢視私有 MCP 端點時,不能只看主機位置,也必須檢查傳輸方式。
根據實際限制選 runtime,不要被名稱帶著走
Cursor 提供三種 runtime 選項。只有當執行邊界、硬體或環境是明確寫入需求,而不只是偏好時,自架才是合適選擇。
| Runtime | 工具呼叫執行位置 | 適用情境 | 主要責任 |
|---|---|---|---|
| Cursor-managed Cloud Agents | 由 Cursor 管理的隔離 VM | 大多數能使用託管網路與標準 Ubuntu-based 環境的團隊 | 在完成環境設定後,由 Cursor 管理 VM 生命週期、容量、隔離與工作結束後的清理。 |
| My Machines | 個別使用者的 laptop、devbox、Mac 或 VM | 個人工作流程、具有本機狀態的 repository,或快速概念驗證 | 由你管理線上狀態、憑證、相依套件、清理工作與 checkout。 |
| Team Pools | 由組織管理的 worker | 企業級 worker fleet、GPU、Mac、Kubernetes、標籤式路由與集中式容量管理 | 由團隊管理主機、映像檔、秘密、擴展、監控、重設與故障處理。 |
如果只是需要私有存取,先選託管 Cloud Agents
如果組織能透過 repository 權限、網路 allowlist、類似 Tailscale 的用戶端或受支援的私有連線來定義邊界,託管 Cloud Agents 可能已經足夠。Cursor 的runtime 指南建議大多數團隊採用託管基礎架構,並將其描述為營運負擔較低的路徑。
這樣可以保留 Cursor 管理的 VM 生命週期與彈性並行能力,同時不用自行營運 worker fleet。但這不代表託管 agent 不會處理資料,而是執行環境由 Cursor 而非你的團隊負責營運。
單一使用者、單一受控環境,選 My Machines
My Machines 會把個人機器連接到單一 Cursor 帳戶。當開發者手上已經有設定完成的 Mac、devbox 或遠端 VM,裡面具備本機相依套件與網路存取能力,而重新建置這些環境相當麻煩時,這是很實用的選擇。
代價在於營運工作。進行中的工作階段需要機器保持線上,清理工作、checkout 新鮮度、磁碟狀態、憑證與相依套件修復也都由使用者負責。Cursor 的 self-hosted 文件表示同一台機器可以執行多個 agent,但這仍不是集中管理的團隊 fleet 模式。
只有在 fleet 控制值得增加負擔時,才選 Team Pools
Team Pools 主要面向 Enterprise 團隊,提供服務帳戶驗證、共用 worker 容量、標籤與由 controller 控制的擴展能力。gpu pool 可以把工作路由到 GPU 機器;ios pool 則能將工作路由到 Mac。Cursor 文件指出,每位使用者最多可使用 200 個 worker,每個團隊最多 1,000 個 worker;更大型的部署需要另行討論擴展方案。
Pool 可以縮減到零,也能使用持久化、容器化、Kubernetes 或合作夥伴代管的 worker。Cursor 表示,還原已釋出 workspace 可能需要幾分鐘。這種彈性適合工作量起伏較大的任務,但映像檔管理、worker 重設、容量規劃、秘密輪替與監控,都會轉由客戶負責。
成本不只算模型,還要加上基礎架構
Self-Hosted Machines 文件與Cursor Models & Pricing 頁面說明了模型、方案與基礎架構的責任分工,但沒有列出 Self-Hosted Machines 額外按 worker 收費的價格。文件所描述的成本模式是:你仍需透過 Cursor 支付所選模型的費用,此外還要負擔自行營運的機器、容器、叢集、儲存、網路、監控與維運成本。
因此,如果沒有特殊的網路或硬體需求,自架並不是很有說服力的省錢理由。動態 pool 與休眠可以降低閒置運算成本,但損益平衡點取決於工作負載型態、啟動時間,以及需要重建多少狀態;Cursor 沒有公布適用所有情境的通用數字。
啟用前,先完成這份安全性檢查清單
請和安全性、平台或合規負責人一起檢視以下清單,不要只因為看到「self-hosted」這個詞,就把它當成核准訊號。
- 把邊界需求寫清楚。先確認政策要求留在內部網路的究竟是完整 checkout、工具執行、憑證、推論請求、產物,還是全部項目。Self-Hosted Machines 只會讓執行 worker 與完整本機狀態處於你的控制之下。
- 分類會回傳的上下文。檔案內容、差異檔、終端機輸出、螢幕截圖與 MCP 結果都可能傳送至 Cursor。請測試這些輸出是否可能包含原始碼、客戶資料、token、內部 URL 或正式環境回應。
- 刻意啟用 Privacy Mode。它會改變 Cursor 所聲明的訓練與供應商資料保留做法,但不會阻止請求處理、暫時快取或風險偵測處理。
- 正確理解 BYOK。根據Cursor 的資料使用頁面,API 金鑰不會讓 Cursor 後端退出請求路徑。
- 另外決定是否允許產物外傳。根據 pull request 與 dashboard 中的螢幕截圖、影片及日誌參照是否可接受,決定是否允許連線至
cloud-agent-artifacts.s3.us-east-1.amazonaws.com。如果防火牆支援,優先使用精確主機規則。 - 採用只允許對外連線的 allowlist。只允許文件列出的 Cursor 端點,以及明確啟用的更新或電腦操作主機。Worker 不應需要任何入站連接埠或公開 IP。
- 檢查 MCP 傳輸方式。當 MCP 伺服器必須連到私有服務時,使用 worker 端的 stdio MCP,並評估回傳結果。不要因為 HTTP/SSE MCP 端點所連的是私有服務,就假設資料一定留在你的網路內。
- 隔離並重設 worker。對 Team Pools 而言,應定義 agent 之間如何清除或重建機器、如何注入憑證,以及如何監控日誌。Cursor 的指南與範本是參考架構,不是完整託管的正式環境 fleet。
- 測試故障路徑。確認 Cursor 端點、產物儲存空間、worker、私有 registry 或 MCP 伺服器無法使用時會發生什麼事。封鎖產物主機,不代表 agent 工作階段也會被封鎖。
- 氣隙環境不要採用。如果要求是模型上下文不得對外傳送,或推論不能使用第三方雲端,這套架構就不符合需求,因為 agent 迴圈仍在 Cursor 雲端執行。
| 你的實際需求 | 決策 |
|---|---|
| 指令、本機狀態或特殊硬體必須在你的環境中執行 | 使用 Self-Hosted Machines,並搭配上下文與產物外傳控制。 |
| Agent 需要私有服務,但執行可以在託管 VM 中進行 | 先從託管 Cloud Agents 與受支援的私有連線開始。 |
| 模型上下文不得離開網路,或推論必須離線 | 拒絕這套架構;它仍依賴 Cursor 雲端。 |
Cursor Self-Hosted Machines 隱私 FAQ
Cursor Self-Hosted Machines 是完整自架嗎?
不是。Cursor 將 agent 迴圈、推論、規劃與協調留在雲端;你的機器負責工具執行與本機工作狀態。
原始碼會離開 self-hosted machine 嗎?
部分檔案內容、差異檔、終端機輸出、螢幕截圖與本機 MCP 結果,可能會作為 agent 的輸入或工具結果離開 worker。Cursor 表示完整 checkout 與建置快取會留在 worker,因此這是一道部分邊界,而不是非黑即白的隔離。
Privacy Mode 會阻止資料跨網路傳送嗎?
不會。Privacy Mode 的描述是:依照 Cursor 所聲明的保留安排,阻止 Cursor 與模型供應商將資料用於訓練。它不會阻止 worker 傳送推論所需的上下文。
BYOK 會繞過 Cursor 嗎?
不會。Cursor 的資料使用頁面表示,API 金鑰請求仍會經過其後端進行最終提示詞組裝。BYOK 不應被視為 worker 直接連線至模型供應商。
可以阻止螢幕截圖與影片上傳嗎?
你可以封鎖對 cloud-agent-artifacts.s3.us-east-1.amazonaws.com 的對外存取。工具執行仍會繼續,但產物不會出現在 pull request 或 Cursor dashboard 中。其他 agent 工作階段資料仍可能回傳給 Cursor。
Worker 需要設定入站防火牆規則或 VPN 嗎?
Cursor 文件描述的是對外 HTTPS 模式,不需要入站連接埠、公開 IP 或 VPN 通道;不過,worker 仍需對文件列出的 Cursor 端點,以及它必須使用的其他服務建立對外連線。
可以在個人方案或較低階方案上使用 Team Pools 嗎?
Cursor 文件將 Team Pools 定位為 Enterprise 功能,並要求使用服務帳戶 API 金鑰。My Machines 才是個人 worker 選項;不要假設個人 API 金鑰可以啟動 Team Pool worker。
可以讓 Cursor Self-Hosted Machines 完全離線執行嗎?
不行。Agent 迴圈與推論仍在 Cursor 雲端進行,worker 也需要對外連線。若需求是離線或氣隙環境,就需要另一種架構,讓協調系統與模型推論都在本機執行。
當團隊需要由客戶控制的執行環境、私有網路存取、特殊硬體或持久化環境時,可以考慮 Cursor Self-Hosted Machines。但如果真正的需求是讓 AI 流量完全不進入雲端,就該選擇其他設計:這項功能改變的是指令在哪裡執行,不是 agent 在哪裡思考。