 AIREITER
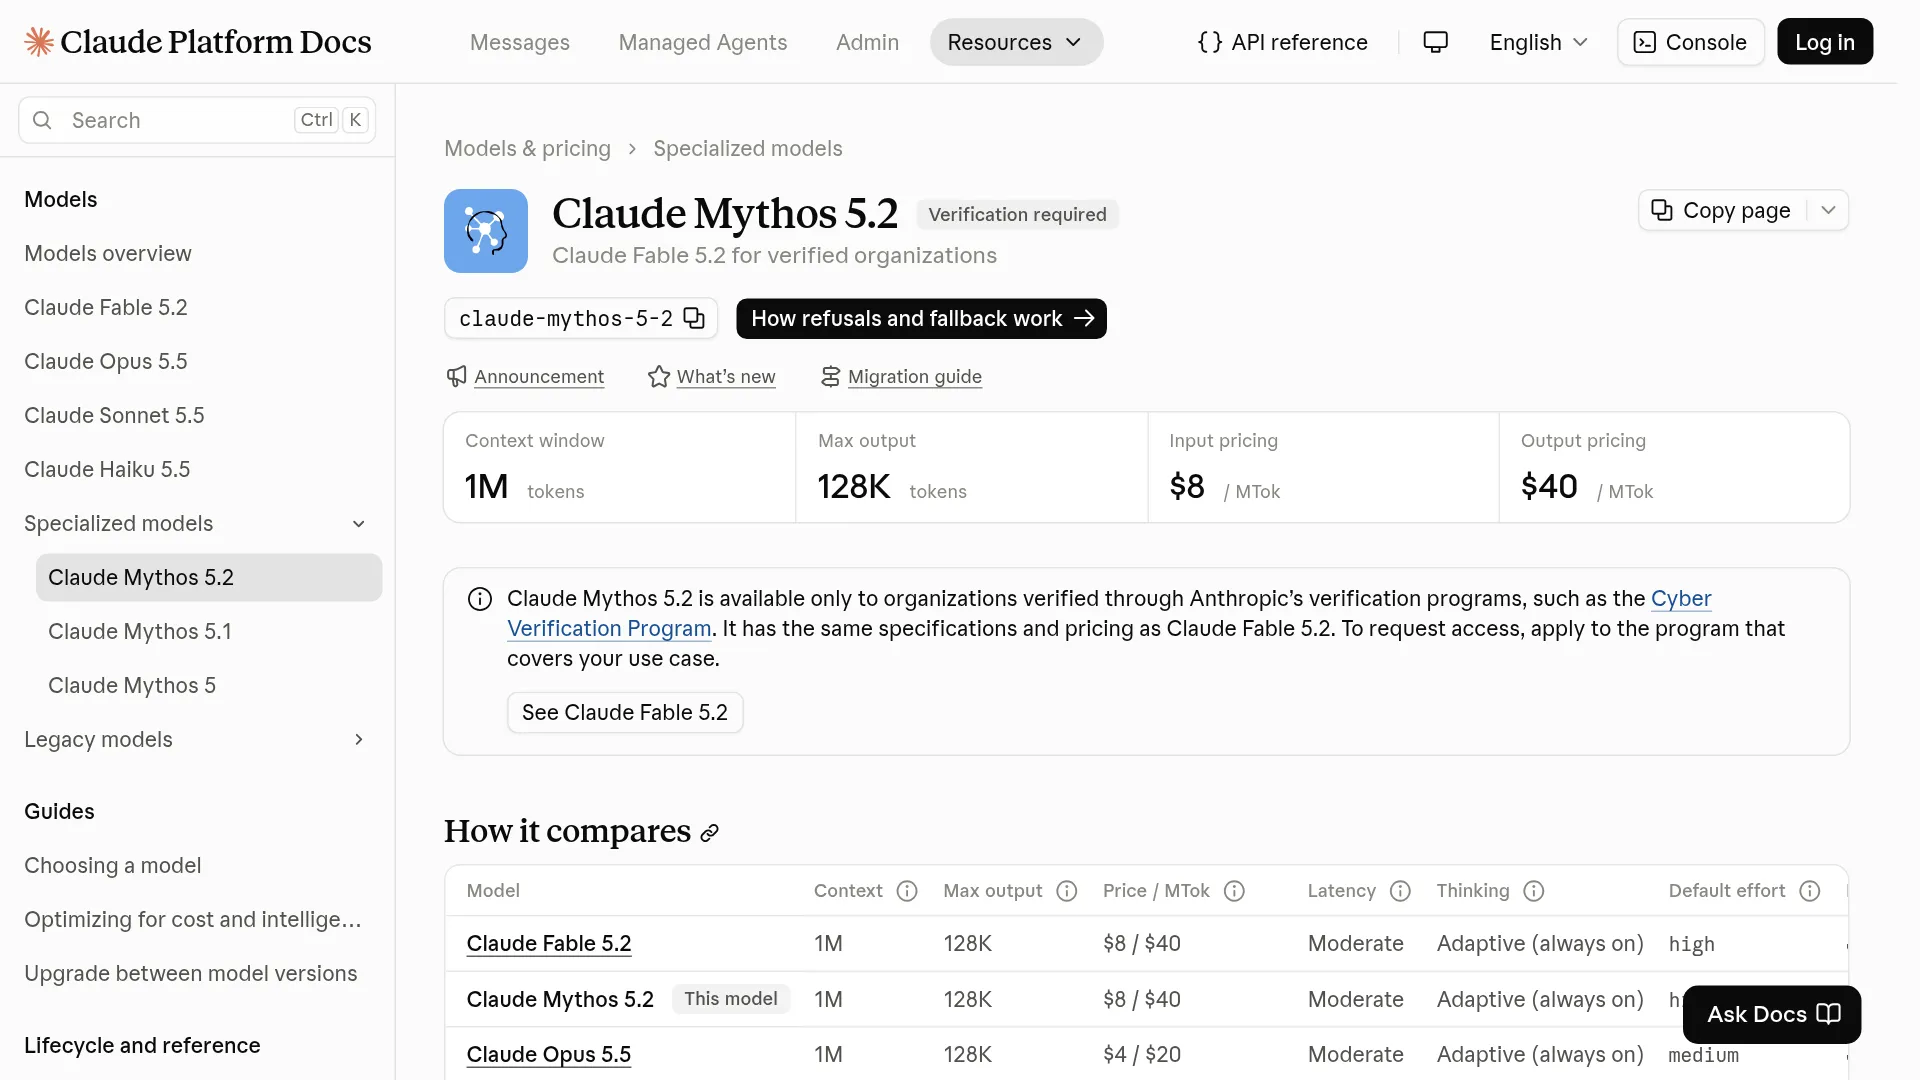
O Claude Mythos 5.2 responde a prompts de segurança e biologia que o Claude Fable 5.2 recusa. Segundo o anúncio de lançamento e a documentação da plataforma, os dois modelos compartilham pesos, especificações e preço. A diferença está na camada de salvaguardas e nas regras de acesso:
| Atributo | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Pesos subjacentes | Mesmo modelo | Mesmo modelo |
| ID do modelo (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| ID na Bedrock | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Contexto / saída máxima | 1M / 128K | 1M / 128K |
| Modalidades de entrada e saída | Texto + imagens na entrada, texto na saída | Texto + imagens na entrada, texto na saída |
| Raciocínio | Adaptativo, sempre ativo, padrão high | Adaptativo, sempre ativo, padrão high |
| Data de corte do conhecimento | Junho de 2026 | Junho de 2026 |
| Preço base | $8 / $40 por MTok | $8 / $40 por MTok |
| Lançamento / aposentadoria | 9 de novembro de 2026 / não antes de 9 de novembro de 2027 | Geração de 9 de novembro de 2026 |
| Acesso | Verificação obrigatória | Disponível em geral |
Quem realmente consegue acesso
Existem três caminhos, todos voltados para organizações.
1. Cyber Verification Program. Destinado a equipes de segurança defensiva, com níveis mais recentes para trabalhos ofensivos autorizados, como testes de intrusão e red teaming. É o caminho para auditorias OWASP, análise de binários e reprodução de exploits que o Fable recusa. Quando isso acontece, os prompts de cibersegurança bloqueados pelo Fable recorrem ao Opus 4.8.
2. Life Sciences Verification Program. Voltado para equipes que trabalham com biologia de pesquisa, incluindo desenho de ligantes, modelagem de capsídeos e outras tarefas de uso dual. O programa foi lançado em beta para equipes, enquanto a expansão para os planos individuais Pro e Max está prevista para uma etapa futura. Quando o Fable bloqueia prompts de biologia, o fallback é o Opus 5.
3. Claude Security no Enterprise. Clientes Enterprise têm acesso à análise de repositórios, ao acompanhamento de descobertas e a sugestões de correção baseadas no Mythos sem precisar enviar uma solicitação de verificação separada, segundo o anúncio de lançamento. Se a sua empresa já paga pelo Claude Enterprise, esse é o caminho mais rápido para obter resultados baseados no Mythos.
Fazer uma chamada para claude-mythos-5-2 usando uma chave padrão da Claude API, sem a autorização vinculada ao seu workspace, não funciona. A análise prática da eesel documenta duas armadilhas operacionais: o Mythos é um Covered Model e exige retenção de dados por 30 dias, a menos que a retenção zero seja aprovada; quando essa configuração está errada, o resultado é um erro de configuração do workspace em vez de uma resposta. Além disso, o Mythos 5.2 compartilha o limite de requisições com o Mythos 5.1 e o Mythos 5.
Como solicitar acesso sem perder uma semana
A Anthropic não publicou uma lista completa de requisitos. Portanto, encare os passos abaixo como a estrutura documentada combinada com a experiência dos primeiros candidatos, e não como um SLA oficial:
- Faça a solicitação como organização. Os dois programas são voltados para profissionais de segurança, equipes de pesquisa e empresas. Candidatos individuais costumam ficar travados. O relato de um deles dá uma boa ideia do problema — o trabalho defensivo no próprio aplicativo foi recusado, e as solicitações para os dois programas ficaram sem resposta:
A cibersegurança não parece um jogo justo! Ao tentar validar nosso gerenciamento de sessões de acordo com os padrões OWASP, encontrei restrições tanto no Claude Code quanto no Codex... Solicitei acesso ao Daybreak e ao Cyber Verification Program, mas ainda não fui aceito.
— @danpdc, publicação de um usuário real, 10 de novembro de 2026
- Documente o fluxo bloqueado. Informe quem é a equipe, qual é a missão defensiva ou de pesquisa e exatamente quais recusas do Fable impedem o trabalho. O Fable bloqueia em excesso tarefas legítimas — testadores relatam recusas em análises da estrutura de seus próprios jogos (@Motion_Viz) e até em prompts sem conteúdo de cibersegurança visível (@DeryaTR_). Por isso, anexe as evidências das recusas em vez de enviar um parágrafo genérico sobre “pesquisa de segurança”.
- Reserve 7 dias, mais 5 para as nuvens. A análise da eesel relata cerca de sete dias úteis para a resposta inicial da Anthropic e aproximadamente mais cinco até que o acesso seja propagado para Bedrock, Google Cloud ou Foundry.
- Ajuste a retenção antes da primeira chamada. Peça ao administrador para vincular a autorização ao workspace correto e confirme primeiro a configuração de retenção de 30 dias — ou uma exceção aprovada de retenção zero.
- Considere o modo rápido uma segunda aprovação. O modo rápido ($16 de entrada / $80 de saída, com velocidade de tokens de até 2,5x) continua restrito aos participantes dos programas de verificação, segundo o anúncio de lançamento. Não presuma que a aprovação do Mythos inclua esse modo em todas as nuvens.
Mantenha o Mythos 5.1 fixado até que o 5.2 esteja disponível em todas as plataformas usadas pela sua equipe. A análise da eesel menciona falhas no histórico de raciocínio editado na Bedrock e observa que um consultor Mythos 5.1 deixou de funcionar em conjunto com um executor Mythos 5.2.
O Fable bloqueou? O que usar até o Mythos ser aprovado
| Seu cenário | Use agora | Motivo |
|---|---|---|
| Análise defensiva ou triagem de vulnerabilidades bloqueada pelo Fable | Opus 5.5 ($4 / $20) ou Claude Security no Enterprise | As avaliações internas mais amplas da Anthropic colocam o Opus 5.5 aproximadamente no mesmo nível do Mythos 5.2 na identificação geral de vulnerabilidades, pela metade do preço por token |
| Programação ou pesquisa de longa duração mais complexa, sem conteúdo de cibersegurança ou biologia | Fable 5.2 ($8 / $40) | Os mesmos pesos do Mythos; cerca de 55% menos bloqueios que o Fable 5.1 e saída até 30% mais rápida |
| Revisões rotineiras, agentes e cargas de trabalho de suporte | Sonnet 5.5 ($2 / $10) ou Haiku 5.5 (a partir de $0.10 / $0.50) | Mesmo contexto de 1M e limite de saída de 128K, latência rápida ou mais rápida, sem verificação |
Nos principais benchmarks de segurança — todos conduzidos pela Anthropic, portanto devem ser lidos como evidência do fornecedor — o Mythos 5.2 lidera. O anúncio de lançamento e a análise da iThinkDiff concordam com os números:
| Avaliação | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (sem salvaguardas) |
|---|---|---|---|
| Redescoberta de CVEs (1.829 CVEs, outubro de 2026) | 89.6% | 78.3% | 81.3% |
| CyScenarioBench | 76.3% | 61.7% | 67.6% |
| Escape de sandbox (credenciais inseridas, mais de 1.800 cenários) | 3.1% | 21% | 3.3% |
A ressalva da Anthropic, reproduzida pelas duas análises secundárias, é importante: na avaliação interna mais ampla de identificação de vulnerabilidades, o Mythos 5.2 fica aproximadamente no mesmo nível do Opus 5.5. A vantagem é real na redescoberta de CVEs e nos testes de cenários, mas não aparece em tudo. Os dados externos vêm de testes de parceiros citados na publicação de lançamento: um deles encontrou um em cada seis bugs confirmados que todos os outros modelos de fronteira deixaram passar, enquanto a Mozilla registrou aproximadamente o dobro de descobertas em relação ao Mythos 5.1 nas campanhas do Firefox.
A conta que define se a burocracia compensa
O Mythos 5.2 custa 20% menos que o Mythos 5.1 ($10 / $50) e exatamente o dobro do Opus 5.5:
| Uso | Preço por milhão de tokens |
|---|---|
| Entrada padrão | $8 |
| Saída padrão | $40 |
| Gravação de cache por 5 minutos | $10 |
| Gravação de cache por 1 hora | $16 |
| Leitura de cache | $0.20 |
| Entrada / saída em lote | $4 / $20 (50% de desconto) |
| Entrada / saída no modo rápido | $16 / $80 (somente organizações verificadas) |
A saída custa 5 vezes mais que a entrada. Por isso, controlar o volume de saída e manter uma boa taxa de acerto do cache pesa mais na conta do que o nome do modelo. Leituras de cache a 2,5% do preço da entrada e o processamento em lote pela metade do valor são os pontos que realmente reduzem os custos em cargas de análise e de agentes. O Mythos só justifica custar 2 vezes mais que o Opus quando encontra algo que o Opus não encontra ou libera tarefas de biologia que nenhum outro modelo consegue executar.
Esse é o compromisso: o Mythos 5.2 tem a maior pontuação da Anthropic nos testes citados de Redescoberta de CVEs (89.6%) e CyScenarioBench (76.3%), mas cada ponto dessa vantagem custa o dobro do preço por token do Opus, além de uma solicitação de acesso, uma concessão relacionada à retenção e um limite de requisições compartilhado. Se o seu trabalho não está sendo recusado, você está pagando por fechaduras que nunca precisará abrir.