 AIREITER
Un agent de programmation capable de modifier des fichiers, d’installer des paquets et d’appeler des API ne peut pas être sécurisé par une simple consigne dans son prompt système. NVIDIA OpenShell sort ces permissions du périmètre de l’agent et les place dans un sandbox contrôlé par des politiques. Mais il vous laisse toujours la partie la plus délicate : définir des règles complètes et vérifier que le déploiement tient la route.
Verdict express : OpenShell isole l’agent, mais ne le remplace pas
NVIDIA OpenShell est un runtime open source destiné aux agents autonomes. Sa documentation 0.1.x décrit une architecture composée d’un Gateway, d’un Supervisor par sandbox, de contrôles du système de fichiers et des processus appliqués au niveau du noyau, d’un réseau médié, de liaisons d’identifiants et d’outils de revue des politiques. D’après le billet technique publié par NVIDIA le 28 septembre 2026 (NVIDIA Technical Blog), il peut encapsuler des agents comme Codex et Claude Code sans nécessiter leur réécriture.
La distinction essentielle tient à la différence entre confinement et intelligence. OpenShell peut bloquer une écriture de fichier ou une requête réseau non autorisée, mais il ne peut pas compenser une politique incomplète qui ne repérerait pas tous les chemins indirects menant à la même action métier. Je le testerais donc pour du développement encadré et des infrastructures d’agents, sans jamais considérer le sandbox comme la preuve qu’un agent de production est sûr.
Ce que OpenShell contrôle réellement
OpenShell sépare la gestion du parc de la charge de travail. Le Gateway gère les sandboxes et les politiques, le Supervisor relaie les requêtes qui sortent de la charge de travail, tandis que le Sandbox exécute l’agent avec des restrictions au niveau du système d’exploitation (NVIDIA Technical Blog).
| Couche | Ce qu’elle protège | Modifiable en cours d’exécution ? |
|---|---|---|
| Système de fichiers | Fichiers et répertoires | Non ; il faut recréer le sandbox |
| Processus | Privilèges et comportement des appels système | Non ; il faut recréer le sandbox |
| Réseau | Hôtes, ports, binaires et certaines opérations d’API | Oui |
| Identifiants des fournisseurs | Secrets utilisés auprès des endpoints autorisés | Oui |
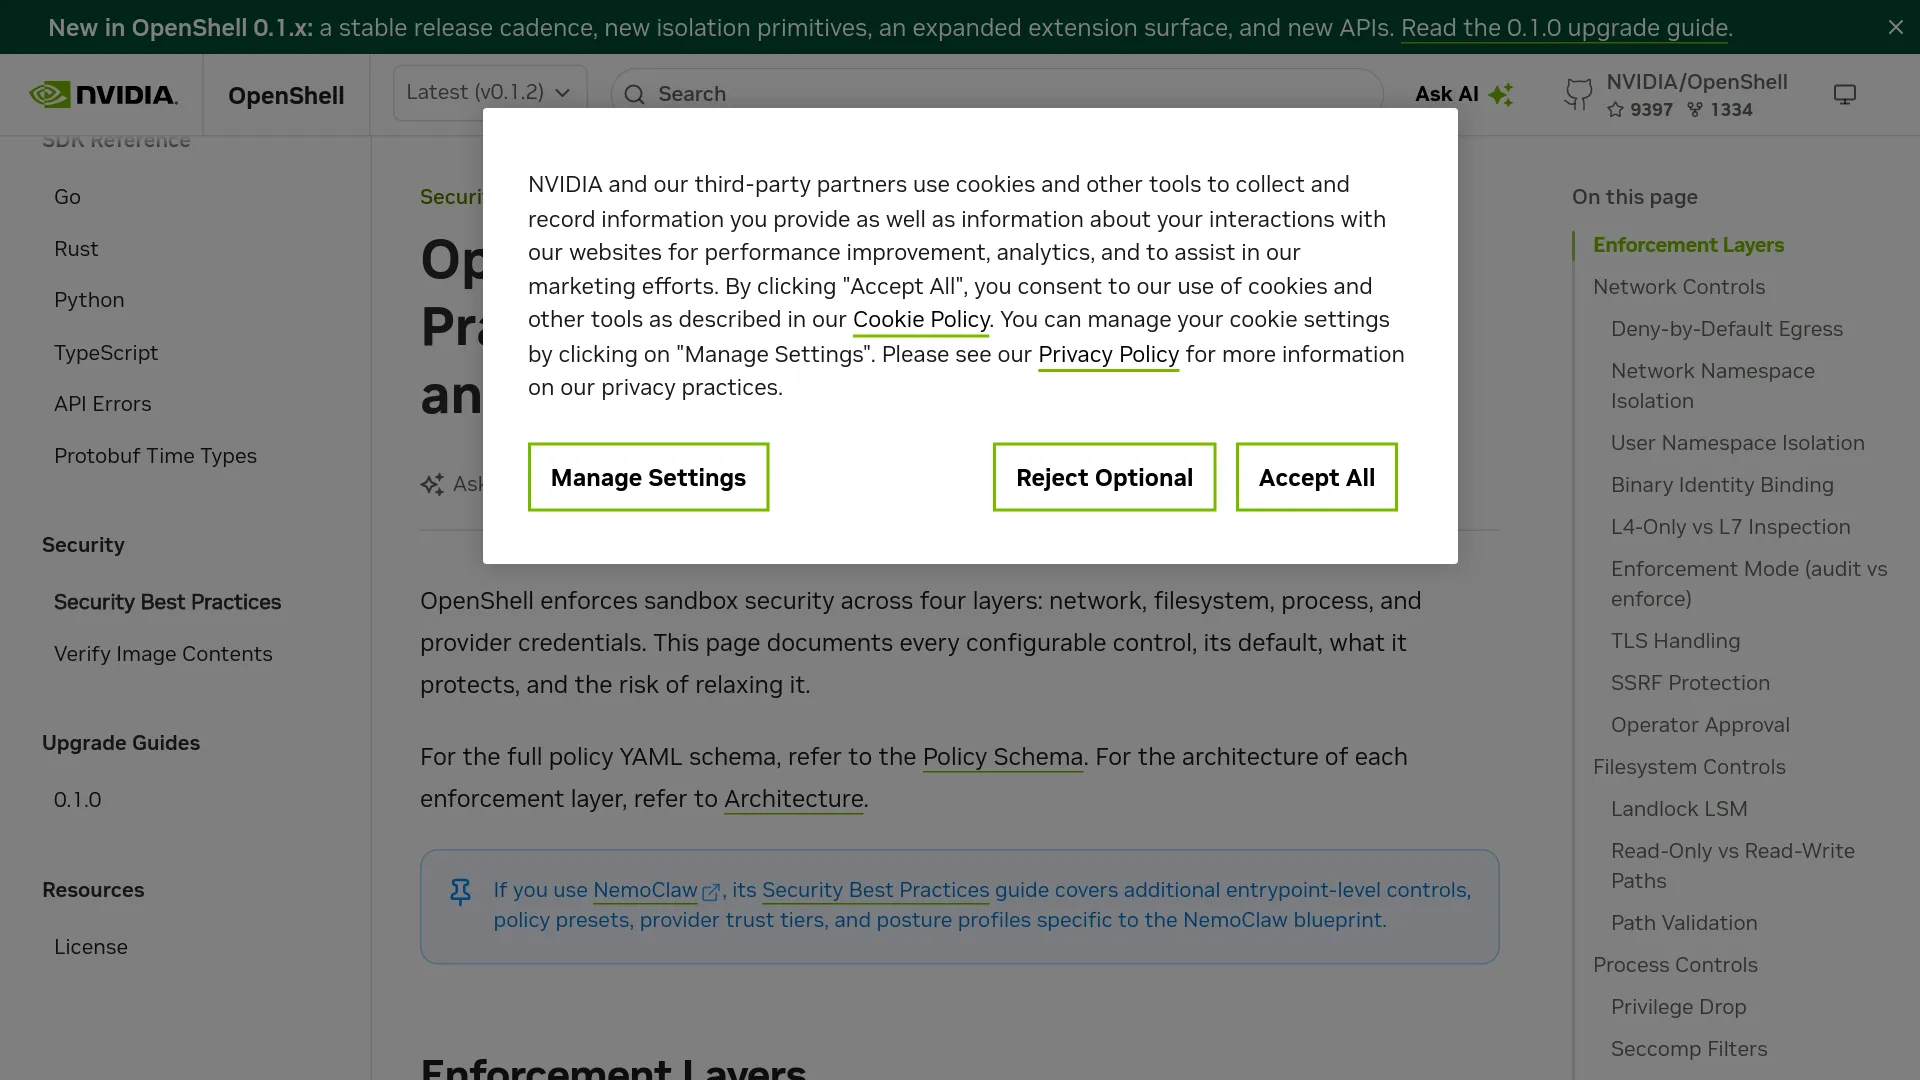
OpenShell applique les politiques sous la couche applicative et conserve les identifiants réutilisables à l’extérieur de l’agent. Ceux-ci ne sont associés qu’aux requêtes approuvées (OpenShell README).
« OpenShell est le runtime sûr et privé pour les flottes d’agents IA autonomes. » — OpenShell README de NVIDIA (source)
La frontière technique est solide ; la conception des politiques reste le point faible
Les contrôles documentés d’OpenShell sont intéressants parce qu’ils refusent l’accès par défaut à plusieurs niveaux de l’infrastructure. Ils ne remplacent toutefois pas une modélisation précise des actions que votre agent peut combiner.
Système de fichiers, processus et réseau : une vue opérationnelle unifiée
Le dernier guide de sécurité décrit Landlock pour l’accès au système de fichiers, seccomp et la réduction des privilèges pour les restrictions liées aux processus, ainsi qu’un proxy CONNECT avec évaluation des politiques via OPA pour le trafic sortant (OpenShell Security Best Practices). Les chemins du système de fichiers qui ne sont pas listés restent inaccessibles, le trafic sortant est refusé par défaut et les règles réseau peuvent associer un accès à l’identité d’un binaire.
Les règles réseau ne se limitent pas aux couples hôte-port. Les politiques REST peuvent examiner les méthodes et les chemins ; les politiques GraphQL, les opérations et les champs racine ; les politiques WebSocket, les handshakes et les messages. Le compromis est surtout opérationnel : les règles larges sont plus faciles à maintenir, tandis que les règles restrictives sont plus faciles à défendre.
Les restrictions appliquées au système de fichiers et aux processus sont figées au démarrage du sandbox. Les permissions réseau, elles, peuvent évoluer sur un sandbox actif, mais chaque approbation devient une révision durable de la politique pour cette instance. L’itération reste donc pratique, sans pour autant rendre tous les contrôles modifiables.
Les identifiants sont médiés, pas rendus inoffensifs par magie
La médiation des identifiants limite leur exposition, mais ne transforme pas un endpoint trop permissif en endpoint sûr. Une politique d’API en lecture seule peut restreindre un identifiant qui dispose techniquement de droits d’écriture ; elle ne peut pas corriger une politique qui autorise déjà des opérations destructrices.
Le guide de sécurité recommande de commencer par des règles L7 en mode audit, d’examiner les requêtes réelles, puis de passer en mode enforce. Le mode audit journalise les violations tout en laissant passer les requêtes : c’est une étape de découverte, pas un blocage utilisable en production.
Évaluer OpenShell sans prendre une démo pour un résultat de sécurité
Le tutoriel officiel de NVIDIA s’appuie sur curl et sur l’API REST GitHub non authentifiée pour montrer les accès refusés, les règles en lecture seule et le remplacement d’une politique à chaud. C’est un parcours d’apprentissage, pas un benchmark indépendant (NVIDIA Technical Blog).
Servez-vous du tutoriel pour répondre à trois questions de configuration :
- Votre agent peut-il démarrer sans accès réseau, puis ne recevoir que les endpoints dont il a besoin ?
- Pouvez-vous exprimer clairement la différence entre les opérations de lecture et d’écriture de vos API ?
- Votre équipe d’exploitation peut-elle examiner les refus et les révisions de politiques sans donner à l’agent le pouvoir d’approuver lui-même ses requêtes ?
Pour un véritable pilote, ajoutez des scénarios adverses : tentatives via des liens symboliques et traversées de chemins, installation de paquets, processus enfants lancés par le shell, recours à d’autres binaires, placeholders d’identifiants envoyés au mauvais hôte et combinaisons d’actions autorisées individuellement. Les ressources publiques ne fournissent ni mesures de latence, ni coût de démarrage, ni taux d’évasion indépendant. Relevez donc ces chiffres dans votre propre environnement au lieu de transformer les affirmations d’architecture du produit en résultats de test.
Ce qui peut bloquer une décision de mise en production
Trois contraintes doivent peser dans la décision :
- Maturité et compatibilité. Le dépôt liste Linux, macOS Apple Silicon et Windows via WSL 2 expérimental, avec Docker, Podman ou la virtualisation de l’hôte comme options d’exécution. Kubernetes nécessite un CNI capable d’appliquer
NetworkPolicy; les espaces de noms utilisateur de Kubernetes exigent également des versions récentes du noyau, de Kubernetes et du runtime, tandis que la compatibilité GPU dans cette combinaison n’est pas vérifiée (OpenShell README ; Security Best Practices). - Composition des politiques. Un test réalisé par un utilisateur réel, @liyun0016, indique que les tests de refus explicites ont réussi, mais que la modification d’un dépôt, la modification de la CI et le déclenchement de la CI pouvaient se combiner pour créer un chemin non autorisé vers la production (post). OpenShell applique les règles que vous écrivez ; il ne définit pas les règles métier que vous auriez oubliées.
- Qualité des preuves. NVIDIA rapporte des expériences adverses de longue durée sans écriture dans des dépôts protégés, mais ne publie pas, dans les documents techniques cités, le nombre de modèles testés, les références de comparaison, les taux de faux positifs ni de reproduction indépendante. Considérez cela comme un élément fourni par l’éditeur, pas comme une certification.
« OpenShell est clairement efficace pour appliquer les règles qu’on lui donne. Mais ... la couche de politiques semble être le véritable goulot d’étranglement. » — @liyun0016 (source)
À qui s’adresse NVIDIA OpenShell aujourd’hui ?
| Situation | Décision |
|---|---|
| Agent de programmation local manipulant des fichiers sensibles | Vaut la peine d’être testé si les prérequis du runtime Linux/macOS conviennent et si les politiques commencent de manière restrictive |
| Flotte d’agents d’équipe avec plusieurs espaces de travail | Adapté lorsque les équipes ont besoin d’espaces isolés, d’une revue centralisée des politiques et d’une médiation des identifiants |
| Déploiement Kubernetes très dépendant du GPU | À piloter avec prudence ; la compatibilité des espaces de noms utilisateur et du GPU doit être validée séparément |
| Agent de production sans supervision doté d’une large autorité métier | Ne vous reposez pas sur OpenShell seul ; ajoutez des approbations métier, des contrôles au niveau des actions, de la journalisation et des mécanismes de retour arrière |
| Besoin d’un simple sandbox Python | Comparez une solution spécialisée ; OpenShell risque de vous fournir davantage de plan de contrôle que nécessaire |
Ma recommandation tient en un pilote limité, pas en une migration générale : choisissez un agent, un espace de travail, une politique réseau refusant tout par défaut et un petit ensemble de tâches réversibles. Mesurez le bruit généré par les requêtes bloquées, le temps de démarrage, la maintenance des politiques et la capacité d’une suite d’actions autorisées à franchir une frontière métier.
FAQ NVIDIA OpenShell
NVIDIA OpenShell nécessite-t-il un GPU NVIDIA ?
Le README documente des chemins d’exécution CPU et GPU, et liste Docker, Podman ainsi que la virtualisation de l’hôte. Le runtime n’est pas présenté comme nécessitant un GPU NVIDIA, mais validez la combinaison exacte de pilotes et de déploiement dont vous avez besoin.
OpenShell est-il prêt pour la production ?
OpenShell 0.1.x dispose d’une branche de publication documentée, mais les ressources officielles ne fournissent ni certification de sécurité indépendante ni benchmarks de performance étendus. Considérez-le comme une infrastructure à valider selon votre propre modèle de menace, pas comme une garantie universelle pour la production. Le dépôt indique la licence Apache License 2.0 ; prévoyez votre propre budget pour le calcul, l’exploitation du Gateway, la maintenance des politiques et les tests de sécurité (OpenShell README).
Verdict global : Pass.
OpenShell peut-il exécuter Claude Code ou Codex ?
Le billet technique de NVIDIA cite Claude Code et Codex parmi les agents compatibles. Le runtime est conçu pour encapsuler des charges de travail d’agents existantes, sans imposer leur réécriture.
Les règles du système de fichiers peuvent-elles être modifiées sans recréer un sandbox ?
Non. Le guide de sécurité classe les contrôles du système de fichiers et des processus parmi les contrôles statiques. Les politiques réseau et les affectations de fournisseurs peuvent évoluer pendant l’exécution du sandbox.
Quelle est la différence entre OpenShell et Docker ?
Docker fournit une primitive de conteneurisation. OpenShell ajoute une couche de politiques orientée agents, couvrant le système de fichiers, les processus, le réseau, les opérations d’API, les identifiants et la revue des politiques. Les deux peuvent aussi cohabiter dans un même déploiement.