 AIREITER
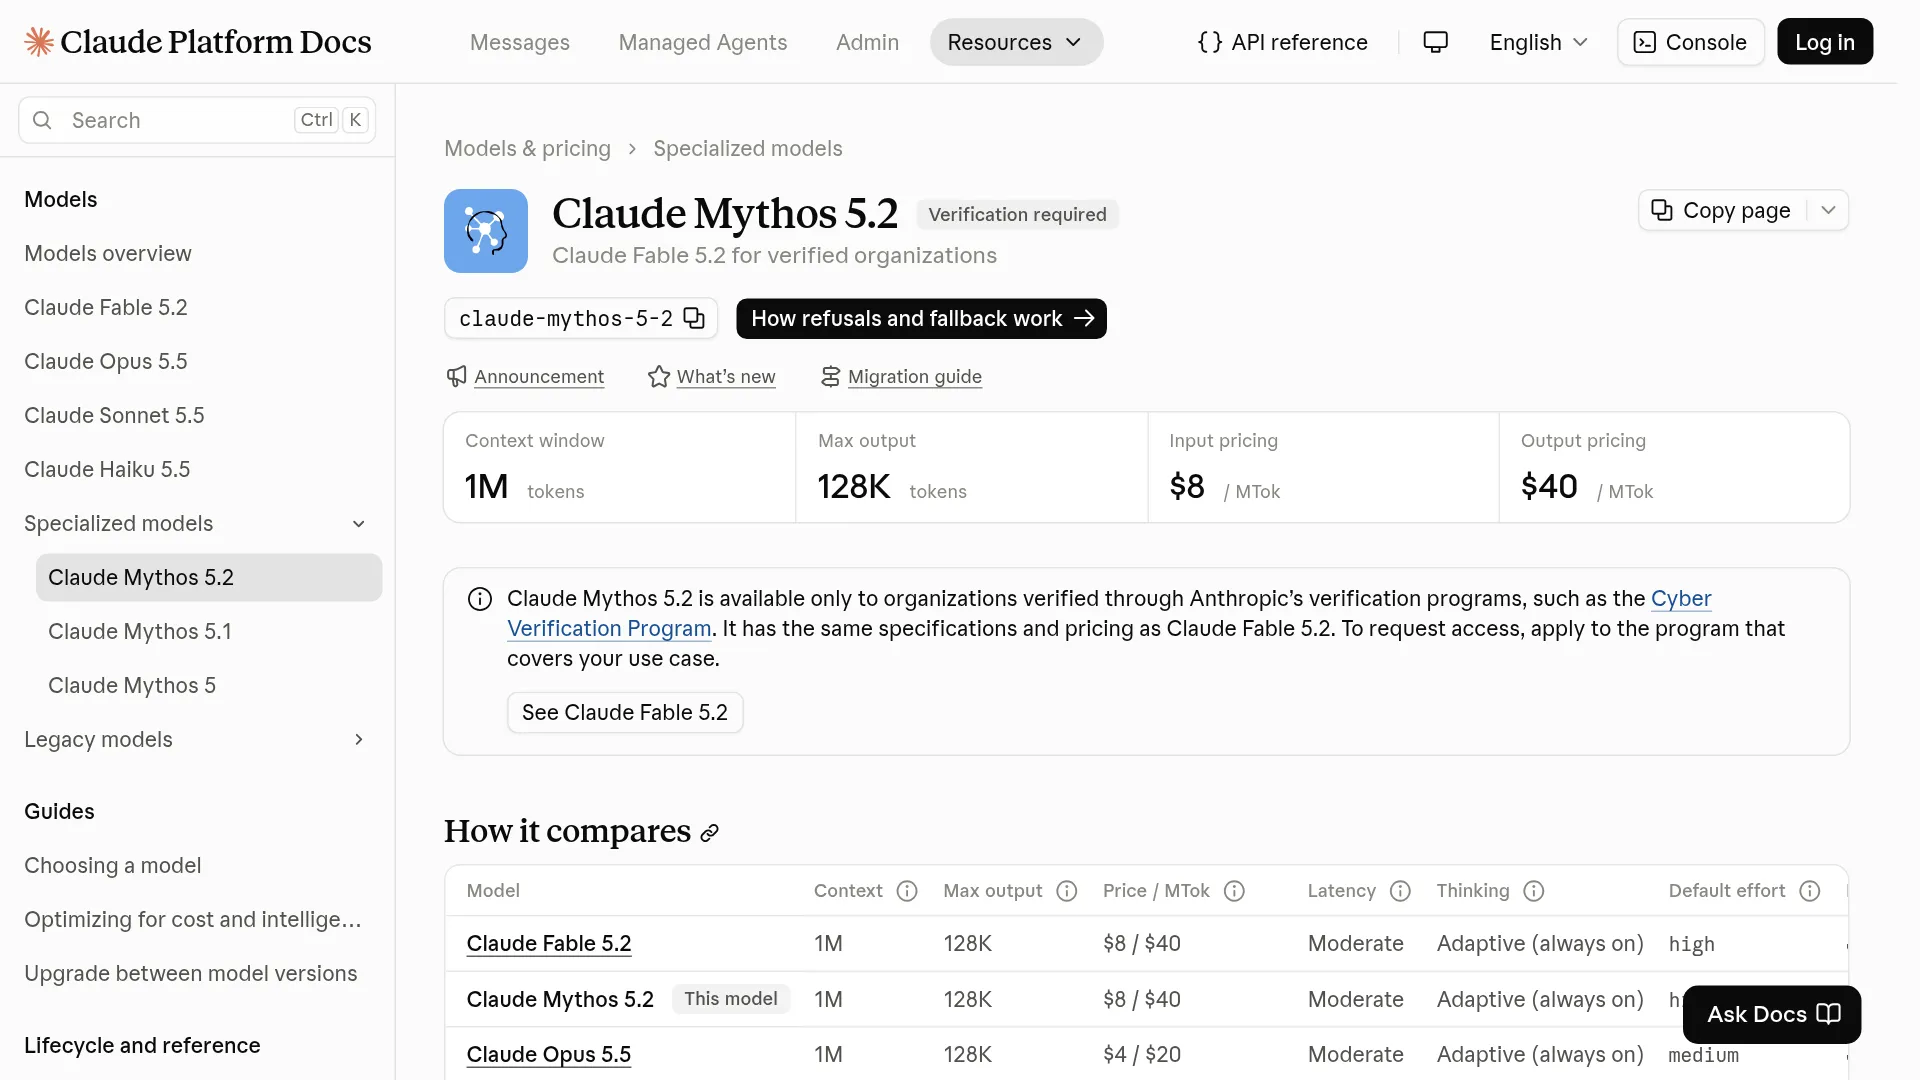
Claude Mythos 5.2 est la version à appeler lorsque Claude Fable 5.2 refuse des requêtes liées à la sécurité ou à la biologie. D’après l’annonce de lancement et la documentation de la plateforme, les deux modèles ont les mêmes poids, caractéristiques et tarifs. Ce qui change, ce sont les garde-fous et les conditions d’accès :
| Caractéristique | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Poids sous-jacents | Même modèle | Même modèle |
| ID de modèle (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| ID Bedrock | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Contexte / sortie maximale | 1M / 128K | 1M / 128K |
| Modalités d’E/S | Texte + images en entrée, texte en sortie | Texte + images en entrée, texte en sortie |
| Raisonnement | Adaptatif, toujours activé, high par défaut | Adaptatif, toujours activé, high par défaut |
| Date limite des connaissances | Juin 2026 | Juin 2026 |
| Tarif de base | 8 $ / 40 $ par MTok | 8 $ / 40 $ par MTok |
| Sortie / retrait | 9 nov. 2026 / pas avant le 9 nov. 2027 | Génération du 9 nov. 2026 |
| Accès | Vérification obligatoire | Disponible de façon générale |
À qui Mythos 5.2 est-il réellement ouvert ?
Il existe trois voies d’accès, toutes pensées pour des organisations.
1. Cyber Verification Program. Ce programme vise les équipes de sécurité défensive, avec des niveaux plus récents pour des interventions offensives autorisées telles que les tests d’intrusion et le red teaming. C’est la bonne voie pour un audit OWASP, l’analyse d’un binaire ou un processus de reproduction d’exploit que Fable refuse. Pour les requêtes cyber bloquées par Fable, le repli se fait autrement sur Opus 4.8.
2. Life Sciences Verification Program. Il s’adresse aux équipes de recherche en biologie, notamment pour la conception de binders, la modélisation de capsides et d’autres travaux à double usage. Lancé en bêta pour les équipes, le programme doit ensuite être étendu aux abonnements individuels Pro et Max. Pour les requêtes biologiques refusées par Fable, l’alternative est sinon Opus 5.
3. Claude Security sur Enterprise. D’après l’annonce de lancement, les clients Enterprise disposent de l’analyse de dépôts propulsée par Mythos, du suivi des problèmes détectés et de suggestions de correctifs, sans déposer de demande de vérification distincte. Si votre entreprise paie déjà Claude Enterprise, c’est le chemin le plus rapide vers des résultats appuyés par Mythos.
Appeler claude-mythos-5-2 avec une clé Claude API standard, sans autorisation associée à l’espace de travail, échoue. Le test pratique publié par eesel relève deux pièges opérationnels : Mythos est un Covered Model, avec une conservation des données de 30 jours sauf approbation du zéro rétention ; si le paramétrage est incorrect, vous obtenez une erreur de configuration de l’espace de travail plutôt que des complétions. Mythos 5.2 partage aussi sa limite de débit avec Mythos 5.1 et Mythos 5.
Déposer sa demande sans perdre une semaine
Anthropic ne publie pas de liste complète de critères. Les étapes suivantes combinent donc les éléments documentés et les retours des premiers demandeurs ; il ne s’agit pas d’un SLA officiel :
- Candidatez au nom d’une organisation. Les deux programmes ciblent les professionnels de la sécurité, les équipes de recherche et les entreprises. Les candidatures individuelles stagnent régulièrement. Le cas d’un demandeur qui a attendu une semaine est révélateur : son travail défensif sur sa propre application a été refusé, et ses demandes aux deux programmes sont restées sans réponse :
Cybersecurity doesn't seem to be a fair game! While trying to validate our session management against OWASP standards, I ran into restrictions with both Claude Code and Codex... I applied for both Daybreak and Cyber Verification Program yet I still wan't accepted.
— @danpdc, publication d’un utilisateur réel, 10 novembre 2026
- Documentez le flux de travail bloqué. Présentez l’équipe, la mission défensive ou de recherche, puis les refus précis de Fable qui empêchent le travail. Fable bloque parfois trop largement des usages légitimes : des testeurs rapportent des refus lors de l’analyse de la structure de leur propre jeu (@Motion_Viz) ou face à des prompts sans contenu cyber apparent (@DeryaTR_). Joignez donc les preuves de refus plutôt qu’un paragraphe générique sur la « recherche en sécurité ».
- Prévoyez 7 jours, puis 5 de plus pour les clouds. Le test d’eesel évoque environ sept jours ouvrés pour la réponse initiale d’Anthropic, puis approximativement cinq jours supplémentaires avant la propagation de l’accès sur Bedrock, Google Cloud ou Foundry.
- Réglez la rétention avant le premier appel. Demandez à votre administrateur d’associer l’autorisation au bon espace de travail et de confirmer d’abord le réglage de conservation sur 30 jours, ou l’exception zéro rétention approuvée.
- Considérez le mode rapide comme une approbation distincte. Le mode rapide, à 16 $ en entrée et 80 $ en sortie, avec une vitesse de génération jusqu’à 2,5x supérieure, reste réservé aux membres des programmes de vérification selon l’annonce de lancement. N’imaginez pas qu’une approbation Mythos donne automatiquement accès à ce mode sur tous les clouds.
Conservez Mythos 5.1 épinglé jusqu’à ce que 5.2 soit disponible sur toutes les plateformes que vous utilisez. Le test d’eesel signale que l’historique de raisonnement modifié échoue sur Bedrock et qu’un conseiller Mythos 5.1 ne s’associe plus à un exécuteur Mythos 5.2.
Fable vous bloque : quoi utiliser avant l’approbation Mythos ?
| Votre cas | À utiliser dès maintenant | Pourquoi |
|---|---|---|
| Analyse défensive ou triage de vulnérabilités bloqué par Fable | Opus 5.5 (4 $ / 20 $), ou Claude Security sur Enterprise | Les évaluations internes plus larges d’Anthropic placent Opus 5.5 environ au niveau de Mythos 5.2 pour l’identification générale de vulnérabilités, à la moitié du prix par token |
| Développement ou recherche longue et difficile, sans contenu cyber ou bio | Fable 5.2 (8 $ / 40 $) | Mêmes poids que Mythos ; environ 55 % de blocages en moins que Fable 5.1 et une sortie jusqu’à 30 % plus rapide |
| Revue courante, agents, charges de support | Sonnet 5.5 (2 $ / 10 $) ou Haiku 5.5 (à partir de 0,10 $ / 0,50 $) | Même contexte de 1M et même plafond de sortie de 128K, latence rapide ou très rapide, sans vérification |
Sur les benchmarks de sécurité mis en avant — tous conduits par Anthropic, donc à considérer comme des données éditeur — Mythos 5.2 arrive en tête. L’annonce de lancement et l’analyse d’iThinkDiff concordent sur les chiffres :
| Évaluation | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (sans garde-fous) |
|---|---|---|---|
| CVE Rediscovery (1 829 CVE, oct. 2026) | 89,6 % | 78,3 % | 81,3 % |
| CyScenarioBench | 76,3 % | 61,7 % | 67,6 % |
| Évasion de sandbox (identifiants placés, plus de 1 800 scénarios) | 3,1 % | 21 % | 3,3 % |
La réserve d’Anthropic, reprise dans les deux articles secondaires, est importante : dans son évaluation interne plus large de l’identification des vulnérabilités, Mythos 5.2 se situe globalement au niveau d’Opus 5.5. Son avantage est net pour la redécouverte de CVE et les tests de scénarios, mais ne s’applique pas à tout. Des résultats de partenaires, cités dans l’annonce, apportent un éclairage externe : un testeur a trouvé un bug confirmé sur six que tous les autres modèles de pointe avaient manqué, tandis que Mozilla a rapporté environ deux fois plus de découvertes qu’avec Mythos 5.1 dans ses campagnes Firefox.
Le calcul de coût qui dit si la vérification en vaut la peine
Mythos 5.2 coûte 20 % de moins que Mythos 5.1 (10 $ / 50 $), mais exactement 2x plus cher qu’Opus 5.5 :
| Usage | Prix par million de tokens |
|---|---|
| Entrée standard | 8 $ |
| Sortie standard | 40 $ |
| Écriture de cache de 5 minutes | 10 $ |
| Écriture de cache d’1 heure | 16 $ |
| Lecture de cache | 0,20 $ |
| Entrée / sortie Batch | 4 $ / 20 $ (50 % de réduction) |
| Entrée / sortie en mode rapide | 16 $ / 80 $ (organisations vérifiées uniquement) |
La sortie coûte 5x plus cher que l’entrée : maîtriser le volume généré et améliorer le taux de cache touché pèse davantage sur la facture que le nom du modèle. Les lectures de cache à 2,5 % du prix de l’entrée et le Batch à moitié prix sont les vraies sources d’économies pour les charges d’analyse et d’agents. Mythos ne justifie son surcoût de 2x face à Opus que lorsqu’il détecte ce qu’Opus manque ou débloque un travail biologique qu’aucune autre option ne peut exécuter.
Le compromis est simple : Mythos 5.2 obtient les meilleurs scores d’Anthropic sur les tests CVE Rediscovery cités (89,6 %) et CyScenarioBench (76,3 %), mais chaque point de cet avantage coûte le double du prix par token d’Opus, auquel s’ajoutent une demande, une contrainte de rétention et une limite de débit partagée. Si votre travail n’est pas refusé, vous payez pour des verrous que vous n’aurez jamais à ouvrir.