 AIREITER
Ein Coding-Agent, der Dateien bearbeiten, Pakete installieren und APIs aufrufen darf, lässt sich nicht mit einem Warnhinweis im System-Prompt absichern. NVIDIA OpenShell verlagert diese Berechtigungen aus dem Agenten in eine Sandbox mit verbindlichen Richtlinien. Die eigentliche Arbeit bleibt jedoch bestehen: Richtlinien müssen vollständig formuliert und die konkrete Bereitstellung gründlich geprüft werden.
Das kurze Fazit: OpenShell setzt eine Laufzeitgrenze, ist aber kein Agenten-Framework
NVIDIA OpenShell ist eine Open-Source-Laufzeit für autonome Agenten. Die Dokumentation der Version 0.1.x beschreibt ein Gateway, einen Supervisor pro Sandbox, vom Kernel erzwungene Datei- und Prozesskontrollen, vermittelten Netzwerkzugriff, die Bindung von Credentials sowie Werkzeuge zur Prüfung von Richtlinien. Laut dem technischen Blog von NVIDIA vom 28. September 2026 soll sich OpenShell um Agenten wie Codex und Claude Code legen lassen, ohne diese neu schreiben zu müssen (NVIDIA Technical Blog).
Der entscheidende Unterschied liegt zwischen Eindämmung und Intelligenz: OpenShell kann einen nicht erlaubten Dateischreibzugriff oder eine unerlaubte Netzwerkanfrage blockieren. Eine lückenhafte Richtlinie erkennt aber nicht automatisch jeden indirekten Weg zur gleichen geschäftlichen Aktion. Ich würde OpenShell für kontrollierte Coding-Szenarien und Agenten-Infrastruktur pilotieren – eine Sandbox allein ist für mich aber kein Beleg dafür, dass ein produktiv eingesetzter Agent sicher ist.
Welche Kontrollen OpenShell tatsächlich bietet
OpenShell trennt die Verwaltung der gesamten Umgebung vom eigentlichen Workload. Das Gateway verwaltet Sandboxes und Richtlinien, der Supervisor vermittelt Anfragen aus dem Workload heraus, und die Sandbox führt den Agenten mit Einschränkungen auf Betriebssystemebene aus (NVIDIA Technical Blog).
| Ebene | Was geschützt wird | Während der Laufzeit änderbar? |
|---|---|---|
| Dateisystem | Dateien und Verzeichnisse | Nein; Sandbox neu erstellen |
| Prozesse | Berechtigungen und Systemaufrufe | Nein; Sandbox neu erstellen |
| Netzwerk | Hosts, Ports, Binärdateien und ausgewählte API-Operationen | Ja |
| Provider-Credentials | Secrets an freigegebenen Endpunkten | Ja |
OpenShell setzt Richtlinien unterhalb der Anwendungsebene durch und hält wiederverwendbare Credentials außerhalb des Agenten. Sie werden nur an freigegebene Anfragen angehängt (OpenShell README).
„OpenShell ist die sichere, private Laufzeit für Flotten autonomer KI-Agenten.“ — NVIDIA OpenShell README (Quelle)
Die Sicherheitsarchitektur ist an den Grenzen stark – die Richtlinien bleiben der Schwachpunkt
Die dokumentierten Kontrollen von OpenShell sind vor allem deshalb nützlich, weil sie an mehreren Infrastrukturgrenzen standardmäßig blockieren. Sie ersetzen aber nicht die Modellierung aller Aktionen, die ein Agent miteinander kombinieren darf.
Datei-, Prozess- und Netzwerkkontrollen in einer praktischen Übersicht
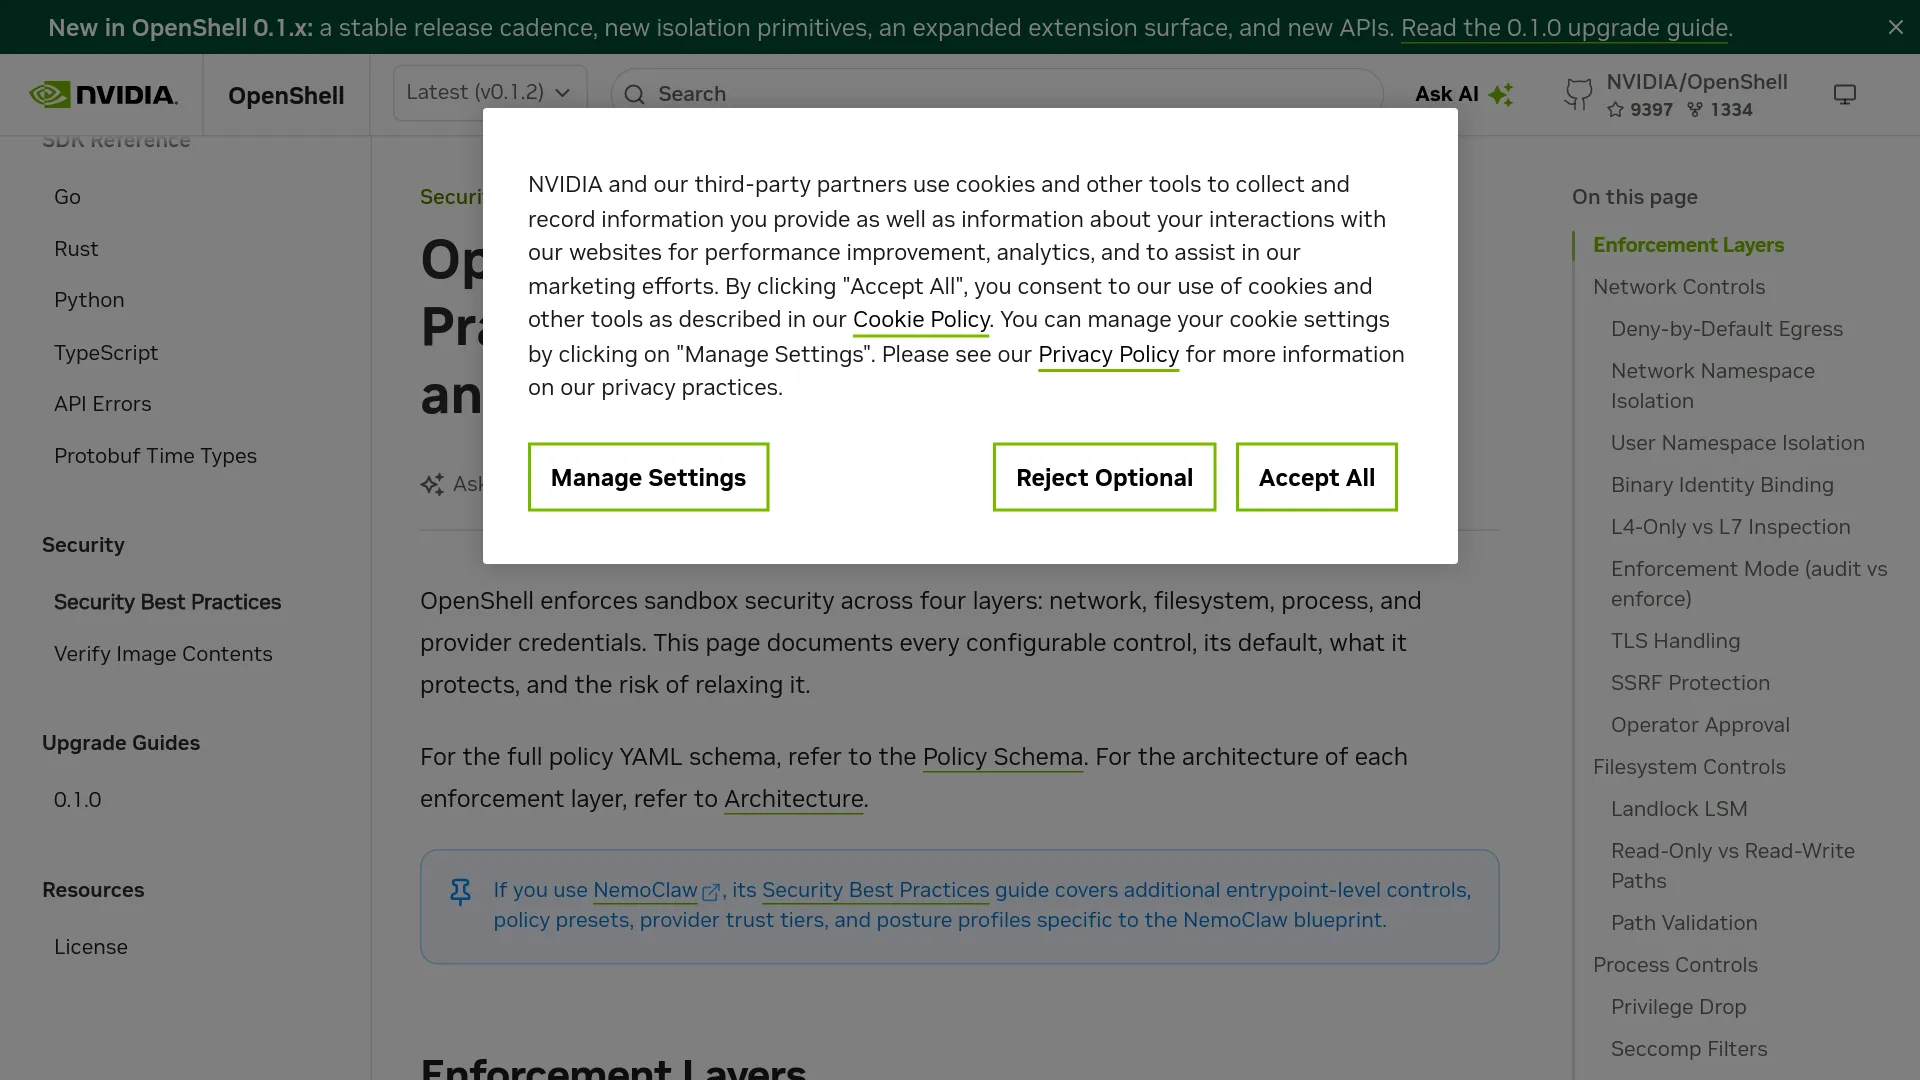
Der aktuelle Security Guide beschreibt Landlock für den Dateisystemzugriff, seccomp und den Entzug von Berechtigungen für Prozessbeschränkungen sowie einen CONNECT-Proxy mit OPA-Richtlinienprüfung für ausgehenden Datenverkehr (OpenShell Security Best Practices). Nicht aufgeführte Dateipfade bleiben unzugänglich, ausgehender Datenverkehr ist standardmäßig gesperrt, und Netzwerkregeln können den Zugriff an die Identität einer Binärdatei binden.
Netzwerkregeln können deutlich mehr als nur Host und Port prüfen. REST-Richtlinien können Methoden und Pfade auswerten, GraphQL-Richtlinien lassen sich auf Operationen und Root-Felder anwenden, und WebSocket-Richtlinien können Handshakes und Nachrichten untersuchen. Der praktische Zielkonflikt: Breite Regeln bleiben leichter funktionsfähig, enge Regeln lassen sich leichter verteidigen.
Datei- und Prozessbeschränkungen werden beim Start der Sandbox festgelegt. Netzwerkberechtigungen können in einer laufenden Sandbox aktualisiert werden. Eine Freigabe wird dabei zu einer dauerhaften Richtlinienänderung für diese Sandbox-Instanz. Das erleichtert die Iteration, macht aber nicht jede Kontrolle veränderbar.
Credentials werden vermittelt – dadurch aber nicht automatisch ungefährlich
Die Vermittlung von Credentials begrenzt deren Reichweite, macht einen zu großzügig freigegebenen Endpunkt aber nicht sicher. Eine schreibgeschützte API-Richtlinie kann ein Credential einschränken, das technisch über Schreibrechte verfügt. Eine Richtlinie, die bereits destruktive Operationen erlaubt, kann sie dagegen nicht nachträglich reparieren.
Der Security Guide empfiehlt, L7-Regeln zunächst im audit-Modus zu starten, die tatsächlichen Anfragen zu prüfen und anschließend auf enforce umzuschalten. Der Audit-Modus protokolliert Verstöße, lässt die Anfragen aber trotzdem durch. Er dient also der Erkennung – nicht als Blockade im Produktivbetrieb.
So lässt sich OpenShell bewerten, ohne eine Demo mit einem Sicherheitsergebnis zu verwechseln
Das offizielle Tutorial von NVIDIA nutzt curl und die nicht authentifizierte GitHub-REST-API, um verweigerten Zugriff, schreibgeschützte Regeln und den Austausch von Richtlinien im laufenden Betrieb zu zeigen. Es ist ein Lernpfad, kein unabhängiger Benchmark (NVIDIA Technical Blog).
Mit dem Tutorial lassen sich drei Fragen zum Setup beantworten:
- Kann Ihr Agent ohne Netzwerkzugriff starten und anschließend nur die benötigten Endpunkte erhalten?
- Können Sie für Ihre APIs sauber zwischen Lese- und Schreiboperationen unterscheiden?
- Kann Ihr Betriebsteam abgelehnte Anfragen und Richtlinienänderungen prüfen, ohne dem Agenten die Berechtigung zu geben, seine eigenen Anfragen freizugeben?
Für einen echten Piloten sollten weitere Angriffsszenarien hinzukommen: Versuche mit Symlinks und Path Traversal, Paketinstallationen, untergeordnete Shell-Prozesse, alternative Binärdateien, an den falschen Host gesendete Credential-Platzhalter sowie Kombinationen einzeln erlaubter Aktionen. Die öffentlichen Materialien liefern keine Angaben zu Latenz, Start-Overhead oder unabhängigen Messungen der Escape-Rate. Diese Werte sollten Sie daher in Ihrer eigenen Umgebung erheben, statt Architekturversprechen des Produkts als Testergebnisse zu übernehmen.
Was einer Einführung in der Produktion im Weg stehen kann
Drei Einschränkungen sollten die Entscheidung für den Produktiveinsatz bestimmen:
- Reifegrad und Kompatibilität. Das Repository nennt Linux, Apple-Silicon-macOS und Windows über experimentelles WSL 2. Als Ausführungsoptionen stehen Docker, Podman oder Virtualisierung auf dem Host zur Verfügung. Für Kubernetes ist ein CNI erforderlich, das
NetworkPolicydurchsetzt. Kubernetes-User-Namespaces benötigen außerdem aktuelle Versionen von Kernel, Kubernetes und Laufzeitumgebung; die GPU-Kompatibilität dieser Kombination ist nicht verifiziert (OpenShell README; Security Best Practices). - Zusammenspiel der Richtlinien. Ein Praxistest des Nutzers @liyun0016 meldete, dass explizite Deny-Tests bestanden wurden. Das Bearbeiten eines Repositorys, Änderungen an der CI und das Auslösen der CI konnten sich jedoch zu einem nicht autorisierten Weg in die Produktion kombinieren (Beitrag). OpenShell setzt die Regeln durch, die Sie schreiben. Vergessene Regeln auf Geschäftsebene definiert das System nicht.
- Qualität der Belege. NVIDIA berichtet von langfristigen adversarialen Experimenten ohne Schreibzugriffe auf geschützte Repositorys. In den zitierten technischen Materialien fehlen jedoch Angaben zur Zahl der Modelle, zu Vergleichswerten, Fehlalarmraten oder einer unabhängigen Reproduktion. Behandeln Sie das als Herstellerbeleg, nicht als Zertifizierung.
„OpenShell ist offensichtlich gut darin, die Regeln durchzusetzen, die man ihm vorgibt. Aber ... die Richtlinienebene scheint der eigentliche Engpass zu sein.“ — @liyun0016 (Quelle)
Für wen lohnt sich NVIDIA OpenShell jetzt?
| Situation | Entscheidung |
|---|---|
| Lokaler Coding-Agent mit sensiblen Dateien | Ein Pilot ist sinnvoll, wenn die Laufzeitanforderungen von Linux/macOS passen und die Richtlinien eng beginnen |
| Agenten-Flotte im Team mit mehreren Workspaces | Passend, wenn isolierte Workspaces, eine gemeinsame Richtlinienprüfung und Credential-Vermittlung benötigt werden |
| GPU-intensive Kubernetes-Bereitstellung | Vorsichtig pilotieren; User-Namespaces und GPU-Kompatibilität müssen separat geprüft werden |
| Unbeaufsichtigter Produktionsagent mit weitreichenden Geschäftsberechtigungen | Nicht allein auf OpenShell verlassen; zusätzlich geschäftliche Freigaben, Kontrollen auf Aktionsebene, Logging und Rollback einplanen |
| Nur eine einfache Python-Code-Sandbox benötigt | Eine spezialisierte Sandbox vergleichen; OpenShell könnte mehr Control Plane sein als erforderlich |
Meine Empfehlung lautet deshalb: ein klar begrenzter Pilot statt einer pauschalen Migration. Wählen Sie einen Agenten, einen Workspace, eine standardmäßig alles verweigernde Netzwerkrichtlinie und wenige umkehrbare Aufgaben. Messen Sie, wie viele blockierte Anfragen zu Fehlalarmen führen, wie lange der Start dauert, wie aufwendig die Richtlinienpflege ist und ob eine Folge erlaubter Aktionen eine geschäftliche Grenze überschreiten kann.
FAQ zu NVIDIA OpenShell
Benötigt NVIDIA OpenShell eine NVIDIA-GPU?
Das README dokumentiert Ausführungspfade für CPU und GPU und nennt Docker, Podman sowie Virtualisierung auf dem Host. Die Laufzeit wird nicht als zwingend GPU-pflichtig beschrieben. Prüfen Sie dennoch die konkrete Kombination aus Treibern und Bereitstellungsumgebung, die Sie benötigen.
Ist OpenShell für den Produktiveinsatz bereit?
OpenShell 0.1.x verfügt über eine dokumentierte Release-Linie. Die offiziellen Materialien enthalten jedoch weder eine unabhängige Sicherheitszertifizierung noch umfassende Performance-Benchmarks. Betrachten Sie OpenShell als Infrastruktur, die Sie anhand Ihres eigenen Bedrohungsmodells validieren müssen – nicht als universelle Produktionsgarantie. Das Repository nennt die Apache License 2.0. Planen Sie daher eigene Ressourcen für Compute, den Betrieb des Gateways, die Pflege der Richtlinien und Sicherheitstests ein (OpenShell README).
Gesamturteil: Bestanden.
Kann OpenShell Claude Code oder Codex ausführen?
Im technischen Blog von NVIDIA werden Claude Code und Codex als kompatible Agenten genannt. Die Laufzeit soll bestehende Agenten-Workloads kapseln, ohne dass diese neu geschrieben werden müssen.
Können sich Dateisystemregeln ändern, ohne die Sandbox neu zu erstellen?
Nein. Laut Security Guide sind Datei- und Prozesskontrollen statisch. Netzwerkregeln und Provider-Zuweisungen können geändert werden, während die Sandbox läuft.
Was ist der Unterschied zwischen OpenShell und Docker?
Docker stellt ein Grundelement für Containerisierung bereit. OpenShell ergänzt eine agentenorientierte Richtlinienebene für Datei-, Prozess-, Netzwerk-, API-Operations-, Credential- und Richtlinienprüfungs-Kontrollen. Beide können auch gemeinsam in derselben Bereitstellung eingesetzt werden.