 AIREITER
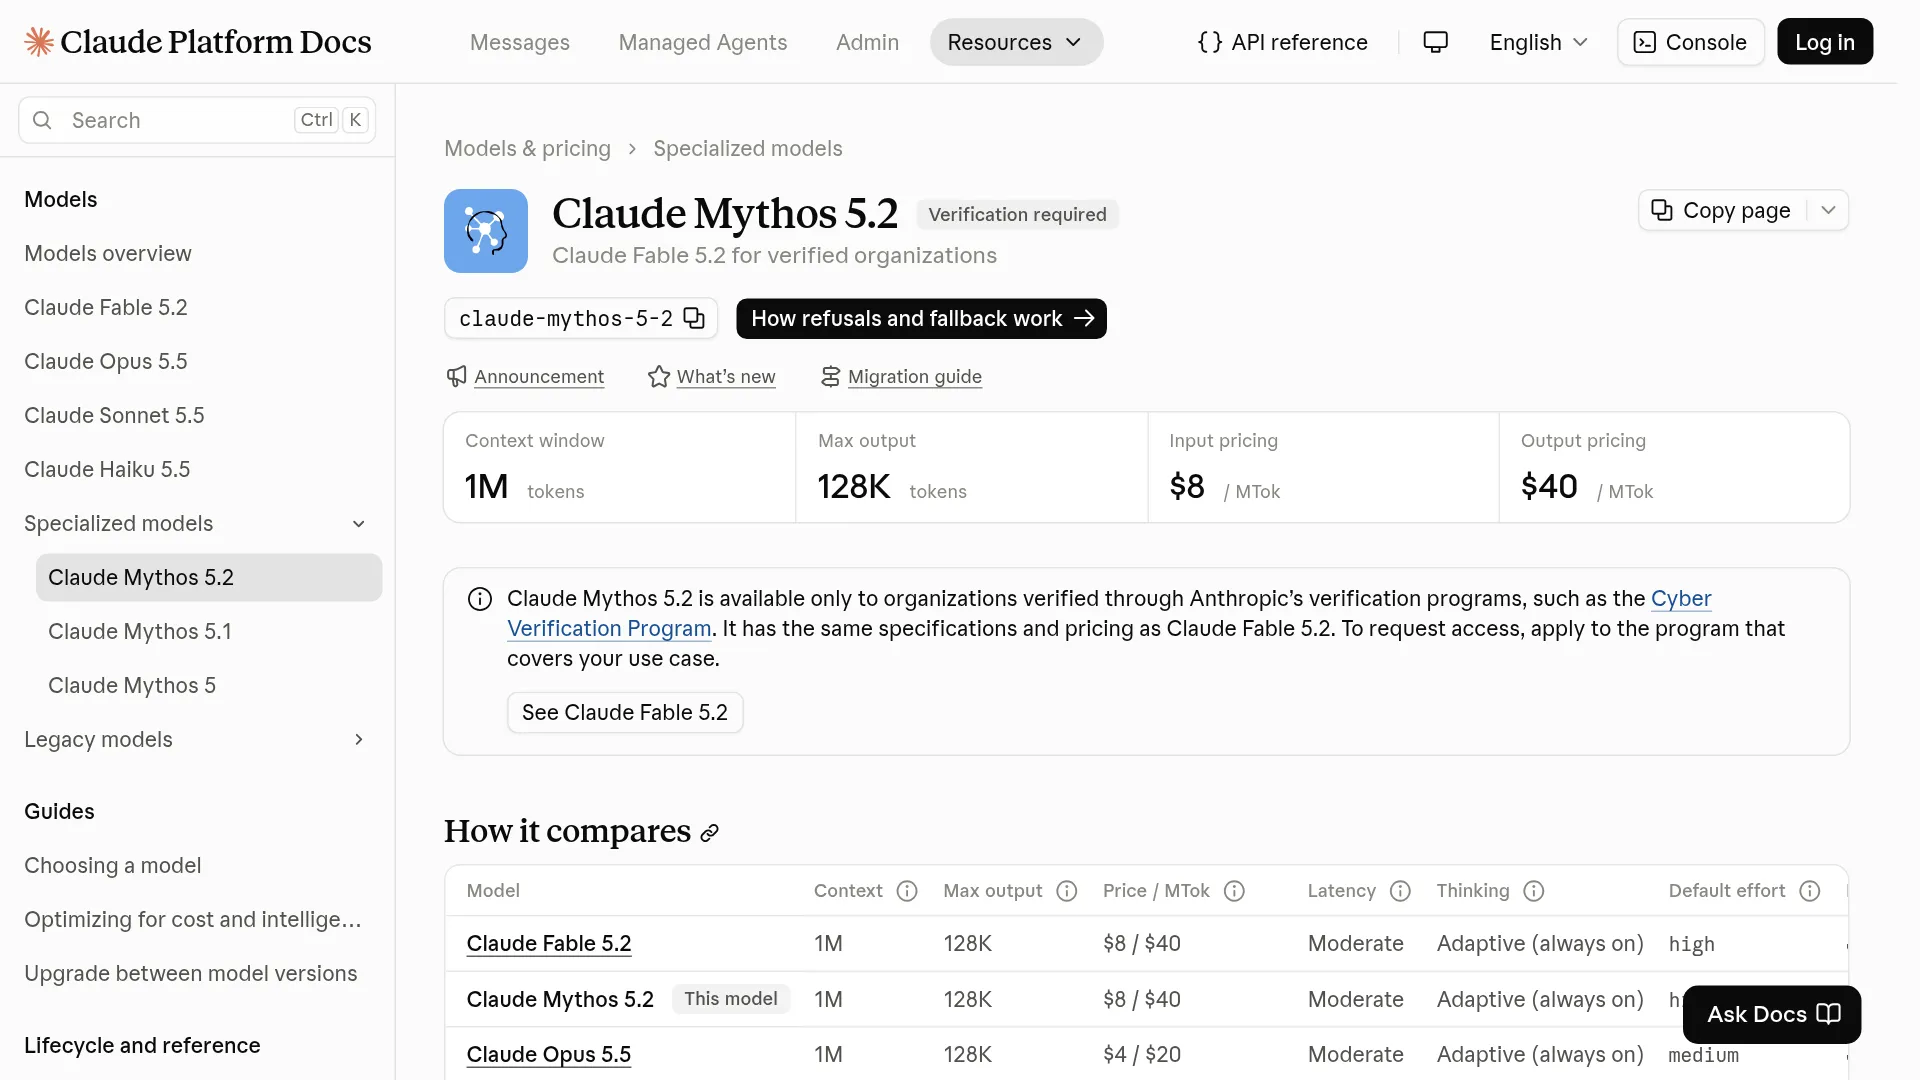
Wer bei Security- oder Biologie-Anfragen regelmäßig an den Schutzmechanismen von Claude Fable 5.2 scheitert, soll mit Claude Mythos 5.2 eine Alternative bekommen. Laut Ankündigung zum Start und Plattformdokumentation sind Weights, technische Daten und Preise identisch. Der Unterschied liegt ausschließlich in der Schutzschicht und den Zugangsregeln:
| Merkmal | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Zugrunde liegende Weights | Dasselbe Modell | Dasselbe Modell |
| Modell-ID (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| Bedrock-ID | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Kontext / maximale Ausgabe | 1M / 128K | 1M / 128K |
| I/O-Modi | Text + Bilder als Eingabe, Text als Ausgabe | Text + Bilder als Eingabe, Text als Ausgabe |
| Thinking | Adaptiv, immer aktiv, Standard high | Adaptiv, immer aktiv, Standard high |
| Wissensstand bis | Juni 2026 | Juni 2026 |
| Basispreis | $8 / $40 pro MTok | $8 / $40 pro MTok |
| Veröffentlichung / Einstellung | 9. Nov. 2026 / nicht vor dem 9. Nov. 2027 | Generation vom 9. Nov. 2026 |
| Zugang | Verifizierung erforderlich | Allgemein verfügbar |
Wer Zugang zu Mythos 5.2 bekommt
Es gibt drei Wege zum Zugang – und alle sind auf Organisationen ausgerichtet.
1. Cyber Verification Program. Dieses Programm richtet sich an defensive Security-Teams; neuere Stufen decken auch autorisierte offensive Arbeiten wie Penetrationstests und Red-Teaming ab. Das ist der passende Weg für OWASP-Audits, Binary-Scans oder Workflows zur Reproduktion von Exploits, die Fable ablehnt. Bei anderen blockierten Cyber-Prompts fällt Fable auf Opus 4.8 zurück.
2. Life Sciences Verification Program. Gedacht ist es für Teams in der biologischen Forschung, etwa bei Binder-Design, Kapsidmodellierung und vergleichbaren Dual-Use-Anwendungen. Zum Start befand sich das Programm für Teams in der Beta; eine spätere Ausweitung auf individuelle Pro- und Max-Pläne wurde als künftiger Schritt angekündigt. Bei blockierten Biologie-Prompts nutzt Fable andernfalls Opus 5.
3. Claude Security mit Enterprise. Enterprise-Kunden erhalten laut Ankündigung zum Start Mythos-gestützte Repository-Scans, Tracking von Findings und Patch-Vorschläge, ohne einen separaten Verifizierungsantrag stellen zu müssen. Wer im Unternehmen bereits für Claude Enterprise bezahlt, kommt so am schnellsten zu Mythos-gestützten Ergebnissen.
Ein Aufruf von claude-mythos-5-2 mit einem normalen Claude-API-Key schlägt fehl, wenn dem Workspace keine entsprechende Berechtigung zugewiesen wurde. Der Praxistest von eesel beschreibt zwei operative Fallstricke: Mythos ist ein Covered Model und erfordert 30 Tage Datenaufbewahrung, sofern keine Zero-Retention-Freigabe vorliegt. Bei falscher Workspace-Konfiguration gibt es statt einer Completion einen Fehler. Zudem teilen sich Mythos 5.2, Mythos 5.1 und Mythos 5 ein Rate Limit.
So stellen Sie den Antrag ohne eine Woche zu verlieren
Anthropic veröffentlicht keine vollständige Checkliste. Die folgenden Schritte verbinden daher die dokumentierten Grundlagen mit Erfahrungen früher Antragsteller – nicht mit einer offiziellen SLA:
- Als Organisation beantragen. Beide Programme zielen auf Security-Experten, Forschungsteams und Unternehmen. Einzelanträge bleiben regelmäßig hängen. Die Erfahrung eines Antragstellers ist bezeichnend: Defensivarbeit an seiner eigenen App wurde abgelehnt, Anträge für zwei Programme blieben unbeantwortet:
Cybersecurity doesn't seem to be a fair game! While trying to validate our session management against OWASP standards, I ran into restrictions with both Claude Code and Codex... I applied for both Daybreak and Cyber Verification Program yet I still wan't accepted.
— @danpdc, Beitrag eines echten Nutzers, 10. November 2026
- Den blockierten Workflow belegen. Beschreiben Sie das Team, die defensive oder wissenschaftliche Aufgabe und präzise, welche Fable-Ablehnungen den Ablauf verhindern. Fable blockiert legitime Arbeit teils zu aggressiv: Tester berichten von Ablehnungen bei der Analyse eigener Spielstrukturen (@Motion_Viz) und bei Prompts ohne erkennbaren Cyber-Bezug (@DeryaTR_). Hängen Sie daher die konkreten Ablehnungen an, nicht nur einen allgemeinen Absatz über „Security Research“.
- Mit 7 Tagen plus 5 Tagen für Clouds rechnen. Laut eesel-Test dauert die erste Antwort von Anthropic ungefähr sieben Arbeitstage. Bis der Zugang bei Bedrock, Google Cloud oder Foundry durchgereicht wird, vergehen etwa fünf weitere Tage.
- Aufbewahrung vor dem ersten Aufruf klären. Lassen Sie die Berechtigung vom Administrator dem richtigen Workspace zuordnen und bestätigen Sie vorher die 30-tägige Datenaufbewahrung – oder eine genehmigte Zero-Retention-Ausnahme.
- Fast Mode als separate Freigabe behandeln. Der Fast Mode ($16 Eingabe / $80 Ausgabe, bis zu 2,5x höhere Token-Geschwindigkeit) bleibt laut Ankündigung zum Start Mitgliedern der Verifizierungsprogramme vorbehalten. Mythos-Freigabe bedeutet nicht automatisch, dass dieser Modus in jeder Cloud verfügbar ist.
Lassen Sie Mythos 5.1 fest eingestellt, bis 5.2 auf jeder von Ihnen genutzten Plattform verfügbar ist. Der eesel-Test nennt Probleme mit bearbeitetem Thinking-Verlauf auf Bedrock; außerdem lässt sich ein Mythos-5.1-Advisor nicht mehr mit einem Mythos-5.2-Executor kombinieren.
Fable blockiert? Das sind die Optionen bis zur Mythos-Freigabe
| Ihre Situation | Jetzt einsetzen | Warum |
|---|---|---|
| Defensiver Scan oder Schwachstellen-Triage wird von Fable blockiert | Opus 5.5 ($4 / $20) oder Claude Security mit Enterprise | Breiter angelegte interne Evaluierungen von Anthropic sehen Opus 5.5 bei der allgemeinen Identifikation von Schwachstellen ungefähr auf Mythos-5.2-Niveau – zum halben Tokenpreis |
| Besonders anspruchsvolles langes Coding oder Research ohne Cyber-/Bio-Inhalte | Fable 5.2 ($8 / $40) | Dieselben Weights wie Mythos; rund 55% weniger Blockierungen als Fable 5.1 und bis zu 30% schnellere Ausgabe |
| Routine-Reviews, Agents, Support-Workloads | Sonnet 5.5 ($2 / $10) oder Haiku 5.5 (ab $0.10 / $0.50) | Gleicher Kontext von 1M und gleiches Ausgabe-Limit von 128K, schnelle oder schnellste Latenz, keine Verifizierung |
Bei den prominent beworbenen Security-Benchmarks liegt Mythos 5.2 vorn. Allerdings stammen sämtliche Tests von Anthropic und sind daher als Herstellerangaben zu lesen. Die Ankündigung zum Start und die Auswertung von iThinkDiff nennen übereinstimmend diese Werte:
| Evaluierung | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (ohne Schutzmechanismen) |
|---|---|---|---|
| CVE Rediscovery (1.829 CVEs, Okt. 2026) | 89.6% | 78.3% | 81.3% |
| CyScenarioBench | 76.3% | 61.7% | 67.6% |
| Sandbox Escape (platzierte Zugangsdaten, 1.800+ Szenarien) | 3.1% | 21% | 3.3% |
Die von beiden Sekundärquellen übernommene Einschränkung von Anthropic: In der breiter angelegten internen Evaluierung zur Schwachstellenidentifikation liegt Mythos 5.2 ungefähr gleichauf mit Opus 5.5. Der Vorsprung zeigt sich bei CVE Rediscovery und den Szenario-Tests, gilt aber nicht universell. Zusätzliche Hinweise liefern Partnerläufe aus dem Launch-Post: Ein Tester fand einen von sechs bestätigten Bugs, den jedes andere Frontier-Modell übersehen hatte. Mozilla meldete zudem in Firefox-Kampagnen gegenüber Mythos 5.1 ungefähr doppelt so viele Funde.
Wann sich der Aufwand trotz Preis und Antrag lohnt
Mythos 5.2 kostet 20% weniger als Mythos 5.1 ($10 / $50), aber exakt doppelt so viel wie Opus 5.5:
| Nutzung | Preis pro Million Tokens |
|---|---|
| Standard-Eingabe | $8 |
| Standard-Ausgabe | $40 |
| Cache Write für 5 Minuten | $10 |
| Cache Write für 1 Stunde | $16 |
| Cache Read | $0.20 |
| Batch-Eingabe / -Ausgabe | $4 / $20 (50% Rabatt) |
| Fast-Mode-Eingabe / -Ausgabe | $16 / $80 (nur für verifizierte Organisationen) |
Die Ausgabe kostet das Fünffache der Eingabe. Strenge Kontrolle der Ausgabe und eine gute Cache-Hit-Rate beeinflussen die Rechnung deshalb stärker als das Modell-Label. Cache Reads kosten 2.5% des Eingabepreises, Batch-Jobs die Hälfte – dort sparen Scan- und Agent-Workloads tatsächlich. Den doppelten Preis gegenüber Opus rechtfertigt Mythos nur, wenn es Findings entdeckt, die Opus übersieht, oder Biologie-Arbeit ermöglicht, die sonst kein Modell verarbeitet.
Der akzeptierte Kompromiss: Mythos 5.2 erzielt in den genannten Läufen zu CVE Rediscovery (89.6%) und CyScenarioBench (76.3%) die höchsten Werte bei Anthropic. Jeder Punkt dieses Vorsprungs kostet jedoch den doppelten Opus-Tokenpreis, zusätzlich einen Antrag, Zugeständnisse bei der Datenaufbewahrung und ein geteiltes Rate Limit. Wenn Ihre Arbeit nicht abgelehnt wird, bezahlen Sie für Schlösser, die Sie nie öffnen müssen.