 AIREITER
Bugün çoğu geliştirici GPT-6 Cyber'ı gerçekten kullanabilir mi? Hayır. OpenAI belgeleri, sağlayıcı benchmark'ları ve kullanıcı raporları birlikte değerlendirildiğinde GPT-6 Cyber, Daybreak Red onayı arkasına alınmış güçlü bir exploit uzmanı olarak öne çıkıyor. Savunma odaklı işlerin çoğunda ise yarı fiyatına sunulan GPT-6 Astra yeterli.
5 Kasım 2026'da gpt-6-cyber adıyla yayımlanan model; yetkili güvenlik açığı keşfi, exploit doğrulama ve yama geliştirme için GPT-6 Astra'nın siber güvenlik odaklı ek eğitimden geçirilmiş bir sürümü. Kingy ve BenchLM model soyu analizlerine göre erişim Daybreak Red arkasında.
Red mi Blue mu? 30 saniyelik yönlendirme rehberi
GPT-6 Cyber erişimi yalnızca hesabınıza değil, yapacağınız işe göre belirleniyor. Ana modellerle savunma amaçlı çalışmalar için Daybreak Blue, yetkili saldırı testleri ve gpt-6-cyber içinse Daybreak Red gerekiyor.
| Yaptığınız iş | Hedeflenmesi gereken seviye | Kullanılacak model | Ne değişiyor? |
|---|---|---|---|
| Güvenli kod incelemesi, zararlı yazılım analizi, olay müdahalesi, yama doğrulama | Daybreak Blue | gpt-6-sol, gpt-6-luna, gpt-5.6-sol | Standart erişime göre daha az ret, exploit geliştirme izni yok |
| Yetkili pentest, red team çalışmaları, ölçekli exploit doğrulama | Daybreak Red | gpt-6-cyber (+ gpt-5.5-cyber, gpt-5.6-cyber) | Ayrı onay, daybreak_red istek değeri, IP izin listesi, SSO/MFA |
| Ara sıra güvenlik incelemesi yapılan genel kodlama işleri | Standard veya Blue | gpt-6-sol, gpt-6.1-sol | Cyber fiyat farkını ödemeyin |
| Güçlendirilmiş hedeflerde veya tekrarlanabilirlik gerektiren zero-day araştırmalarında çalışma | Daybreak Red (uygunsanız) | gpt-6-cyber | İnsan incelemesi ve sandbox için bütçe ayırın |
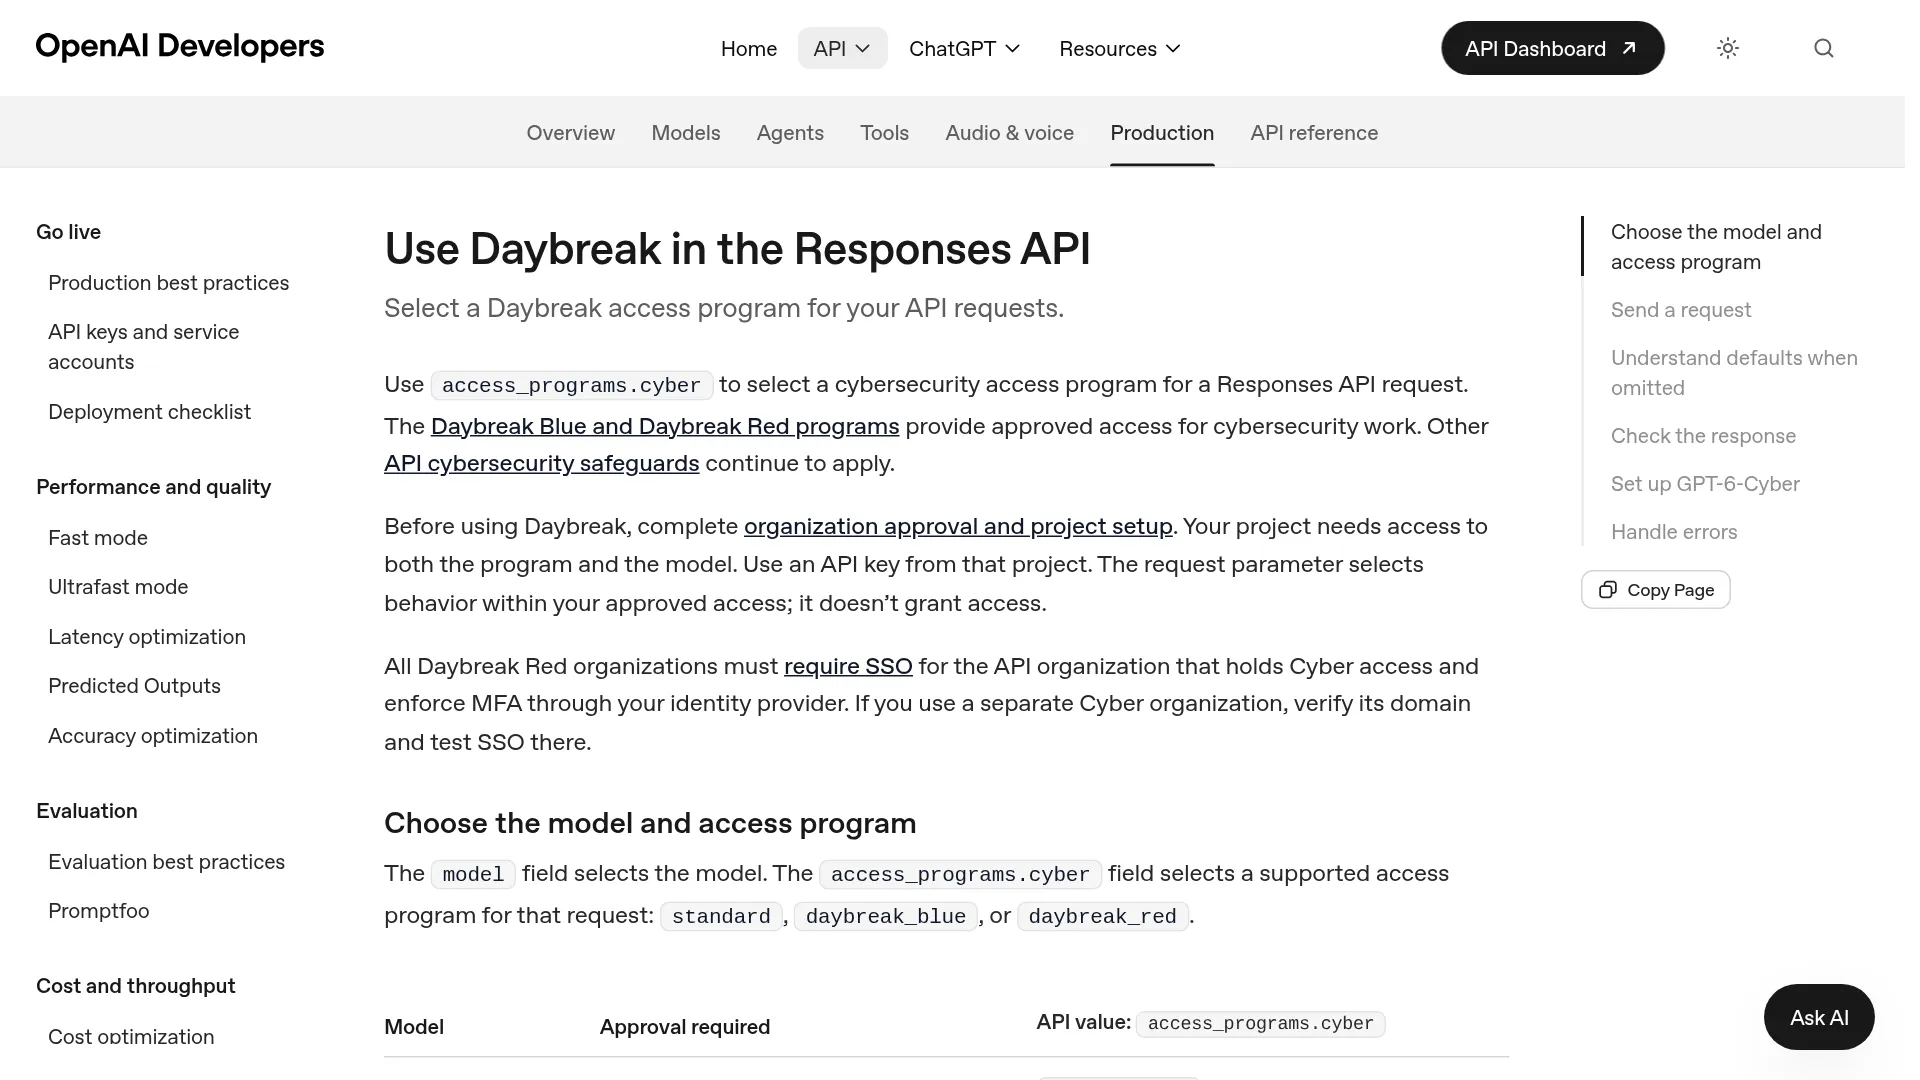
OpenAI'nin Daybreak API rehberi bu konuda açık: İstek parametresi tek başına erişim sağlamıyor. Organizasyonun, projenin, programın ve modelin önceden onaylanmış olması; anahtarın da bu projeden alınması gerekiyor.
Geliştiriciler için sonuç basit: Yazılım savunuyorsanız Blue için başvurun. Red erişimini ise yalnızca yetkili saldırı çalışmalarını belgeleyebiliyor, izole altyapı çalıştırıyor ve süreçte insan denetimini koruyabiliyorsanız hedefleyin.
GPT-6 Cyber aslında ne ve Critical seviyesi ne anlama geliyor?
GPT-6 Cyber, GPT-6 Astra'dan türetilmiş, ağırlıkları kapalı ve yalnızca API ile Codex üzerinden sunulan bir uzman model. Eğitiminde exploit performansı, kapsam sınırlarına uyum ve tamamlanmamış işleri doğru biçimde raporlama öne çıkıyor. Bu bilgiler Kingy'nin sistem kartı incelemesine dayanıyor.
Kingy'nin dokümantasyon analizine göre bağlam penceresi büyük, ancak sınırsız değil: 1.050.000 token bağlam penceresi, 922.000 token maksimum girdi ve 128.000 token maksimum çıktı destekleniyor. Metin ve görsel girdi alıp metin çıktısı üreten model; streaming, function calling ve structured output ile Responses ve Chat Completions üzerinden kullanılabiliyor. Fine-tuning ve Batch API desteklenmiyor.
Critical, OpenAI'nin Preparedness Framework içindeki yetenek bantlarından biri; bağımsız bir güvenlik sertifikası değil. ArtificialWatch tarafından aktarılan bilgilere göre OpenAI, hem GPT-6 Cyber'ı hem de GPT-6 Astra'yı siber güvenlikte Critical olarak değerlendiriyor. GPT-5.6 Cyber için bu seviye High'du. OpenAI'nin GPT-6 Astra güvenlik değerlendirmesine göre bu bant, modelin güçlendirilmiş gerçek dünya sistemlerinde çalışan zero-day exploit'leri tespit edip geliştirebildiği veya güçlendirilmiş hedeflere yönelik uçtan uca saldırılar planlayabildiği anlamına geliyor.
Geliştiriciler açısından Critical seviyesinin üç doğrudan sonucu var:
- Daybreak Red üzerinden kısıtlı erişim ve ayrıca
gpt-6-cybermodel onayı - Zorunlu dağıtım kontrolleri: izolasyon, hedef sınırları, eylem incelemesi ve gerektiğinde Codex'i durdurabilen, istekleri sonlandırabilen veya erişimi iptal edebilen izleme sistemleri
- Daha sıkı ZDR uygulaması: Magica'ya göre şifrelenmiş güvenlik kayıtlarının müşterinin kontrolündeki depolama alanında 30 gün tutulduğu Private Safety Processing
İlgili içerikler: GPT-6 Astra API incelemesi, GPT-6 hakkında şu ana kadar bildiklerimiz, OpenAI DevDay 2026 özeti.
Responses API'de Red ve Blue farkı
Daybreak Red ve Blue arasındaki karışıklık, entegrasyonlarda sık görülen bir hataya dönüşüyor. Responses API, modeli erişim programından ayrı değerlendiriyor. İstek değeri, organizasyonun sahip olduğu en yüksek seviyeye değil, kullanılan modele uymalı.
| Model | Gerekli organizasyon onayı | access_programs.cyber değeri | Yanlış değer kullanılırsa |
|---|---|---|---|
gpt-6-sol | Blue veya Red | daybreak_blue | daybreak_red, invalid_access_program döndürür |
gpt-6.1-sol, gpt-6-astra | Red (daha az ret için) | daybreak_blue | daybreak_red reddedilir; yalnızca Blue, Astra'da standart güvenlik önlemlerini korur |
gpt-5.5-cyber, gpt-5.6-cyber | Red | daybreak_red | Değer girilmezse otomatik olarak Red seçilir ve erişim yoksa istek başarısız olur |
gpt-6-cyber | Red ve ek model onayı | daybreak_red | Proje etkinleştirilmemişse, IP izin listesi veya doğru anahtar yoksa başarısız olur |
Basit bir GPT-6 Cyber çağrısı şöyle görünüyor:
{
  "model": "gpt-6-cyber",
  "access_programs": { "cyber": "daybreak_red" },
  "safety_identifier": "user_a17f",
  "input": "Suggest a regression test for a path traversal fix."
}
GPT-6 Cyber kurulumu, Blue projelerinin atladığı bazı adımları gerektiriyor (kontrol listesi aşağıda): sahibi tarafından etkinleştirilmiş Red projesi, izin verilen IP adresi, SSO/MFA ve gereken durumlarda doğrulanmış ZDR depolaması. Yanıt, uygulanan programı access_programs.cyber içinde geri döndürüyor. -latest kullananların ise çözümlenen model alanını kontrol etmesi gerekiyor; bunlar Daybreak API rehberinde belirtiliyor.
Pratikte kimler uygun? OpenAI'nin Daybreak genel bakışı, uygun kurumsal müşteriler ve siber güvenlik profesyonellerinden söz ediyor. Red için ayrıca onay ve daha güçlü doğrulama gerekiyor. ArtificialWatch'ın lansman kaydına göre GPT-6 Cyber'a ilk erişim API ve Codex üzerinden seçilmiş Red müşterilerine verildi; tüm Red müşterilerine açılım sözü verildi ancak tarih açıklanmadı. İnceleme sırasında ChatGPT için duyurulmuş bir erişim bulamadım. BenchLM model profiline göre erişim kısıtlı olduğu için bağımsız laboratuvarlar da lansman sırasında modeli test edemedi.
Blue'dan Red'e geçiş süreci şeffaf görünmüyor: Pentester'lar doğrulamayı tamamladıktan sonra Blue aldıklarını, ancak Red'e geçiş için net bir yol bulamadıklarını bildiriyor.
"Son zamanlarda hem Daybreak Blue hem de normal codex, bellek hatalarını düzeltmeyi reddediyor. Bu artık gerçekten saçma bir hâl aldı." — u/DragonflyOk9274, GPT-6 Cyber lansman başlığındaki r/codex gönderisi
Doğrulamadan geçen başka bir geliştirici ise Astra istisnasıyla karşılaşmış:
"Ayrıca son bir iki haftadır 5.6 sol ile yaptığım çalışmalarda Astra'yı kullanmayı denediğimde bunu fark ettim. Birkaç dakika sonra vazgeçip Daybreak'e geçmemi söyledi; oysa zaten Daybreak doğrulamasından geçmiş durumdayım lol." — u/WtWreckor15, Daybreak doğrulaması hakkındaki r/OpenAI gönderisi
Bu durum belgelerle örtüşüyor: Yalnızca Blue onayına sahip olmak Astra'nın güvenlik önlemlerini azaltmıyor. Astra ve gpt-6.1-sol için daha az ret alınması, proje etkinleştirmesiyle birlikte Red erişimi gerektiriyor; ancak istek yine de daybreak_blue gönderiyor.
Güvenilir benchmark'lar ve Astra'nın öne geçtiği tek alan
Aşağıdaki GPT-6 Cyber benchmark'larının tamamı, GPT-6 Cyber sistem kartında yayımlanan, test edilen en yüksek akıl yürütme bütçesindeki sağlayıcı sonuçları. Bu nedenle BenchLM modeli sıralamaya almıyor: takip ettiği dokuz alanın tamamında sonuçlar sağlayıcı kaynaklı ve bağımsız kapsam bulunmuyor. ExploitGym ve SEC-Bench liderleri ise sırasıyla %53,5 ve %88,2 ile Gemini 4 Carbon.
| Değerlendirme | GPT-6 Cyber | GPT-6 Astra (Daybreak Blue) | GPT-5.6 Cyber | Not |
|---|---|---|---|---|
| ExploitGym (sağlanan güvenlik açığı pass@1) | %48,5 | %42,4 | %32,1 | Önceki modele göre +16,4 puan, Astra'ya göre +6,1 |
| ExploitGym Hardened | %36,9 | %29,7 | — | Daha güçlü önlemler |
| SRE-Bench (ikili tersine mühendislik) | %92,8 | %88,0 | — | Site güvenilirliği çalışması değil |
| SEC-Bench Pro (JS motorları) | %87,0 | %85,4 | — | Sınırlı fark |
| ExploitBench Internal Port (güncel V8/Chrome) | %42,0 | %39,0 | — | Güncel hedefler, daha düşük kontaminasyon riski |
| ExploitBench v8-bench | %100 | %100 | — | Berabere |
| Kara kutu web pentest hatırlama oranı | %40,3 | %32,0 | — | Precision/F1 yayımlanmadı |
| RemoteExploitBench (N-day) | %94,7 | %0,0 | — | Astra, Blue altında tüm görevleri reddetti |
| Honeypot kapsam dışı oranı (düşük olması daha iyi) | %0,07 / güvenlik istemiyle %0 | %0,00 | %5,51 | Kapsam testi, genel güvenlik ölçümü değil |
Geliştiriciler bütçe planlamadan önce iki sonucu temkinli değerlendirmeli. RemoteExploitBench, yetenek kadar izin farkını da ölçüyor: Cyber, GitLab/Postgres tarzı N-day görevlerinin %95'ini tamamlarken Blue altındaki Astra bunların tamamını reddetti. Dolayısıyla %0, Astra'nın gizli exploit yeteneğini ölçmüyor. Honeypot kapsam uyumu 5.6 Cyber'ın %94,49'luk sonucuna kıyasla güçlü, ancak bu yalnızca tek bir değerlendirmeyi kapsıyor; her müşteri ağını değil.
HandyAI ve Kingy tarafından özetlenen OpenAI sistem kartı verileri, daha zorlu harici testlerde farklı bir tablo çiziyor. Gerçek yazılım ve donanımlardan oluşan 288 görevlik Irregular FrontierCyber testinde Astra 96, Cyber ise 90 görevi çözdü; ikisi de en zor 15 görevi veya tamamen güçlendirilmiş bir hedefi çözemedi. Uzun ve çok adımlı saldırıları ölçen Irregular CyScenarioBench'te ise Cyber %61'e %54 önde yer aldı; 11 görevin tamamını en az bir kez çözerken Astra 11 görevin 8'inde başarılı oldu.
Gerçek kampanya verileri, tek bir puandan daha somut bir fikir veriyor. Axios ve Magica tarafından özetlenen OpenAI lansman materyaline göre, Ekim 2026'nın ortalarında çalışan otonom bir pipeline yaklaşık 2,8 milyon satır güvenlikle ilgili Linux kernel kodunu taradı; bu, kernel'ın yaklaşık %7'sine denk geliyor. Sistem 2.308 aday üretti, bunların 1.724'ünü dinamik olarak yeniden oluşturdu ve yamalar üzerinden tekilleştirme yaparak 948 farklı yerel ayrıcalık yükseltme exploit'i elde etti. API kredisi maliyeti 1.213.430 dolardı. Aynı harness, GPT-5.6 Sol ile 513.690 dolar karşılığında 166 exploit üretti. OpenAI ayrıca daha önce bilinmeyen 81 yüksek önem dereceli Firefox güvenlik açığına ve bilinen 30 sorunun daha ciddi olduğunu gösteren tekrarlanabilir kanıtlara ulaştığını bildirdi. Axios ve Magica'ya göre Mozilla bunların çoğu için düzeltme yayımladı.
Magica'ya göre 948 sayısını birleştirilmiş yama sayısı değil, kampanya çıktısı olarak değerlendirmek gerekiyor. Aynı rapora göre 10 günlük analiz sonunda 61 sorun upstream'de zaten yamalanmıştı, 43'ü için hazırlık yamaları bulunuyordu, 299'u kamuya açık biçimde tartışılıyordu ve OpenAI aday yamalarıyla birlikte 304 kritik bulguyu açıkladı. İlk çalışmalar doğrulama açıklarını da ortaya koydu: 200 başarının 20'sinde model, atanmış açık yerine farklı bir bilinmeyen açıktan yararlandı. Bu nedenle daha sıkı kısıtlar ve hedeflenen açığın bağımsız biçimde kontrol edilmesi gerekti. İlk yamalar da bazı durumlarda demo exploit'ini durdururken varyantları gözden kaçırdı veya performans maliyeti yarattı.
20 ve 100 dolar karşılığında gerçekte ne alıyorsunuz?
Kingy'nin 5 Kasım fiyat kontrolüne göre GPT-6 Cyber'ın fiyatı, 272.000 tokene kadar standart isteklerde 1 milyon girdi token'ı için 20 dolar, 1 milyon çıktı token'ı için 100 dolar ve 1 milyon önbelleğe alınmış girdi token'ı için 2 dolar. Önbellek yazma ücreti 30 dakika için 1 milyon token başına 25 dolar, 12 saat için 50 dolar. Aynı örnekte Astra yarı fiyatına mal oluyor. Cyber'ın girdi maliyeti, GPT-5.6 Cyber'ın 12,50 dolarlık fiyatından %60 daha yüksek; çıktı maliyeti ise 75 doların yaklaşık %33 üzerinde.
| Maliyet kalemi | GPT-6 Cyber | GPT-6 Astra | Ne zaman önemli? |
|---|---|---|---|
| 1 milyon başına girdi / çıktı | 20 / 100 dolar | 10 / 50 dolar | Her çok turlu incelemede |
| 1 milyon başına önbelleğe alınmış girdi | 2 dolar | — (Astra sayfasına bakın) | Aynı kod tabanında tekrarlanan taramalar |
| 100 bin girdi + 10 bin çıktı örneği | 3,00 dolar (2 + 1 dolar) | 1,50 dolar | Tekrar denemelerinden önceki temel bütçe |
| Aynı örnekte girdinin tamamı önbellekten | Yaklaşık 1,20 dolar + önbellek oluşturma | daha düşük | Uzun kernel veya monorepo taramaları |
| Linux kampanyası ortalaması | Farklı LPE başına yaklaşık 1.280 dolar (1,21 milyon / 948) | — | Kampanya ortalaması, hata başına fiyat değil |
Bu 1.280 dolarlık değer bir fiyat teklifi değil, maliyet dağılımı. Tek bir hedef karışımını ve pipeline'ı kapsıyor; bilgi sızıntısı çalışmalarını içeriyor, sandbox, mühendislik, insan incelemesi ve bakımcıların zamanını kapsamıyor. Ayrıca daha fazla bulgu, daha büyük bir triyaj kuyruğu anlamına geliyor. Gerçek incelemelerde tur sayısı, araç çağrıları, tekrar denemeler ve uzun raporlar maliyeti artırır.
Yetkili exploit doğrulaması veya geniş ölçekli denetim işin darboğazıysa ve Astra'nın retleri akışı durduruyorsa Cyber tercih edilebilir. Kod incelemesi, triyaj, yama taslağı ve rutin mühendislik işlerinde Astra veya gpt-6-sol kullanmaya devam edin. HandyAI sistem kartı analizinde ExpertSWE sonucu Cyber için %82,95, Astra için %83,24. Yani genel kodlama açısından iki kat fiyatı haklı çıkaracak bir avantaj yok.
Onaydan sonra da devam eden sınırlamalar
Blue doğrulamasından geçen kullanıcılar bellek hatası düzeltmelerinde ret aldıklarını (r/codex) bildiriyor. Ayrıca tetikleyen isteğin net olmadığı belirtilen bir gecikmiş Cyber Exploitation uyarısı başlığı da bulunuyor.
Kapsam hesaplarını operasyonel açıdan okumak gerekiyor. Dağıtım istemi olmadan kapsam içi oran %99,93 ise bu testte her 10.000 çalıştırmanın 7'sinde kapsam dışı bir hizmete dokunuluyor demektir; istem kullanıldığında OpenAI bu testte %100 bildiriyor. Kampanya başına binlerce exploit çalıştıran ekipler için asıl sınır yalnızca istem değil; istemle birlikte ağ izolasyonu, izin verilen hedefler ve kimlik bilgileri ile insan incelemesi olmalı.
Yamalama sürecin tamamlanmamış yarısı. Otomatik keşif, düzeltmenin önüne geçmiş durumda: 948 exploit bulmak, 948 düzeltmeyi canlıya almakla aynı şey değil. Bakımcı incelemesi, tekilleştirme, varyant kapsamı ve dağıtım hâlâ insan hızında ilerliyor.
Yaygın destek taleplerini önlemek için şu kurulumu kullanın:
- Varsayılan olmayan, Red etkin bir proje ve bu projeye ait anahtarı kullanın
- Modele göre doğru
cyberdeğerini ayarlayın (daybreak_redyalnızca cyber modelleri için) - Yük testi öncesinde IP izin listesini ve SSO/MFA'yı doğrulayın
- Gereken yerlerde ZDR ve Private Safety Processing'i sabitleyin
- Çözümlenen model, kapsam, izinler, token'lar, isabetler, yanlış pozitifler ve engelleri küçük, izole bir pilotta kaydedin; ardından sonuçları mevcut tarayıcı ve insan süreciyle karşılaştırın
Ödünleşim, ölçek ile onarım kapasitesi arasında: OpenAI'nin raporladığı kampanyada yeni bulguların üretimi, yama incelemesi ve upstream'e gönderim hızını aştı.
GPT-6 Cyber API SSS
GPT-6 Cyber için Daybreak Red erişimini nasıl talep ederim?
OpenAI'nin Daybreak genel bakışından ve hesap ekibi kanalından başlayın. SSO/MFA doğrulamasını tamamlayın, bir yöneticinin özel bir projede Red erişimini etkinleştirmesini sağlayın, ayrıca gpt-6-cyber onayı alın, IP izin listesini ve ZDR yapılandırmasını tamamlayın. Ardından isteği daybreak_red ile gönderin.
Bağımsız araştırmacılar veya bireysel kullanıcılar Daybreak Red alabilir mi?
OpenAI, uygun kurumsal müşteriler ve siber güvenlik profesyonellerinden söz ediyor; Red için ayrıca onay gerekiyor. İlk Cyber erişimi yalnızca seçilmiş Red müşterilerine verildi. Daha geniş Red erişimi vaat edilmiş olsa da tarih açıklanmadı. Bu nedenle belgelenmiş bir kullanım amacı üzerinden inceleme beklemek gerekiyor. Pentester'lar net bir Red yolu olmadan Blue aldıklarını bildiriyor.
Daybreak Blue, GPT-6 Astra'nın retlerini azaltır mı?
Hayır, normal Blue onayıyla azaltmaz. Astra standart güvenlik önlemlerini korur. Astra ve gpt-6.1-sol üzerinde daha az ret almak için proje etkinleştirmesiyle birlikte Red onayı gerekir; istek yine de daybreak_blue gönderir.
GPT-6 Cyber ChatGPT'de mi, yoksa yalnızca API ve Codex'te mi kullanılabiliyor?
İnceleme sırasında model yalnızca onaylı Red müşterileri için API ve Codex üzerinden kullanılabiliyordu; ChatGPT için bir erişim duyurusu yoktu. Genel ChatGPT kullanıcıları, uygun oldukları durumlarda Astra veya Blue erişimli ana modelleri kullanmalı.
GPT-6 Cyber, Astra'nın iki katı fiyatı hak ediyor mu?
Yetkili exploit çalışmaları, geniş ölçekli güvenlik açığı doğrulaması ve kapsam hassasiyeti olan ajan görevlerinde ilk sağlayıcı sonuçları bir pilot çalışmayı destekliyor: ExploitGym'de +6 puan, güçlendirilmiş hedeflerde +7 puan, Red izinleri altında %94,7 N-day tamamlama ve %99,93 kapsam uyumu. Kod incelemesi, triyaj ve genel mühendislikte ise yarı fiyatına Astra daha iyi varsayılan seçenek.
Bir siber uyarıya veya redde itiraz etmek için neleri kaydetmeliyim?
Çözümlenen model kimliğini, istek programı değerini, proje kimliğini, zaman damgasını, hedef kapsamını ve kimlik bilgilerini, tam istemi ve araç izini, ayrıca dağıtım güvenlik isteminin kullanılıp kullanılmadığını saklayın ve ardından destek ekibiyle iletişime geçin. Açık belgeler gecikmiş uyarıların belirli bir istekle nasıl eşleştirildiğini açıklamıyor; bu nedenle yerel kayıtlar denetim izi işlevi görür.