 AIREITER
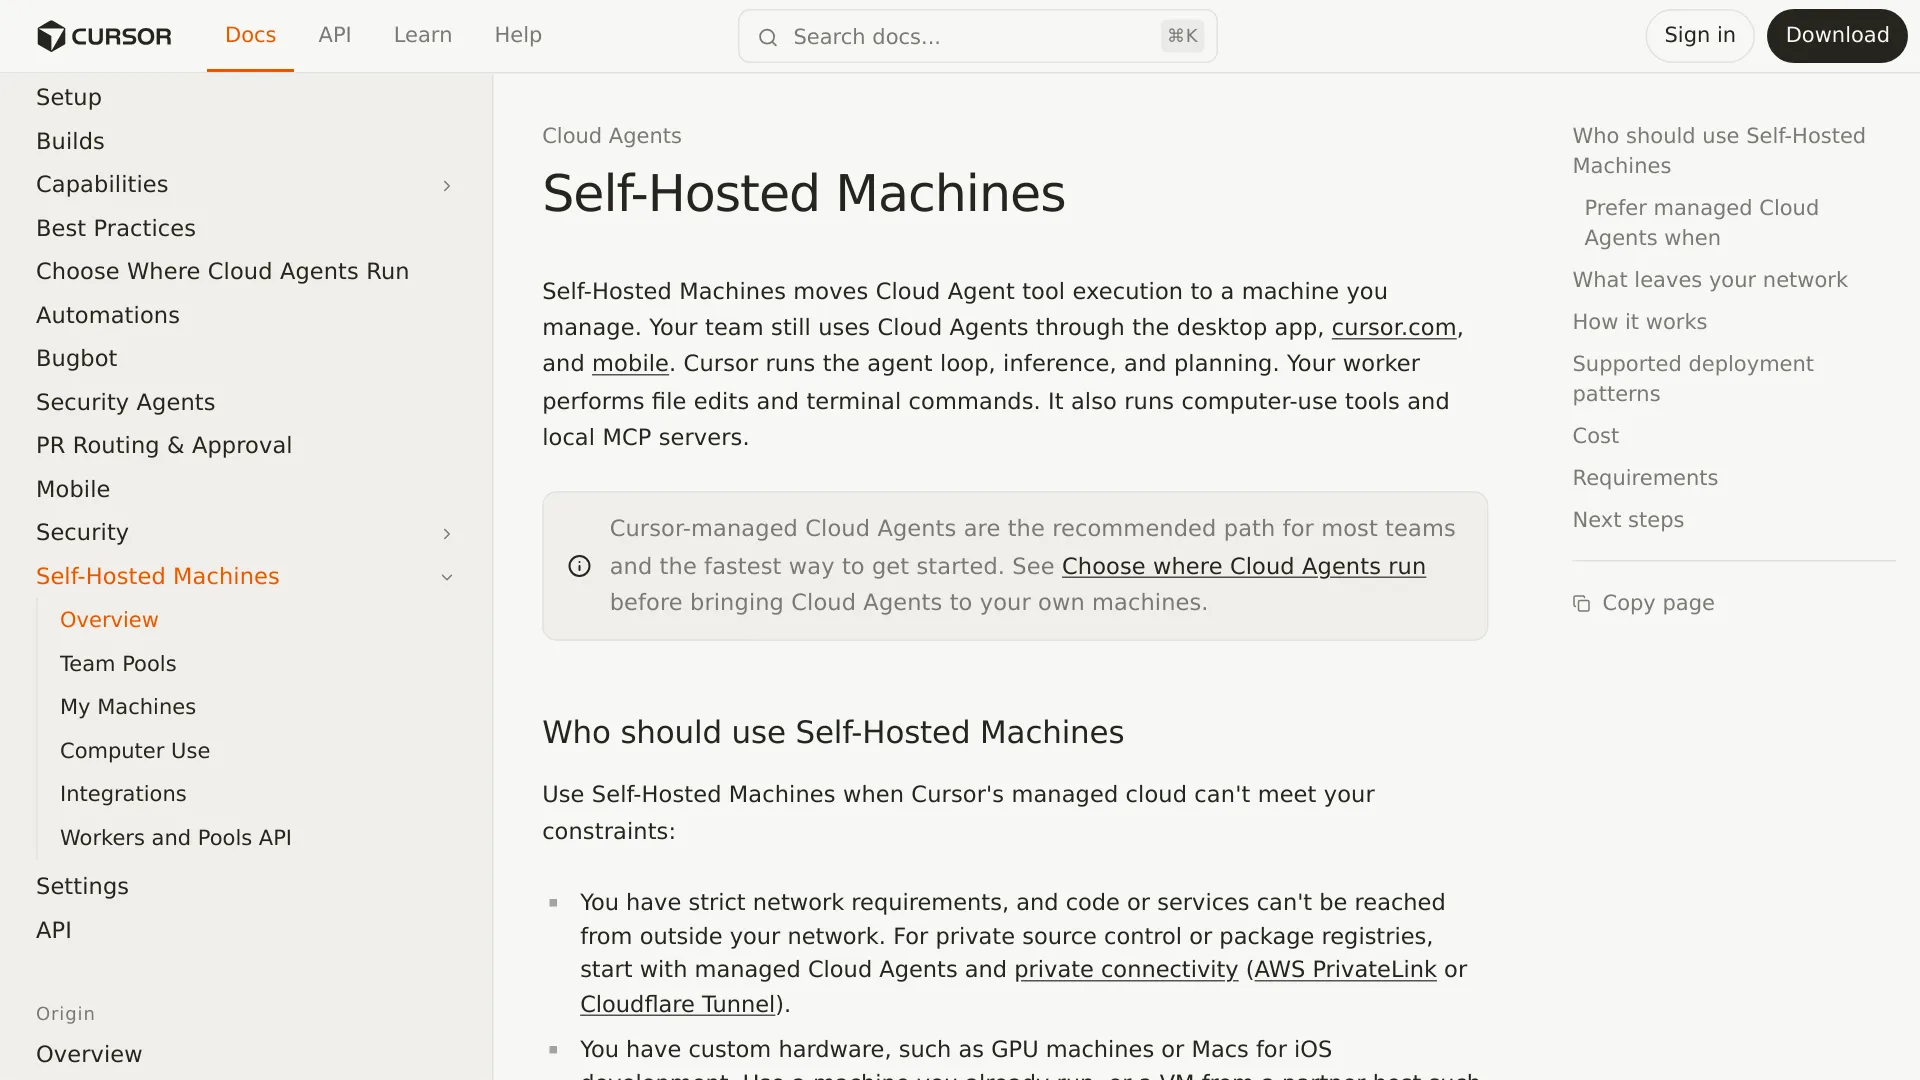
Çalışan makineniz güvenlik duvarınızın arkasında olabilir; buna rağmen kaynak kod parçaları, terminal çıktıları, diff’ler ve ekran görüntüleri Cursor’a gönderilebilir. Cursor Self-Hosted Machines, self-hosted çalıştırma sunar; self-hosted bir ajan ya da tamamen izole, air-gapped bir Cursor kurulumu değildir.
Bu inceleme, hangi verilerin sınırı aştığına ve kontrollerin gerçekte neyi değiştirdiğine odaklanıyor. Değerlendirme için Cursor’ın 2 Eylül 2026 tarihli duyurusu, Self-Hosted Machines dokümantasyonu ve veri kullanımı politikası temel alındı.
Veri sınırı: Kısa cevap tek tabloda
Cursor, bir Cloud Agent oturumunu kendi bulutu ile sizin yönettiğiniz çalışan makine arasında paylaştırıyor. “Self-hosted” ifadesi, tüm sistemlerin veya veri yollarının değil, çalıştırmanın nerede gerçekleştiğini anlatıyor.
| Veri veya sistem | Nerede çalışır ya da tutulur? | Cursor’a ulaşabilir mi? | İlgili kontrol veya sınır |
|---|---|---|---|
| Ajan döngüsü, çıkarım ve planlama | Cursor bulutu | Zaten Cursor’ın içinde | Self-Hosted Machines ile taşınmaz. |
| Dosya düzenlemeleri ve terminal komutları | Sizin çalışan makineniz | Sonuçlar geri gönderilebilir | Araçları çalışan makine çalıştırır. |
| Tam checkout ve derleme önbelleği | Sizin çalışan makineniz | Kendiliğinden aktarılmaz | Çalışma kopyasının tamamı yerel kalır. |
| Makineye özel kimlik bilgileri | Sizin çalışan makineniz | Kendiliğinden aktarılmaz | Gizli bilgileri komutlardan, çıktılardan ve yapay nesnelerden uzak tutun. |
| Dosya içerikleri ve diff’ler | Önce çalışan makineniz, ardından ajan bağlamı/sonuçları | Evet, gerektiğinde | Privacy Mode eğitim amaçlı kullanımı ele alır; veri aktarımını değil. |
| Terminal çıktısı ve yerel MCP sonuçları | Önce çalışan makineniz, ardından araç sonuçları | Evet, geri gönderildiğinde | Sonuçlar kod veya hassas veri içerebilir. |
| Ekran görüntüleri ve masaüstü akışı | Önce çalışan makineniz, ardından üretildiğinde/paylaşıldığında Cursor | Evet | Bilgisayar kullanımı oturumları ajanın masaüstünü aktarabilir. |
| Videolar, ekran görüntüleri ve günlük referansları | Cursor’ın yönettiği yapay nesne depolaması | Evet, varsayılan olarak | Yüklemeleri kapatmak için yapay nesne sunucusunu engelleyin. |
| API anahtarıyla yapılan model istekleri | Cursor’ın işlem yolu | Evet | BYOK, Cursor’ın backend’ini devre dışı bırakmaz. |
Buradaki temel ayrım basit: Depo’nun tamamı makinenizde kalabilir, ancak çıkarım için gereken seçili bağlam yine ağ üzerinden gönderilebilir. Bu, kısmi çalıştırma kontrolüdür; dışarı veri çıkışının tamamen engellendiği anlamına gelmez.
Cursor altyapınıza gerçekte ne taşıyor?
Self-Hosted Machines, araçların çalıştırılmasını müşteri kontrolündeki bir makineye taşır. Çalışan makine dosyaları düzenleyebilir, komut çalıştırabilir, dahili servislere erişebilir, tarayıcı kullanabilir ve yerel MCP sunucularına bağlanabilir. Buna karşılık ajan döngüsü, çıkarım, planlama ve oturum orkestrasyonu Cursor’ın bulutunda kalır.
Çalışan makine, agent worker start Cursor CLI komutuyla başlatılır. Cursor’a uzun süre açık kalan bir HTTPS bağlantısı kurar. Cursor’ın açıklamasına göre bağlantı çalışan makineden dışarı doğru açılır; bu nedenle gelen bağlantı portu, herkese açık IP adresi veya VPN tüneli gerekmez.
Dokümante edilen oturum akışı şöyle:
- Cursor arayüzünde bir Cloud Agent oturumu başlatılır.
- Cursor’ın buluttaki ajan döngüsü bir sonraki adımı planlar.
- Cursor, çalışan makine bağlantısı üzerinden bir araç çağrısı gönderir.
- Çalışan makine komutu, düzenlemeyi, tarayıcı eylemini veya MCP işlemini gerçekleştirir.
- Çalışan makine, bir sonraki çıkarım adımı için sonucu geri gönderir.
Çalışan makinenin api2.cursor.sh ve api2direct.cursor.sh adreslerine dışarı yönlü erişimi yine gerekir. CLI güncellemeleri ve bazı bilgisayar kullanımı kurulumları için downloads.cursor.com da gerekli olabilir. Yalnızca dışarı yönlü bağlantı tasarımı, ağınıza gelen erişimi engeller; ancak çalışan makineyi çevrimdışı bir model çalışma ortamına dönüştürmez.
Cursor bu ayrımı; özel depolar veya barındırılan çalışan makinelerin erişemediği servisler, GPU ya da Mac gibi özel donanımlar ve özel işletim sistemleri veya derleme imajları için konumlandırıyor. İhtiyacınız yalnızca özel ağ bağlantısıysa Cursor’ın çalışma zamanı karar rehberi, önce allowlist’lerle yönetilen Cloud Agent’ları, Tailscale benzeri ağları, AWS PrivateLink’i veya Cloudflare Tunnel’ı değerlendirmenizi söylüyor.
Çalışan makineden neler çıkabilir, Privacy Mode neyi değiştirir?
Cursor dokümantasyonu; dosya içeriklerini, terminal çıktısını, diff’leri, ekran görüntülerini, yerel MCP sonuçlarını ve yönlendirme metadatasını çalışan makinenin gönderebileceği veriler arasında açıkça sayıyor. Gizlilik sorusunu üç ayrı başlıkta ele almak gerekiyor: ne aktarılıyor, eğitim amacıyla kullanılıyor mu ve ne kadar süre saklanıyor?
Privacy Mode, dışarı veri çıkışını değil eğitim kullanımını kontrol eder
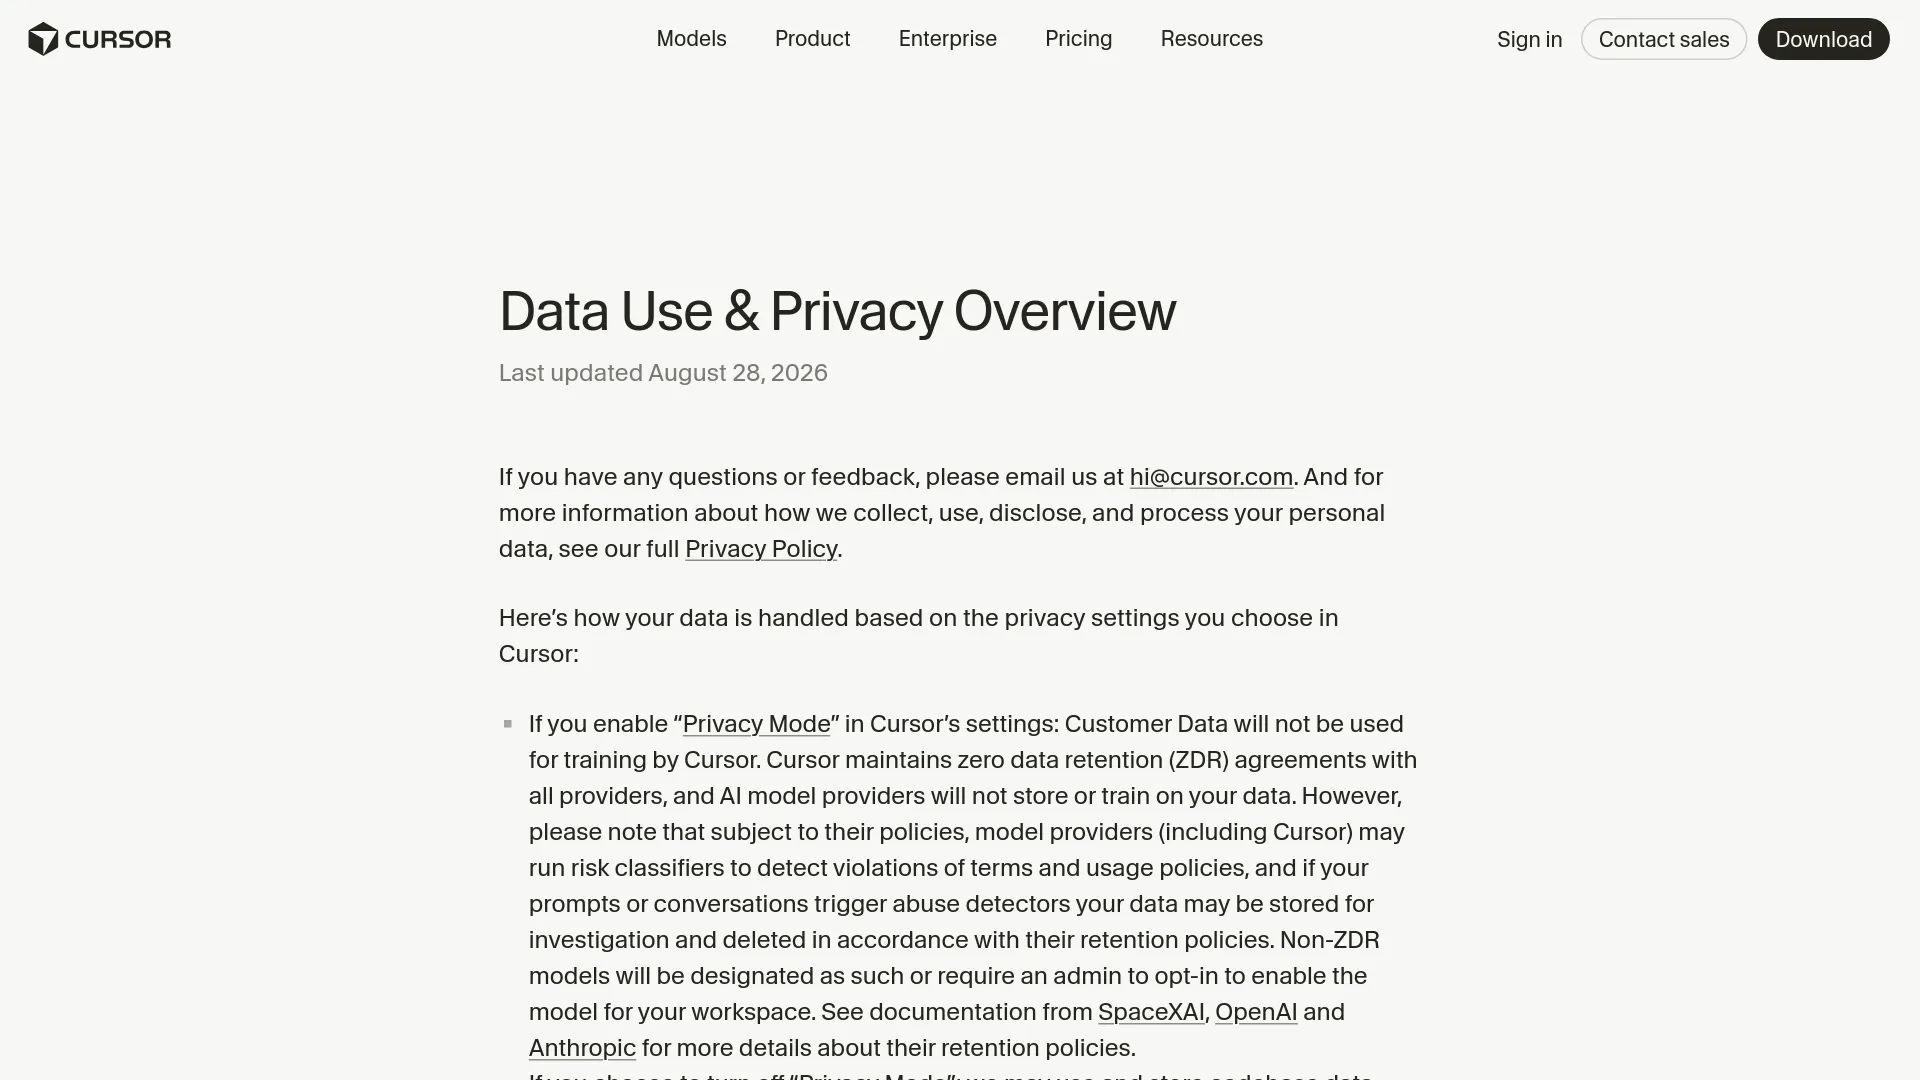
Cursor’ın 28 Ağustos 2026 tarihinde güncellenen Data Use & Privacy Overview sayfası, Privacy Mode’un Müşteri Verilerinin Cursor tarafından eğitim amacıyla kullanılmasını engellediğini ve Cursor’ın sağlayıcılarıyla sıfır veri saklama anlaşmaları bulunduğunu belirtiyor. Ancak aynı sayfa bu ifadeyi sınırlandırıyor: risk sınıflandırıcıları, inceleme amacıyla istemleri veya konuşmaları saklayabilir; gecikmeyi ve ağ verimliliğini iyileştirmek için dosyalar geçici olarak önbelleğe alınabilir.
Cursor, önbelleğe alınan dosyaların istemci tarafından üretilen anahtarlarla şifrelendiğini ve bu anahtarların istek süresince Cursor sunucularında tutulduğunu söylüyor. Bu, Cursor’ın saklama ve koruma iddiasıdır; isteğin Cursor sunucularına hiç ulaşmadığını göstermez.
API anahtarı ayrıntısı da önemli. Cursor, kendi sağlayıcı API anahtarınızı kullanmanın backend’ini devre dışı bırakmadığını belirtiyor; çünkü istekler son istem oluşturma aşaması için yine Cursor’dan geçiyor. BYOK, model kullanımını kimin yetkilendirdiğini değiştirebilir; ancak Cursor’ı aradan çıkaran doğrudan istemci-sağlayıcı gizlilik yolu olarak görülmemeli.
Bir kullanıcı da özelliği değerlendirirken aynı mimari ayrımın altını çizmişti:
“Önemli sınır: Cursor’ın self-hosted makineleri tüm ajanı değil, çalıştırma katmanını taşır. Cursor, çıkarım ve planlamanın bulutta kaldığını; araç çıktılarının ise geri dönerek kod içerebileceğini söylüyor. Güvenlik incelemesinde bunu self-hosted ajan olarak değil, self-hosted çalıştırma olarak ele alın.” — @ham_zax, X
Yapay nesne ayarı da veri hava boşluğu sağlamaz
Cursor, yapay nesne yüklemelerini durdurmak için dar kapsamlı bir yöntem dokümante ediyor: dışarı yönlü HTTPS trafiğini cloud-agent-artifacts.s3.us-east-1.amazonaws.com adresinde engellemek. Araç çağrıları ve araç sonuçları çalışmaya devam eder; ancak ekran görüntüleri, videolar ve günlük referansları pull request’lerde veya Cursor panelinde görünmez.
Kuruluşun görsel yapay nesnelere ihtiyacı yoksa bu yaklaşım işe yarayabilir. Yine de tam bir gizlilik çözümü değildir; çünkü dosya içerikleri, terminal çıktısı, diff’ler, çıkarım sırasında kullanılan ekran görüntüleri ve MCP sonuçları oturum bağlantısı üzerinden hâlâ geri gönderilebilir.
MCP taşıma yöntemi de pratikte farklı bir sınır oluşturuyor. Cursor’ın Team Pools dokümantasyonuna göre komut tabanlı veya stdio MCP sunucuları çalışan makinede çalışır ve özel ağlara erişebilir. HTTP/SSE MCP sunucuları ise OAuth, oturum önbellekleme ve kimlik doğrulama için Cursor backend’i tarafından yönetilir. Bu nedenle özel bir MCP uç noktası için yalnızca sunucunun nerede bulunduğuna değil, taşıma yöntemine de bakmak gerekir.
Çalışma zamanını etikete göre değil, ihtiyaca göre seçin
Cursor üç farklı çalışma zamanı seçeneği sunuyor. Self-hosting, çalıştırma sınırı, donanım veya ortam gereksinimi bir tercih değil de yazılı bir zorunluluk olduğunda anlamlı hale geliyor.
| Çalışma zamanı | Araç çağrıları nerede çalışır? | En uygun kullanım | Temel sorumluluk |
|---|---|---|---|
| Cursor tarafından yönetilen Cloud Agents | Cursor’ın yönettiği izole VM | Yönetilen ağları ve standart Ubuntu tabanlı ortamları kullanabilen ekiplerin çoğu | Ortam yapılandırmanızdan sonra VM yaşam döngüsünü, kapasiteyi, izolasyonu ve kapatmayı Cursor yönetir. |
| My Machines | Bireysel kullanıcının dizüstü bilgisayarı, devbox’ı, Mac’i veya VM’i | Kişisel iş akışı, yerel duruma sahip bir depo veya hızlı bir kavram kanıtlama çalışması | Çalışır durumda olmayı, kimlik bilgilerini, bağımlılıkları, temizliği ve checkout’u siz yönetirsiniz. |
| Team Pools | Kuruluşun yönettiği çalışan makineler | Kurumsal filolar, GPU’lar, Mac’ler, Kubernetes, etiketli yönlendirme ve merkezi kapasite | Ekibiniz makineleri, imajları, gizli bilgileri, ölçeklemeyi, izlemeyi, sıfırlamaları ve arızaları yönetir. |
İhtiyaç yalnızca özel erişimse yönetilen Cloud Agents’ı seçin
Kuruluşunuz sınırlarını depo izinleri, ağ allowlist’leri, Tailscale benzeri bir istemci veya desteklenen özel bağlantı yöntemleriyle tanımlayabiliyorsa yönetilen Cloud Agents yeterli olabilir. Cursor’ın çalışma zamanı rehberi, çoğu ekip için yönetilen altyapıyı öneriyor ve bunu operasyon yükü daha düşük seçenek olarak tanımlıyor.
Bu seçenekle çalışan makine filosu işletme zorunluluğu ortadan kalkarken Cursor’ın yönettiği VM yaşam döngüsü ve esnek eşzamanlılık korunur. Bu, yönetilen ajanların veri göndermediği anlamına gelmez; yalnızca çalıştırma ortamının ekibiniz yerine Cursor tarafından işletildiği anlamına gelir.
Tek kullanıcı ve kontrollü bir ortam için My Machines
My Machines, kişisel bir makineyi bireysel bir Cursor hesabına bağlar. Geliştiricinin yerel bağımlılıkları ve özel ağ erişimi zaten yapılandırılmış bir Mac’i, devbox’ı veya uzak VM’i varsa bu seçenek pratiktir; aynı ortamı başka yerde yeniden oluşturmak gereksiz zahmet olabilir.
Karşılığında operasyon yükü size kalır. Aktif oturumlar için makinenin çevrimiçi olması gerekir; temizlik, checkout’un güncelliği, disk durumu, kimlik bilgileri ve bağımlılıkların onarımı kullanıcı tarafından yönetilir. Cursor’ın self-hosted dokümantasyonu aynı makinede birden fazla ajanın çalışabileceğini söylüyor; ancak bu, merkezi ekip filosu modeli değil.
Team Pools yalnızca filo kontrolü operasyon yükünü karşılıyorsa
Team Pools, Enterprise ekiplerini hedefliyor. Servis hesabı kimlik doğrulaması, paylaşılan çalışan makine kapasitesi, etiketler ve denetleyici tabanlı ölçekleme kullanıyor. gpu havuzu işleri GPU makinelerine, ios havuzu ise Mac’lere yönlendirebilir. Cursor, kullanıcı başına 200 çalışana, ekip başına 1.000 çalışana kadar destek verildiğini; daha büyük kurulumlar için ölçekleme görüşmesi gerektiğini belirtiyor.
Havuzlar sıfıra kadar ölçeklenebilir; kalıcı, container tabanlı, Kubernetes tabanlı veya iş ortağı tarafından barındırılan çalışan makineler kullanılabilir. Cursor, serbest bırakılmış bir çalışma alanını geri yüklemenin birkaç dakika sürebileceğini söylüyor. Bu esneklik yoğunluğu değişken işler için faydalı olabilir; ancak imaj yönetimi, çalışan makinelerin sıfırlanması, kapasite planlaması, gizli bilgilerin yenilenmesi ve izleme sorumluluğu müşteriye geçer.
Maliyet hesabı: Altyapı gideri ve model kullanımı birlikte
Self-Hosted Machines dokümantasyonu ile Cursor Models & Pricing sayfası, model, plan ve altyapı sorumluluklarını açıklıyor; ancak Self-Hosted Machines için çalışan makine başına ayrı bir ücret listelemiyor. Belirtilen maliyet modeli şu: Seçilen model için Cursor’a ödeme yapmaya devam edersiniz; buna ek olarak çalıştırdığınız makine, container, küme, depolama, ağ, izleme ve operasyon giderlerini de üstlenirsiniz.
Bu nedenle özel bir ağ veya donanım gereksinimi yoksa self-hosting’i maliyet düşürme gerekçesiyle seçmek zayıf bir argüman haline geliyor. Dinamik havuzlar ve hazırda bekletme boşta kalan işlem maliyetini azaltabilir; ancak başa baş noktası iş yükünün yapısına, başlatma süresine ve ne kadar durumun yeniden oluşturulması gerektiğine bağlıdır. Cursor evrensel bir rakam paylaşmıyor.
Etkinleştirmeden önce güvenlik kontrol listesi
“Self-hosted” ifadesini tek başına onay sinyali olarak görmek yerine bu listeyi güvenlik, platform veya uyumluluk sorumlunuzla birlikte değerlendirin.
- Sınır gereksinimini net yazın. Politikanın checkout’un tamamının, araç çalıştırmanın, kimlik bilgilerinin, çıkarım isteklerinin, yapay nesnelerin veya bunların tamamının çevre içinde kalmasını gerektirip gerektirmediğine karar verin. Self-Hosted Machines yalnızca çalışan makineyi ve tam yerel durumu sizin kontrolünüze verir.
- Geri dönen bağlamı sınıflandırın. Dosya içerikleri, diff’ler, terminal çıktısı, ekran görüntüleri ve MCP sonuçları Cursor’a gönderilebilir. Bu çıktıların kaynak kodu, müşteri verisi, token’lar, dahili URL’ler veya üretim yanıtları içerip içermeyeceğini test edin.
- Privacy Mode’u bilinçli şekilde etkinleştirin. Cursor’ın belirttiği eğitim kullanımını ve sağlayıcıların veri saklama yaklaşımını değiştirir; ancak isteklerin işlenmesini, geçici önbelleğe almayı veya risk tespiti süreçlerini engellemez.
- BYOK’u doğru yorumlayın. Cursor’ın veri kullanımı sayfasına göre API anahtarı, istek yolundan Cursor backend’ini çıkarmaz.
- Yapay nesne çıkışını ayrı değerlendirin. Pull request ve panel ekran görüntülerinin, videoların ve günlük referanslarının kabul edilebilir olup olmadığına göre
cloud-agent-artifacts.s3.us-east-1.amazonaws.comadresine erişime izin verin veya erişimi engelleyin. Güvenlik duvarı destekliyorsa tam host kuralını tercih edin. - Yalnızca dışarı yönlü allowlist kullanın. Sadece dokümante edilen Cursor uç noktalarına ve bilerek etkinleştirilen güncelleme veya bilgisayar kullanımı host’larına izin verin. Çalışan makine için gelen bağlantı portu veya herkese açık IP adresi gerekmemeli.
- MCP taşıma yöntemini inceleyin. Bir sunucunun özel servise erişmesi gerekiyorsa çalışan makine tarafında stdio MCP kullanın ve dönen sonuçları değerlendirin. Bir HTTP/SSE MCP uç noktasının yalnızca servis özel olduğu için ağınızın içinde kaldığını varsaymayın.
- Çalışan makineleri izole edin ve sıfırlayın. Team Pools için makinelerin ajanlar arasında nasıl silineceğini veya yeniden oluşturulacağını, kimlik bilgilerinin nasıl verileceğini ve günlüklerin nasıl izleneceğini tanımlayın. Cursor’ın rehberleri ve şablonları referans mimarilerdir; tamamen yönetilen bir üretim filosu sunmazlar.
- Arıza senaryosunu test edin. Cursor uç noktaları, yapay nesne depolaması, çalışan makine, özel kayıt deposu veya MCP sunucusu kullanılamaz hale geldiğinde ne olduğunu doğrulayın. Yapay nesne host’unun engellenmesini ajan oturumunun engellenmesiyle karıştırmayın.
- Air-gapped iş yüklerinde reddedin. Gereksinim, model bağlamının dışarı gönderilmemesi veya üçüncü taraf bulut çıkarımının kullanılmamasıysa bu mimari uygun değildir. Ajan döngüsü Cursor’ın bulutunda kalır.
| Gerçek gereksiniminiz | Karar |
|---|---|
| Komutlar, yerel durum veya özel donanım sizin ortamınızda çalışmalı | Self-Hosted Machines kullanın; bağlam ve yapay nesne çıkışını kontrol edin. |
| Ajanların özel servislere erişmesi gerekiyor, ancak çalıştırma yönetilen bir VM’de olabilir | Yönetilen Cloud Agents ve desteklenen özel bağlantı yöntemleriyle başlayın. |
| Model bağlamı ağdan çıkamaz veya çıkarım çevrimdışı olmalı | Bu mimariyi kullanmayın; yine Cursor’ın bulutuna bağımlıdır. |
Cursor Self-Hosted Machines gizlilik SSS
Cursor Self-Hosted Machines tamamen self-hosted mı?
Hayır. Cursor, ajan döngüsünü, çıkarımı, planlamayı ve orkestrasyonu bulutunda tutar. Makineniz araçların çalıştırılmasını ve yerel çalışma durumunu barındırır.
Kaynak kod self-hosted makineden dışarı çıkar mı?
Seçili dosya içerikleri, diff’ler, terminal çıktısı, ekran görüntüleri ve yerel MCP sonuçları, ajanın girdileri veya araç sonuçları olarak çalışan makineden çıkabilir. Cursor, checkout’un tamamı ile derleme önbelleğinin çalışan makinede kaldığını söylüyor; dolayısıyla sınır ya hep ya hiç şeklinde değil, kısmi.
Privacy Mode verilerin ağ üzerinden geçmesini engeller mi?
Hayır. Privacy Mode, Cursor’ın açıklamasına göre verilerin Cursor ve model sağlayıcıları tarafından eğitim amacıyla kullanılmasını, Cursor’ın belirttiği saklama düzenlemeleri kapsamında engeller. Ancak çıkarım için gereken bağlamın çalışan makineden gönderilmesini durdurmaz.
BYOK Cursor’ı devre dışı bırakır mı?
Hayır. Cursor’ın veri kullanımı sayfası, API anahtarıyla yapılan isteklerin son istem oluşturma işlemi için yine backend’inden geçtiğini söylüyor. BYOK, çalışan makinenizle model sağlayıcısı arasında doğrudan bağlantı kuruyormuş gibi değerlendirilmemeli.
Ekran görüntülerinin ve videoların yüklenmesini durdurabilir miyim?
cloud-agent-artifacts.s3.us-east-1.amazonaws.com adresine dışarı yönlü erişimi engelleyebilirsiniz. Araç çalıştırma devam eder; ancak yapay nesneler pull request’lerde veya Cursor panelinde görünmez. Diğer ajan oturumu verileri yine Cursor’a geri gönderilebilir.
Çalışan makine için gelen bağlantı kuralı veya VPN gerekir mi?
Cursor, dışarı yönlü HTTPS modelini dokümante ediyor. Gelen bağlantı portu, herkese açık IP adresi veya VPN tüneli gerekmediğini söylüyor; ancak çalışan makinenin dokümante edilen Cursor uç noktalarına ve kullanması gereken servislere dışarı yönlü erişimi yine olmalı.
Team Pools’u kişisel veya daha düşük seviyeli bir planda kullanabilir miyim?
Cursor’ın dokümantasyonu Team Pools’u Enterprise için konumlandırıyor ve servis hesabı API anahtarı gerektiriyor. My Machines, kişisel çalışan makine seçeneği; kişisel API anahtarının Team Pool çalışan makinesini başlatabileceğini varsaymayın.
Cursor Self-Hosted Machines’i tamamen çevrimdışı çalıştırabilir miyim?
Hayır. Ajan döngüsü ve çıkarım Cursor’ın bulutunda kalır; çalışan makinenin de dışarı yönlü bağlantıya ihtiyacı vardır. Çevrimdışı veya air-gapped gereksinimler, orkestrasyonun ve model çıkarımının yerel barındırıldığı farklı bir mimari gerektirir.
Ekibinizin müşteri kontrolünde çalıştırmaya, özel ağlara erişime, özel donanıma veya kalıcı bir ortama ihtiyacı varsa Cursor Self-Hosted Machines kullanılabilir. Gereksinim, yapay zekâ trafiğini buluttan uzak tutmaksa başka bir tasarım seçin: Bu özellik komutların nerede çalıştığını değiştirir, ajanın nerede düşündüğünü değil.