 AIREITER
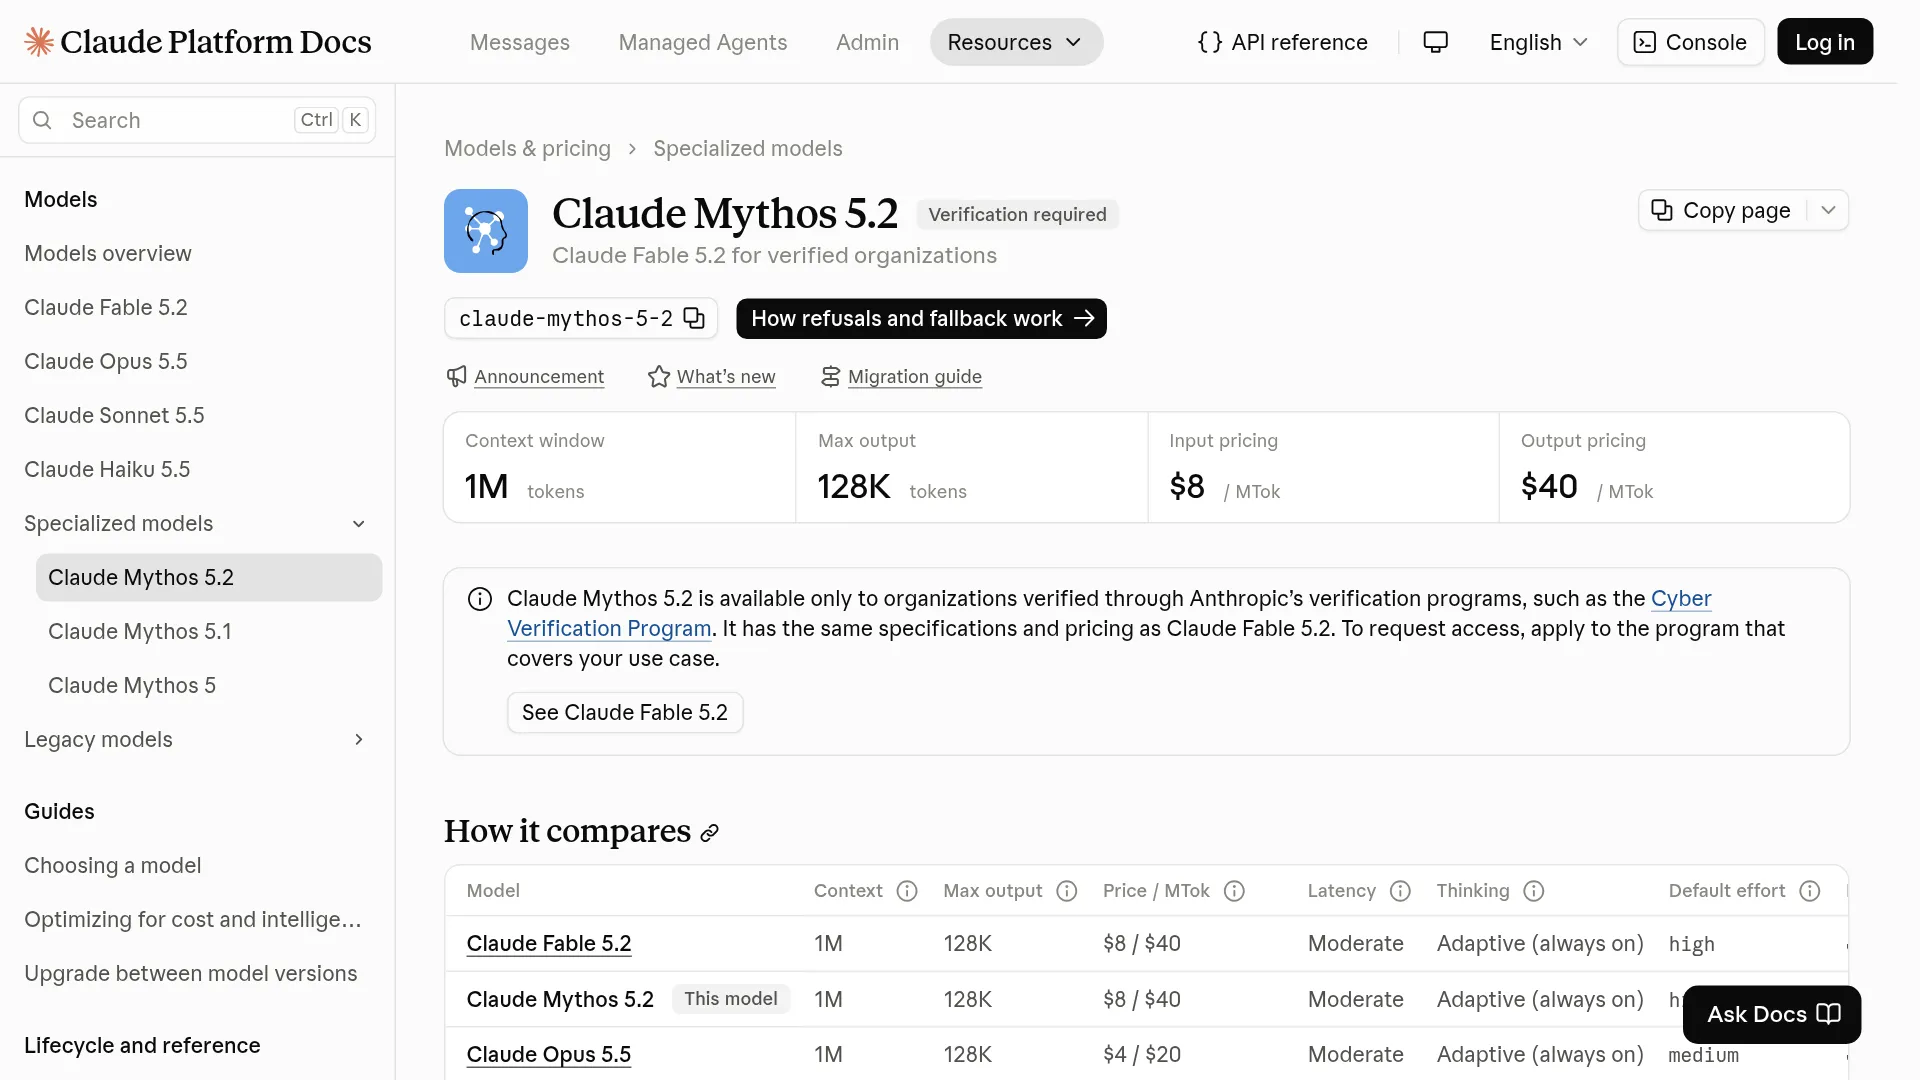
Claude Mythos 5.2, Claude Fable 5.2'nin geri çevirdiği güvenlik ve biyoloji isteklerini yanıtlamak için tasarlandı. duyuruya ve platform dokümanlarına göre iki modelin ağırlıkları, teknik özellikleri ve fiyatı aynı. Fark; güvenlik katmanında ve erişim koşullarında yatıyor:
| Özellik | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| Temel ağırlıklar | Aynı model | Aynı model |
| Model kimliği (Claude API / Google / Foundry) | claude-mythos-5-2 | claude-fable-5-2 |
| Bedrock kimliği | anthropic.claude-mythos-5-2 | anthropic.claude-fable-5-2 |
| Bağlam / azami çıktı | 1M / 128K | 1M / 128K |
| Girdi/çıktı modları | Metin + görsel girdi, metin çıktı | Metin + görsel girdi, metin çıktı |
| Akıl yürütme | Uyarlanabilir, daima açık, varsayılan high | Uyarlanabilir, daima açık, varsayılan high |
| Bilgi kesim tarihi | Haziran 2026 | Haziran 2026 |
| Temel fiyat | MTok başına $8 / $40 | MTok başına $8 / $40 |
| Yayın / kullanım sonu | 9 Kasım 2026 / 9 Kasım 2027'den önce değil | 9 Kasım 2026 nesli |
| Erişim | Doğrulama gerekli | Genel kullanıma açık |
Mythos 5.2 erişimini kimler alabiliyor?
Erişim için üç yol var ve üçünün de odağında kuruluşlar bulunuyor.
1. Cyber Verification Program. Savunma odaklı güvenlik ekiplerinin yanı sıra sızma testi ve red teaming gibi yetkili saldırı çalışmaları yapan yeni katmanlara yönelik. Fable'ın reddettiği OWASP denetimleri, ikili dosya taramaları ya da istismar yeniden üretme iş akışları için başvurulacak program bu. Fable'ın engellediği siber güvenlik istemleri aksi hâlde Opus 4.8'e yönleniyor.
2. Life Sciences Verification Program. Bağlayıcı tasarımı, kapsid modelleme ve benzeri çift kullanımlı çalışmalar yürüten araştırma biyolojisi ekipleri için. Program, ekipler için beta olarak açıldı; bireysel Pro ve Max planlarına genişletilmesi ise gelecek aşama olarak tanımlanıyor. Fable'ın engellediği biyoloji istemleri aksi hâlde Opus 5'e yönleniyor.
3. Enterprise'ta Claude Security. duyuruya göre Claude Enterprise müşterileri, ayrı bir doğrulama başvurusu yapmadan Mythos destekli depo taraması, bulgu takibi ve yama önerilerine erişebiliyor. Şirketiniz zaten Claude Enterprise kullanıyorsa Mythos destekli sonuçlara ulaşmanın en hızlı yolu bu.
Çalışma alanınıza gerekli yetki tanımlanmadan standart bir Claude API anahtarıyla claude-mythos-5-2 çağrısı yapmak başarısız olur. eesel'in uygulamalı incelemesi, iki operasyonel tuzağa dikkat çekiyor: Mythos bir Covered Model olduğu için sıfır saklama onayı verilmedikçe 30 günlük veri saklama zorunluluğu var; ayar yanlışsa tamamlama yerine çalışma alanı yapılandırma hatası alıyorsunuz. Ayrıca Mythos 5.2, Mythos 5.1 ve Mythos 5 ile aynı hız limitini paylaşıyor.
Başvuruyu uzatmadan nasıl yaparsınız?
Anthropic eksiksiz bir kontrol listesi yayımlamıyor. Bu nedenle aşağıdakileri resmî bir SLA değil, belgelenmiş çerçeve ve erken dönem başvuru sahiplerinin deneyimleri olarak değerlendirin:
- Kuruluş olarak başvurun. Her iki program da güvenlik uzmanlarına, araştırma ekiplerine ve şirketlere yönelik. Tekil başvurular düzenli olarak tıkanıyor. Bir başvuru sahibinin yaşadığı bir haftalık süreç buna örnek: Kendi uygulamasındaki savunma amaçlı çalışma reddedildi, iki programa yaptığı başvurudan da yanıt alamadı:
Siber güvenlikte eşit bir oyun alanı yok gibi görünüyor! Oturum yönetimimizi OWASP standartlarına göre doğrulamaya çalışırken hem Claude Code hem de Codex tarafında kısıtlamalara takıldım... Daybreak ve Cyber Verification Program'a başvurdum ama hâlâ kabul edilmedim.
— @danpdc, gerçek kullanıcı paylaşımı, 10 Kasım 2026
- Engellenen iş akışını somutlaştırın. Ekibinizi, savunma veya araştırma amacınızı ve işi durduran Fable retlerini açıkça belirtin. Fable, meşru çalışmaları gereğinden fazla engelleyebiliyor: Test uzmanları kendi oyun yapısı analizlerinde (@Motion_Viz) ve görünür bir siber güvenlik içeriği olmayan istemlerde (@DeryaTR_) ret aldıklarını bildiriyor. Bu nedenle genel bir "güvenlik araştırması" açıklaması yerine ret kanıtını ekleyin.
- 7 gün, bulutlar için de 5 gün daha planlayın. eesel incelemesi, Anthropic'in ilk yanıtı için yaklaşık yedi iş günü; Bedrock, Google Cloud veya Foundry erişiminin yayılması için de yaklaşık beş gün daha gerektiğini bildiriyor.
- İlk çağrıdan önce saklama ayarını düzeltin. Yöneticinizin yetkiyi doğru çalışma alanına eklediğinden ve 30 günlük saklama ayarını ya da onaylanmış sıfır saklama istisnasını doğruladığından emin olun.
- Fast mode'u ayrı bir onay olarak görün. duyuruya göre Fast mode ($16 girdi / $80 çıktı, 2.5 kata kadar token hızı) yalnızca doğrulama programı üyelerine açık kalıyor. Mythos onayının her bulutta bunu da otomatik olarak kapsadığını varsaymayın.
Kullandığınız tüm platformlarda 5.2 yayına alınana kadar Mythos 5.1'i sabit tutun. eesel incelemesi, Bedrock'ta düzenlenmiş düşünme geçmişinin başarısız olduğunu ve bir Mythos 5.1 danışmanının artık Mythos 5.2 yürütücüsüyle eşleşmediğini belirtiyor.
Fable engelliyorsa Mythos onayına kadar ne kullanmalı?
| Durumunuz | Şimdi kullanın | Neden |
|---|---|---|
| Fable'ın engellediği savunma taraması veya zafiyet önceliklendirmesi | Opus 5.5 ($4 / $20) veya Enterprise'ta Claude Security | Anthropic'in daha geniş kapsamlı dahili değerlendirmeleri, genel zafiyet tespitinde Opus 5.5'i token fiyatının yarısına Mythos 5.2 ile yaklaşık aynı seviyede gösteriyor |
| Siber güvenlik/biyoloji içermeyen en zorlu uzun kodlama veya araştırma işleri | Fable 5.2 ($8 / $40) | Mythos ile aynı ağırlıklar; Fable 5.1'e kıyasla yaklaşık %55 daha az engelleme ve %30'a kadar daha hızlı çıktı |
| Rutin inceleme, ajan ve destek iş yükleri | Sonnet 5.5 ($2 / $10) veya Haiku 5.5 (başlangıç fiyatı $0.10 / $0.50) | Aynı 1M bağlam ve 128K çıktı sınırı, hızlı veya en hızlı gecikme, doğrulama gerektirmiyor |
Öne çıkan güvenlik kıyaslamalarında — tamamı Anthropic tarafından yürütüldüğü için bunları üretici kanıtı olarak okumak gerekir — Mythos 5.2 önde. duyuru ile iThinkDiff analizi şu rakamlarda hemfikir:
| Değerlendirme | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (güvenlik katmanı olmadan) |
|---|---|---|---|
| CVE Rediscovery (1,829 CVE, Ekim 2026) | 89.6% | 78.3% | 81.3% |
| CyScenarioBench | 76.3% | 61.7% | 67.6% |
| Sandbox'tan kaçış (yerleştirilmiş kimlik bilgileri, 1,800+ senaryo) | 3.1% | 21% | 3.3% |
Her iki ikincil değerlendirmede de aktarılan Anthropic notu şu: Daha geniş kapsamlı dahili zafiyet tanımlama testinde Mythos 5.2, yaklaşık olarak Opus 5.5 seviyesinde kalıyor. Avantaj CVE yeniden keşfi ve senaryo testlerinde gerçek; ancak her durumda geçerli değil. Duyuruda aktarılan iş ortağı çalışmaları da ek bağlam sunuyor: Bir test uzmanı, diğer tüm frontier modellerin kaçırdığı her altı doğrulanmış hatadan birini bulduğunu belirtiyor; Mozilla ise Firefox kampanyalarında Mythos 5.1'e kıyasla keşif sayılarının yaklaşık ikiye katlandığını bildiriyor.
Evrak işine değip değmeyeceğini belirleyen fiyat hesabı
Mythos 5.2, Mythos 5.1'den ($10 / $50) %20 daha ucuz ve Opus 5.5'in tam 2 katı fiyatlı:
| Kullanım | Milyon token başına fiyat |
|---|---|
| Standart girdi | $8 |
| Standart çıktı | $40 |
| 5 dakikalık önbellek yazımı | $10 |
| 1 saatlik önbellek yazımı | $16 |
| Önbellek okuması | $0.20 |
| Batch girdi / çıktı | $4 / $20 (%50 indirim) |
| Fast mode girdi / çıktı | $16 / $80 (yalnızca doğrulanmış kuruluşlar) |
Çıktı, girdiden 5 kat pahalı. Bu yüzden model etiketi yerine çıktı disiplininiz ve önbellek isabet oranınız faturayı daha çok belirler. Girdi fiyatının %2.5'i olan önbellek okumaları ve yarı fiyatlı batch işlemleri, tarama ve ajan iş yüklerinde asıl tasarrufu sağlar. Mythos, Opus'un kaçırdığını bulduğunda veya başka hiçbir modelin çalıştıramadığı biyoloji işlerini açtığında Opus'a göre 2 katı maliyetini haklı çıkarır.
Kabul edilmesi gereken karşılık şu: Mythos 5.2, belirtilen CVE Rediscovery (%89.6) ve CyScenarioBench (%76.3) testlerinde Anthropic'in en yüksek puanlı modeli; ancak bu avantajın her puanı için Opus'un iki katı token fiyatına ek olarak başvuru süreci, veri saklama tavizi ve paylaşılan hız limiti ödüyorsunuz. İşiniz reddedilmiyorsa, hiç açmayacağınız kilitler için ödeme yapıyorsunuz demektir.