 AIREITER
Sua chave da OpenAI pode estar válida, a chamada pode ser concluída com sucesso e, ainda assim, o saldo do OpenRouter diminuir. No BYOK do OpenRouter, cobrança do provedor, taxa da plataforma e capacidade de fallback seguem fluxos distintos. E a regra atual não é mais aquela baseada em um milhão de requisições.
Antes de tudo, identifique qual cobrança você está analisando
Com o BYOK do OpenRouter, a requisição usa uma credencial do provedor armazenada no seu workspace, enquanto o OpenRouter continua sendo a camada de API e roteamento. Na prática, existem três fluxos financeiros separados:
| O que aparece | O que normalmente significa | Onde confirmar |
|---|---|---|
| Uma cobrança da OpenAI, Anthropic, Google Cloud, AWS ou outro provedor | Sua conta no provedor atendeu à requisição | Console de faturamento e uso do provedor |
| Uma taxa de BYOK descontada dos créditos do OpenRouter | Seu workspace ultrapassou a franquia atual de BYOK sem taxa | Preços do OpenRouter e Activity |
| Créditos do OpenRouter descontados por inferência de modelo | A requisição usou capacidade financiada pelo OpenRouter, muitas vezes após falha do BYOK ou fallback entre provedores | Activity: filtros de provedor atendente, modelo e chave de API |
A primeira pergunta de diagnóstico não é “Eu cadastrei minha chave?”, mas sim “Qual provedor realmente atendeu esta requisição?”. Uma chave configurada pode falhar por limites de taxa, saldo insuficiente no provedor, permissões ou indisponibilidade temporária. Com fallback habilitado, o OpenRouter pode concluir a chamada por outro provedor e cobrar seu saldo do OpenRouter por essa rota, como explica o artigo de suporte sobre cobranças de BYOK.
O que o BYOK do OpenRouter muda — e o que continua igual
O BYOK direciona o tráfego elegível pela credencial do seu provedor, mas mantém a API e a camada de roteamento do OpenRouter. Segundo a documentação de BYOK, as credenciais são criptografadas e usadas nas requisições encaminhadas ao provedor especificado.
BYOK não torna a inferência gratuita: o provedor continua contabilizando o uso do modelo, e o OpenRouter pode cobrar uma taxa de plataforma separada depois da franquia aplicável. Usar sua própria chave também não contorna regras de privacidade de workspace, conta ou requisição. Se não houver nenhum endpoint elegível, a chamada falhará mesmo que a credencial seja válida.
A taxa atual de BYOK considera o valor da inferência, não a quantidade de requisições
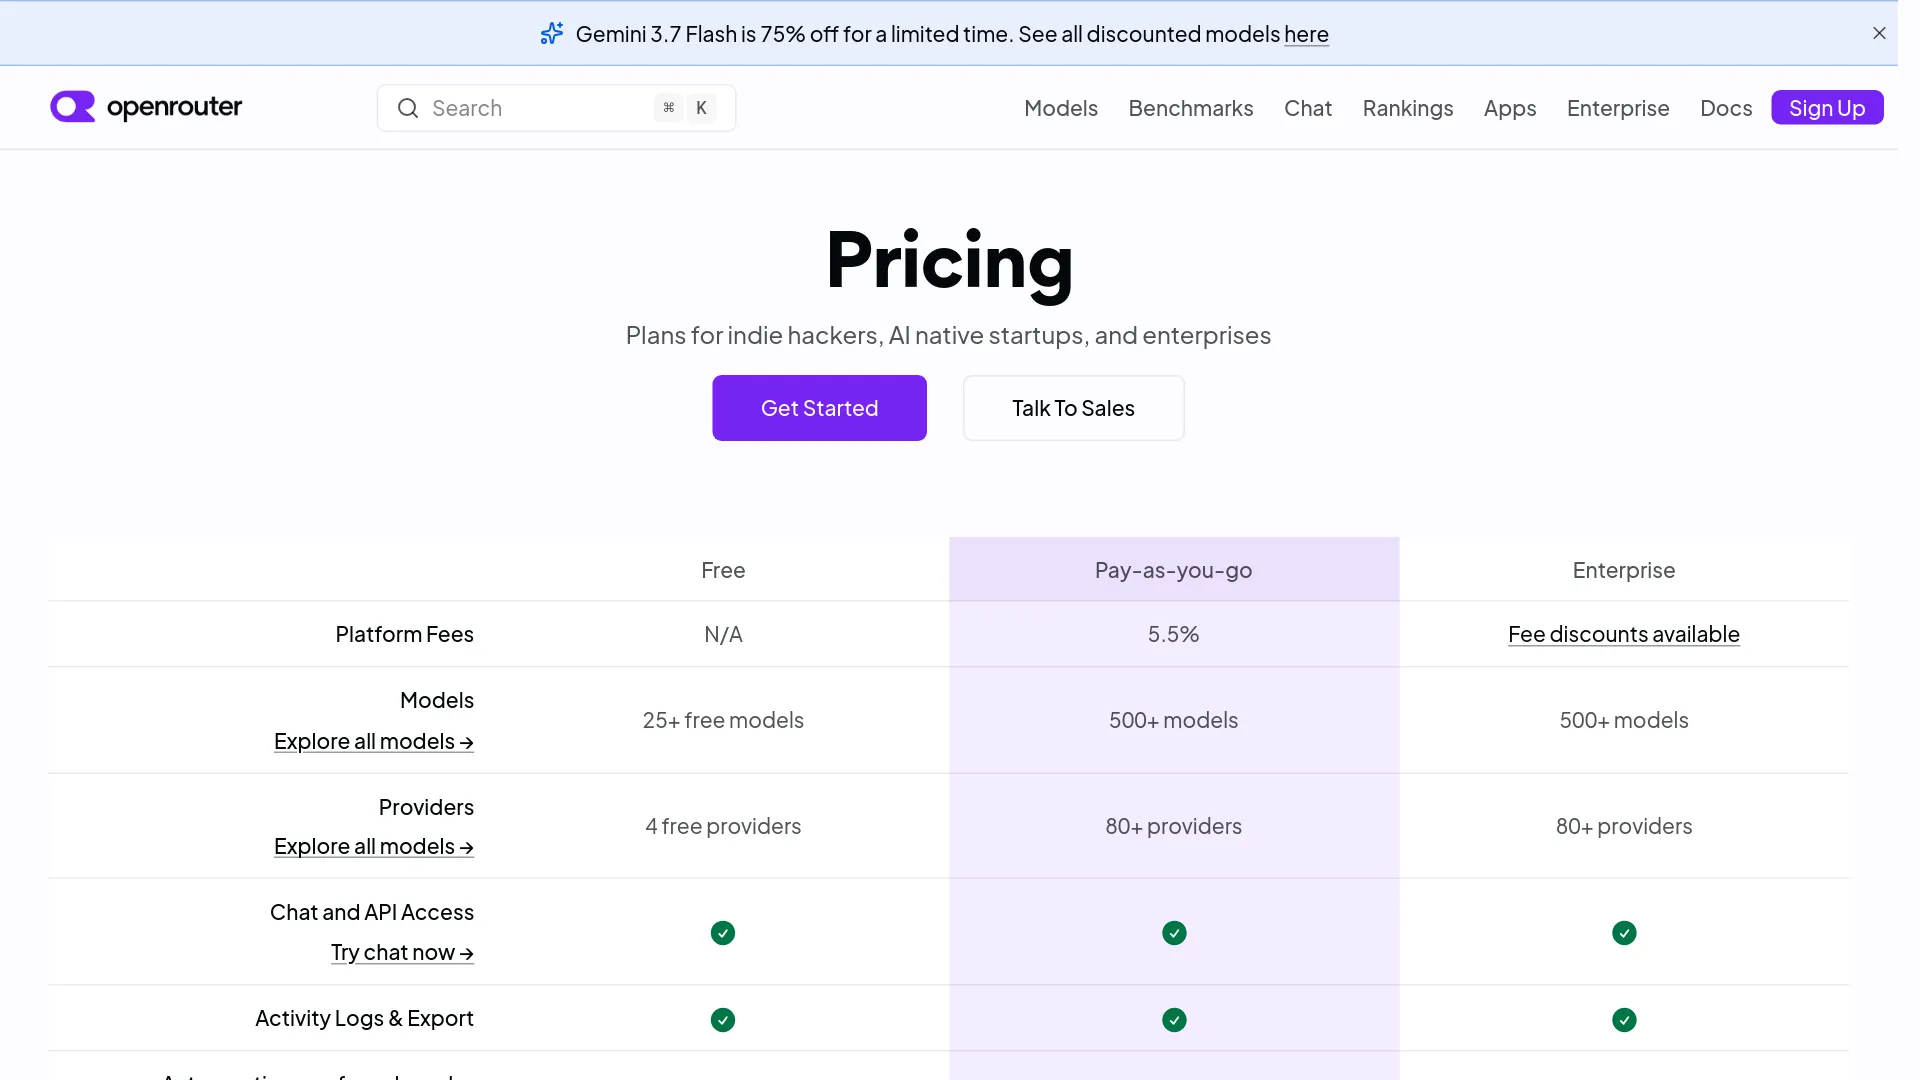
A página atual de preços do OpenRouter define a franquia de BYOK sem taxa pelo valor de tabela da inferência, e não pelo número de requisições:
| Plano | Valor mensal de BYOK antes da taxa de plataforma | Taxa após a franquia |
|---|---|---|
| Pay-as-you-go | $25,000 em inferência pelo preço de tabela | 5% |
| Enterprise | $200,000 em inferência pelo preço de tabela | 5% |
A franquia é calculada com base no que o mesmo modelo e provedor normalmente custariam no OpenRouter, não necessariamente na fatura negociada com seu provedor. Depois da franquia, a taxa de BYOK de 5% é descontada dos créditos do OpenRouter; a cobrança do provedor continua sendo separada.
Mantenha três tipos de cobrança em controles separados
- Custo de inferência do provedor: o provedor cobra a conta associada à credencial de BYOK.
- Taxa de plataforma do BYOK: o OpenRouter cobra 5% após a franquia vigente do plano, usando créditos do OpenRouter.
- Custo de inferência por fallback: créditos do OpenRouter pagam uma rota que usou capacidade de provedor financiada pelo OpenRouter, em vez do caminho BYOK pretendido.
As taxas na compra de créditos são outra coisa: a página de preços do OpenRouter informa uma taxa de plataforma de 5.5% para Pay-as-you-go. Uma cobrança de recarga não comprova que uma requisição específica usou fallback.
Por que a resposta antiga de 1 milhão de requisições ainda aparece nas buscas
O anúncio do OpenRouter de outubro de 2025 falava em um milhão de requisições BYOK mensais sem taxa de plataforma, seguido de uma taxa de 5%. Essa era a política histórica descrita no anúncio datado; a página agora informa que os preços de BYOK mudaram em agosto de 2026. Para estimativas, use a franquia baseada no valor de inferência pelo preço de tabela exibida na página atual de preços e registre a data da consulta.
O fallback define se o BYOK será ou não uma fronteira rígida
O objetivo padrão de roteamento do OpenRouter é concluir a requisição. O guia de BYOK descreve chaves priorizadas, endpoints compartilhados do OpenRouter e chaves de fallback como posições diferentes na rota:
- Chaves BYOK priorizadas são tentadas na ordem configurada.
- Se essas tentativas falharem, a capacidade compartilhada do OpenRouter poderá ser usada.
- Chaves BYOK marcadas como fallback são tentadas depois dos endpoints compartilhados.
- Várias chaves correspondentes para o mesmo provedor podem ser tentadas em sequência.
A ordem dos provedores acrescenta uma particularidade: endpoints BYOK compatíveis são tentados antes dos endpoints compartilhados, mesmo quando esse provedor aparece mais adiante no array order solicitado. Portanto, uma requisição pode usar uma chave BYOK antes do que sua regra geral de ordenação de provedores sugere.
Escolha entre confiabilidade e previsibilidade de cobrança
A opção do painel Always use for this provider impede que o OpenRouter use sua credencial compartilhada para aquele mesmo provedor. Ela não é uma chave global de “nunca use créditos do OpenRouter”. O artigo de suporte do OpenRouter afirma que uma requisição ainda pode sair de uma chave BYOK da Anthropic para outro provedor compatível, como Google Vertex, se o fallback entre provedores continuar disponível.
Para ter certeza sobre a cobrança, restrinja a própria requisição:
{
  "model": "anthropic/claude-sonnet-4.5",
  "messages": [
    { "role": "user", "content": "Summarize this document." }
  ],
  "provider": {
    "only": ["anthropic"]
  }
}
Com provider.only, uma falha da Anthropic se torna um erro de API, em vez de uma troca silenciosa para outro provedor. Essa é a escolha adequada para workloads regulados, acordos de dados específicos de um provedor ou relatórios de custo que precisam associar cada requisição a uma única conta upstream. Já para um produto interativo, no qual disponibilidade importa mais do que a titularidade estrita do provedor, não costuma ser uma boa configuração padrão.
Um usuário real do r/openrouter descreveu o mesmo controle:
“você pode especificar provedores em order/only na própria requisição para forçar o uso apenas dos seus BYOK.” — u/Randomdotmath, tópico no Reddit
Se o fallback faz parte do seu desenho de confiabilidade, inclua-o no orçamento. Se não faz, desative-o no limite da requisição.
Confira a rota no Activity antes de culpar a taxa
Segundo o FAQ do OpenRouter, o Activity mostra o histórico de uso e permite filtrá-lo por modelo, provedor e chave de API. Verifique:
- Provedor atendente: ele corresponde ao provedor vinculado à sua credencial BYOK?
- Modelo e endpoint: o roteador escolheu outro endpoint compatível?
- Chave de API da aplicação: qual chave de ambiente ou workspace fez a requisição?
- Desconto de créditos: o valor é gasto de inferência, taxa de BYOK ou alteração de saldo ligada a uma recarga?
Se o provedor no Activity for diferente do provedor BYOK, investigue o fallback antes de trocar a credencial. Se o provedor for o mesmo e o volume estiver próximo da franquia do plano, investigue a taxa de plataforma do BYOK. Assim, você evita rotacionar uma chave válida para resolver um problema de política de roteamento.
Uma estrutura de chaves para produção que permite rotação
Trate a chave de aplicação do OpenRouter e a credencial upstream de BYOK como segredos diferentes, com responsáveis diferentes:
| Segredo | Usado por | Responsável pela rotação | Controle típico |
|---|---|---|---|
| Chave de API da aplicação OpenRouter | Sua aplicação ou cliente | Equipe de plataforma/segurança | Chave por ambiente, limite, expiração e substituição rápida |
| Credencial do provedor upstream | Conexão do OpenRouter com o provedor | Responsável pela nuvem/provedor | IAM do provedor, cota, escopo de modelos e rotação no lado do provedor |
| Chave da Management API do OpenRouter | Provisionamento e administração | Equipe de segurança/plataforma | Acesso altamente restrito no gerenciador de segredos; nunca usar para completions |
Como configurar e testar uma credencial BYOK
Siga este caminho curto antes de investigar tráfego de produção:
- Adicione a credencial do provedor nas configurações de BYOK do workspace ou crie-a pela API de gerenciamento de BYOK.
- Dê a ela um nome que identifique provedor, ambiente e finalidade.
- Aplique filtros de modelo, chave de API do OpenRouter ou membro antes de compartilhar a credencial do workspace.
- Posicione a chave na seção priorizada e adicione uma chave de fallback apenas se seu papel de cobrança e contingência estiver explícito.
- Envie uma requisição de teste, confira o provedor atendente no Activity e então decida se o fallback compartilhado deve continuar habilitado.
Para provedores de nuvem, as credenciais não são intercambiáveis:
| Caminho do provedor | O que validar antes do teste |
|---|---|
| Azure AI Foundry | Use a família de recursos *.services.ai.azure.com e um resource_name; o guia oficial recomenda a configuração Foundry. |
| Azure OpenAI | Use a família de recursos *.openai.azure.com com mapeamentos explícitos de deployment quando necessário. |
| Amazon Bedrock | Uma chave de API Bedrock é vinculada à região; credenciais AWS oferecem mais flexibilidade quando os workloads abrangem várias regiões. |
| Google Vertex AI | Forneça o JSON da conta de serviço e valide as permissões do projeto e a região selecionada. |
Essas limitações vêm da documentação de BYOK específica por provedor do OpenRouter. Um segredo válido com tipo de recurso, região, deployment ou permissão incorretos representa uma falha de configuração, não uma evidência de que o BYOK não é compatível.
As configurações de BYOK do OpenRouter aceitam filtros para slugs de modelos, hashes de chaves de API do OpenRouter e membros do workspace. Todos os filtros ativos precisam corresponder para que uma credencial seja elegível, e a documentação permite até 100 entradas por filtro. Use listas de permissão explícitas; divida equipes grandes por workspace em vez de manter uma credencial cada vez mais abrangente.
Rotacione a chave da aplicação OpenRouter sem trocar as chaves dos provedores
O cookbook de rotação de chaves de API do OpenRouter descreve as credenciais de provedores BYOK como associadas à conta OpenRouter, e não a uma chave de aplicação específica. A sequência sem indisponibilidade é:
- Crie uma chave substituta de aplicação do OpenRouter com nome descritivo e limite apropriado.
- Armazene-a no seu gerenciador de segredos e faça o deploy em todos os serviços, jobs e ambientes que usam a chave antiga.
- Confirme no Activity que o tráfego de produção está usando a chave substituta.
- Exclua a chave antiga somente depois de concluir a migração.
A documentação da Management API informa que as chaves da Management API são credenciais administrativas e não podem chamar endpoints de completion. A chave substituta precisa estar disponível antes de revogar a chave antiga da aplicação.
Faça a rotação da credencial do provedor separadamente
Rotacionar a chave do provedor é uma mudança diferente. Siga a política de credenciais do próprio provedor e teste exatamente o modelo, a região, as permissões e a cota usados pelo workload.
- Crie a credencial substituta no provedor upstream, com as permissões mínimas necessárias.
- Adicione-a à conexão BYOK do OpenRouter com nome distinto e prioridade controlada.
- Envie uma requisição de teste e confira o Activity.
- Promova a substituta para a posição primária e acompanhe erros e uso no provedor.
- Revogue a credencial antiga no provedor upstream após a janela de sobreposição.
Essa sequência é uma recomendação operacional baseada no comportamento de prioridade documentado pelo OpenRouter; as regras de revogação do próprio provedor continuam sendo a referência. A API de criação de BYOK do OpenRouter aceita uma credencial bruta, mas informa que ela é criptografada em repouso e não é devolvida em respostas posteriores da API. Mantenha a credencial original no seu próprio gerenciador de segredos, pois o OpenRouter não é uma cópia para recuperação.
Quando BYOK no OpenRouter não deve ser sua escolha padrão
O acesso direto ao provedor é uma opção padrão melhor quando os logs nativos de um único provedor, o comportamento exato do endpoint ou as ferramentas do fornecedor importam mais do que o roteamento unificado. BYOK é mais adequado para várias contas de provedores, créditos já existentes nos provedores ou capacidade contratada, além de controles no nível do workspace.
Perguntas frequentes sobre BYOK no OpenRouter
O OpenRouter ainda cobra quando uso minha própria chave?
Sim. O provedor pode cobrar pela inferência realizada com a credencial BYOK; o OpenRouter pode descontar dos créditos uma taxa de plataforma BYOK de 5% após a franquia vigente do plano; e o fallback pode fazer com que os créditos do OpenRouter paguem uma rota em outro provedor.
“Always use for this provider” bloqueia todo fallback?
Não. A opção impede que o OpenRouter use sua própria credencial compartilhada para o provedor indicado, mas não bloqueia a migração da requisição para outro provedor compatível. Use provider.only quando essa rota entre provedores precisar ser impossível.
Como uma empresa deve lidar com segurança e orçamento de BYOK?
O OpenRouter afirma que as credenciais são criptografadas, que chaves brutas de provedores não são devolvidas pela Management API e que, por padrão, gastos de BYOK são excluídos dos guardrails e orçamentos do workspace. A documentação de BYOK orienta habilitar Include BYOK spend ou include_byok_in_budgets quando for necessário um orçamento combinado; equipes enterprise também devem usar credenciais de privilégio mínimo, separação por workspace, filtros, guarda no gerenciador de segredos, rotação e revisão do Activity.
A configuração padrão deve refletir a falha que você aceita tolerar
| Requisito predominante | Configuração recomendada | O que você abre mão |
|---|---|---|
| Vários provedores, API unificada e resiliência | BYOK com chaves priorizadas e fallback controlado | Algumas requisições podem usar créditos do OpenRouter ou outro provedor |
| Uma conta de provedor, cobrança previsível ou fronteira rígida de dados | BYOK com provider.only e verificações no Activity | Indisponibilidades e limites de taxa do provedor viram erros da aplicação |
| Um provedor, diagnósticos nativos e comportamento exato do fornecedor | API direta do provedor | Roteamento unificado, fallback entre provedores e análises de workspace do OpenRouter |
| Acesso compartilhado em ambiente enterprise | BYOK delimitado por workspace, filtros, rotação de chaves de gerenciamento e inclusão explícita no orçamento | Mais administração antes de uma credencial poder ser compartilhada amplamente |
Escolha os controles de roteamento e orçamento conforme o requisito que não pode ser comprometido: conclusão da requisição, titularidade do provedor ou visibilidade de custos.