 AIREITER
Um agente de programação capaz de editar arquivos, instalar pacotes e chamar APIs precisa de mais do que um aviso no prompt de sistema. O NVIDIA OpenShell tira essas permissões do alcance direto do agente e as coloca em um sandbox controlado por políticas. Ainda assim, sobra para você o trabalho mais difícil: escrever políticas completas e validar a implantação.
Veredito rápido: o OpenShell delimita o runtime, mas não é um framework de agentes
O NVIDIA OpenShell é um runtime de código aberto para agentes autônomos. A documentação da versão 0.1.x descreve um Gateway, um Supervisor por sandbox, controles de sistema de arquivos e processos aplicados pelo kernel, rede mediada, associação de credenciais e ferramentas para revisar políticas. A proposta é envolver agentes como Codex e Claude Code sem reescrevê-los, segundo o blog técnico da NVIDIA publicado em 28 de setembro de 2026 (NVIDIA Technical Blog).
A distinção importante aqui é entre contenção e inteligência: o OpenShell pode bloquear uma gravação não autorizada em arquivo ou uma solicitação de rede, mas não consegue fazer uma política incompleta identificar todas as rotas indiretas para a mesma ação de negócio. Eu faria um piloto com ele em tarefas de programação controladas e na infraestrutura de agentes, mas não trataria um sandbox como prova de que um agente de produção é seguro.
O que o OpenShell controla de fato
O OpenShell separa o gerenciamento da frota da carga de trabalho. O Gateway gerencia sandboxes e políticas, o Supervisor intermedeia as solicitações que saem da carga de trabalho, e o Sandbox executa o agente com restrições no sistema operacional (NVIDIA Technical Blog).
| Camada | O que protege | Pode mudar durante a execução? |
|---|---|---|
| Sistema de arquivos | Arquivos e diretórios | Não; é preciso recriar o sandbox |
| Processos | Privilégios e comportamento das chamadas de sistema | Não; é preciso recriar o sandbox |
| Rede | Hosts, portas, binários e operações selecionadas de API | Sim |
| Credenciais do provedor | Segredos usados em endpoints aprovados | Sim |
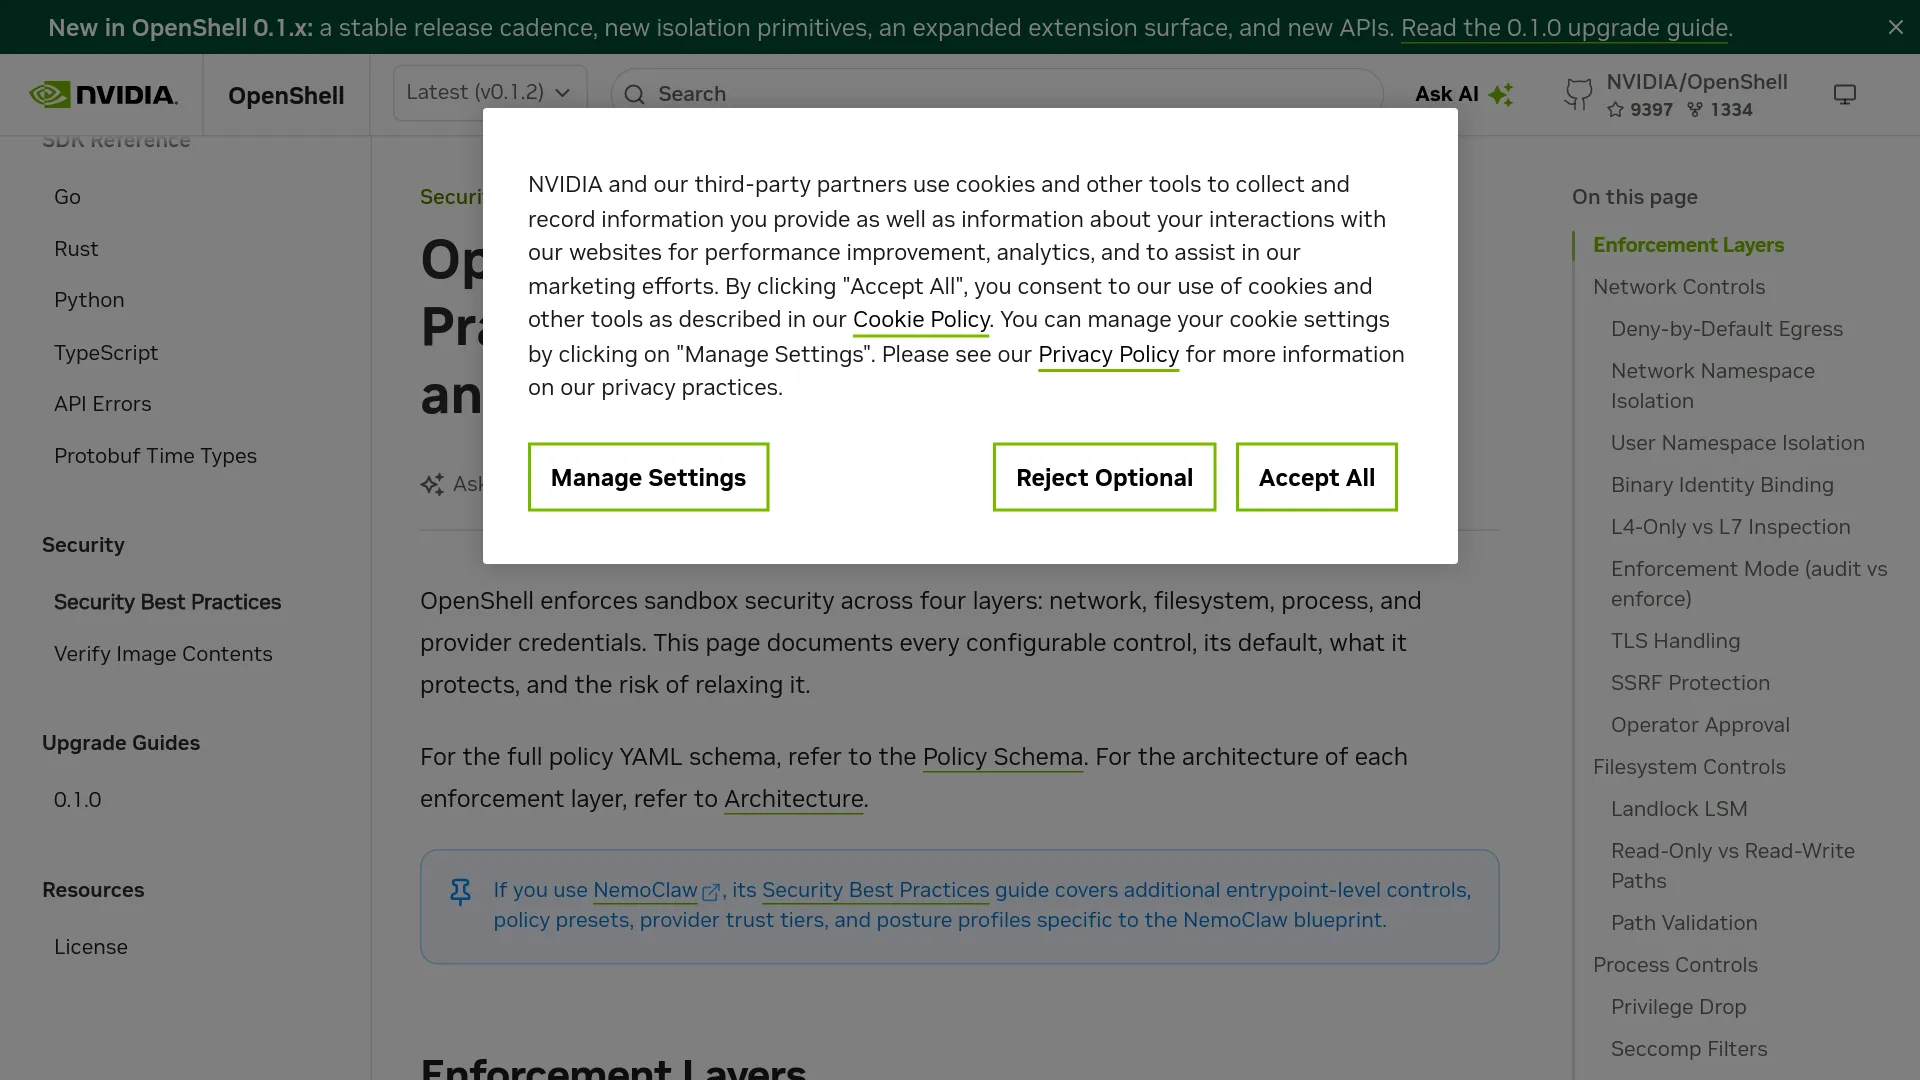
O OpenShell aplica as políticas abaixo da camada da aplicação e mantém as credenciais reutilizáveis fora do agente, associando-as apenas a solicitações aprovadas (OpenShell README).
“O OpenShell é o runtime seguro e privado para frotas de agentes autônomos de IA.” — OpenShell README, da NVIDIA (fonte)
O modelo de segurança é mais forte nas fronteiras — e mais fraco no desenho das políticas
Os controles documentados do OpenShell são úteis porque bloqueiam por padrão em várias fronteiras da infraestrutura. Mas eles não substituem o mapeamento das ações que o agente pode combinar.
Sistema de arquivos, processos e rede em uma única visão operacional
O guia de segurança mais recente descreve o Landlock para controlar o acesso ao sistema de arquivos, o seccomp e a remoção de privilégios para restringir processos, além de um proxy CONNECT com avaliação de políticas via OPA para o tráfego de saída (OpenShell Security Best Practices). Caminhos de sistema de arquivos não listados ficam inacessíveis, o tráfego de saída é bloqueado por padrão e as regras de rede podem vincular o acesso à identidade de um binário.
As regras de rede vão além de simplesmente verificar host e porta. Políticas REST podem inspecionar métodos e caminhos; políticas GraphQL podem analisar operações e campos raiz; políticas WebSocket podem examinar handshakes e mensagens. O compromisso é operacional: regras amplas são mais fáceis de manter funcionando, enquanto regras restritas são mais fáceis de defender.
As restrições de sistema de arquivos e processos são definidas quando o sandbox é iniciado. As permissões de rede podem ser atualizadas com o sandbox em execução, mas uma aprovação se transforma em uma revisão de política persistente para aquela instância. Isso facilita a iteração sem tornar todos os controles mutáveis.
As credenciais são intermediadas, não magicamente inofensivas
A intermediação de credenciais reduz a exposição, mas não torna seguro um endpoint permissivo demais. Uma política de API somente leitura pode limitar uma credencial que tecnicamente tem acesso de gravação; ela não corrige uma política que já permite operações destrutivas.
O guia de segurança recomenda começar com as regras L7 no modo audit, revisar as solicitações reais e só então mudar para enforce. O modo de auditoria registra as violações, mas encaminha as solicitações, portanto serve para descoberta — não para bloquear tráfego em produção.
Como avaliar o OpenShell sem confundir demonstração com resultado de segurança
O tutorial oficial da NVIDIA usa curl e a API REST não autenticada do GitHub para demonstrar acesso negado, regras somente leitura e substituição de políticas em tempo real; é um caminho de aprendizado, não um benchmark independente (NVIDIA Technical Blog).
Use o tutorial para responder a três perguntas de configuração:
- Seu agente consegue começar sem acesso à rede e receber apenas os endpoints de que precisa?
- Você consegue expressar a diferença importante entre operações de leitura e gravação nas suas APIs?
- A equipe de operações consegue revisar bloqueios e alterações de política sem dar ao agente permissão para aprovar a própria solicitação?
Em um piloto real, inclua casos adversariais: tentativas de usar symlinks e atravessar caminhos, instalação de pacotes, processos filhos do shell, binários alternativos, placeholders de credenciais enviados ao host errado e combinações de ações individualmente permitidas. Os materiais públicos não apresentam medições de latência, sobrecarga de inicialização ou taxa independente de escapes. Portanto, colete esses números no seu próprio ambiente, em vez de transformar as afirmações de arquitetura do produto em resultados de teste.
O que pode impedir uma decisão de produção
Três restrições devem orientar a decisão de levar o produto para produção:
- Maturidade e compatibilidade. O repositório lista Linux, macOS com Apple Silicon e Windows via WSL 2 experimental, com Docker, Podman ou virtualização no host como opções de execução. O Kubernetes exige uma CNI que aplique
NetworkPolicy; os user namespaces do Kubernetes também dependem de versões recentes do kernel, do Kubernetes e do runtime, enquanto a compatibilidade com GPU nessa combinação não foi verificada (OpenShell README; Security Best Practices). - Composição das políticas. Um teste com usuário real feito por @liyun0016 relatou que os testes explícitos de negação passaram, mas editar um repositório, modificar o CI e disparar o CI poderiam se combinar em um caminho não autorizado até a produção (post). O OpenShell aplica as regras que você escreve; ele não define as regras de negócio que foram esquecidas.
- Qualidade das evidências. A NVIDIA relata experimentos adversariais de longa duração sem gravações em repositórios protegidos, mas não publica a quantidade de modelos, referências de comparação, taxas de falsos positivos ou reprodução independente no material técnico citado. Trate isso como evidência do fornecedor, não como certificação.
“O OpenShell é claramente bom em aplicar as regras que você fornece. Mas ... a camada de políticas parece ser o verdadeiro gargalo.” — @liyun0016 (fonte)
Quem deveria usar o NVIDIA OpenShell agora?
| Situação | Decisão |
|---|---|
| Agente de programação local com arquivos sensíveis | Vale um piloto se os requisitos de runtime para Linux/macOS forem compatíveis e as políticas começarem restritas |
| Frota de agentes da equipe com vários workspaces | Faz sentido quando as equipes precisam de workspaces isolados, revisão compartilhada de políticas e intermediação de credenciais |
| Implantação em Kubernetes com uso intenso de GPU | Faça um piloto com cuidado; a compatibilidade entre user namespaces e GPU exige validação separada |
| Agente de produção sem supervisão e com autoridade ampla sobre o negócio | Não dependa apenas do OpenShell; adicione aprovações de negócio, controles no nível da ação, logs e rollback |
| Necessidade de um sandbox simples apenas para código Python | Compare um sandbox criado para esse fim; o OpenShell pode oferecer mais plano de controle do que você precisa |
Minha recomendação é fazer um piloto delimitado, não uma migração geral: escolha um agente, um workspace, uma política de rede com bloqueio por padrão e um conjunto pequeno de tarefas reversíveis. Meça o ruído das solicitações bloqueadas, o tempo de inicialização, a manutenção das políticas e se uma sequência de ações permitidas consegue atravessar uma fronteira de negócio.
FAQ do NVIDIA OpenShell
O NVIDIA OpenShell exige uma GPU NVIDIA?
O README documenta caminhos de execução em CPU e GPU e lista Docker, Podman e virtualização no host. O runtime não é apresentado como dependente de uma GPU NVIDIA, mas valide a combinação exata de drivers e implantação de que você precisa.
O OpenShell está pronto para produção?
O OpenShell 0.1.x tem uma linha de versões documentada, mas os materiais oficiais não oferecem certificação de segurança independente nem benchmarks amplos de desempenho. Trate-o como uma infraestrutura que precisa ser validada de acordo com o seu modelo de ameaças, não como uma garantia universal para produção. O repositório lista a licença Apache 2.0; reserve orçamento para sua própria computação, operação do gateway, manutenção das políticas e testes de segurança (OpenShell README).
Veredito geral: aprovado.
O OpenShell roda Claude Code ou Codex?
O blog técnico da NVIDIA cita Claude Code e Codex entre os agentes compatíveis. O runtime foi projetado para envolver cargas de trabalho de agentes existentes, sem exigir uma reescrita.
As regras do sistema de arquivos podem mudar sem recriar um sandbox?
Não. O guia de segurança classifica os controles de sistema de arquivos e processos como estáticos. As políticas de rede e as associações de provedores podem mudar enquanto o sandbox está em execução.
Qual é a diferença entre OpenShell e Docker?
O Docker fornece uma primitiva de conteinerização. O OpenShell acrescenta uma camada de políticas voltada para agentes, com controles de sistema de arquivos, processos, rede, operações de API, credenciais e revisão de políticas. Os dois também podem aparecer juntos na mesma implantação.